Nuestro blog

Recursos y perspectivas

Qué ha cambiado en el cumplimiento normativo europeo, qué exige y qué hacer al respecto.

Frameworks

Reglamento de IA: qué hacer si tu empresa usa IA

Riesgos, IA no declarada y un plan en cinco pasos, con los plazos tras el Ómnibus Digital.

Àngela Vercher

Àngela Vercher

05.11.26

Actualités et analyses

RGPD, DORA, NIS2: une conformité qui se joue localement

Pourquoi Formalize s'installe à Paris, et pourquoi Excel ne suffit plus.

Maurice Müller

Maurice Müller

21.10.26

Notícias e Análises

Konica Minolta e Formalize unem-se em Portugal

Consultoria, implementação e serviços geridos numa única plataforma de GRC.

Àngela Vercher

Àngela Vercher

20.10.26

News

Cyberincident bij Albert Heijn: vijf lessen voor organisaties
Wat één shutdown laat zien over weerbaarheid, leveranciers en melden.

Laura Eck

Laura Eck

20.10.26

Frameworks

NISG 2026 in Österreich: Was jetzt gilt und bis wann

Meldepflicht seit 1. Oktober, Registrierung bis Jahresende: der Überblick.

Sarah Mille

Sarah Mille

19.10.26

Frameworks

Drei Jahre revDSG: Was Schweizer Unternehmen jetzt brauchen

Warum Dokumentieren nicht mehr reicht und was der EDÖB jetzt prüft.

Sarah Mille

Sarah Mille

15.10.26

Frameworks

NIS2 en France : se préparer sans attendre la loi

Ce que change la saisine de la CJUE, et ce que vous couvrez déjà.

Maurice Müller

Maurice Müller

30.09.26

Frameworks

NIS2 en España: qué significa la remisión al TJUE y cómo cumplir ya

Qué significa la remisión al TJUE, y cómo tu ISO 27001 y ENS ya cubren gran parte del Artículo 21.

Àngela Vercher

Àngela Vercher

22.09.26

Design

Migrating to Linear 101 English

Italian description

Design

Modelos mentales para Product Managers
Sub header placeholder title example placeholder title example placeholder title example placeholder title example placeholder title example placeholder title example placeholder title example

News & Analysis

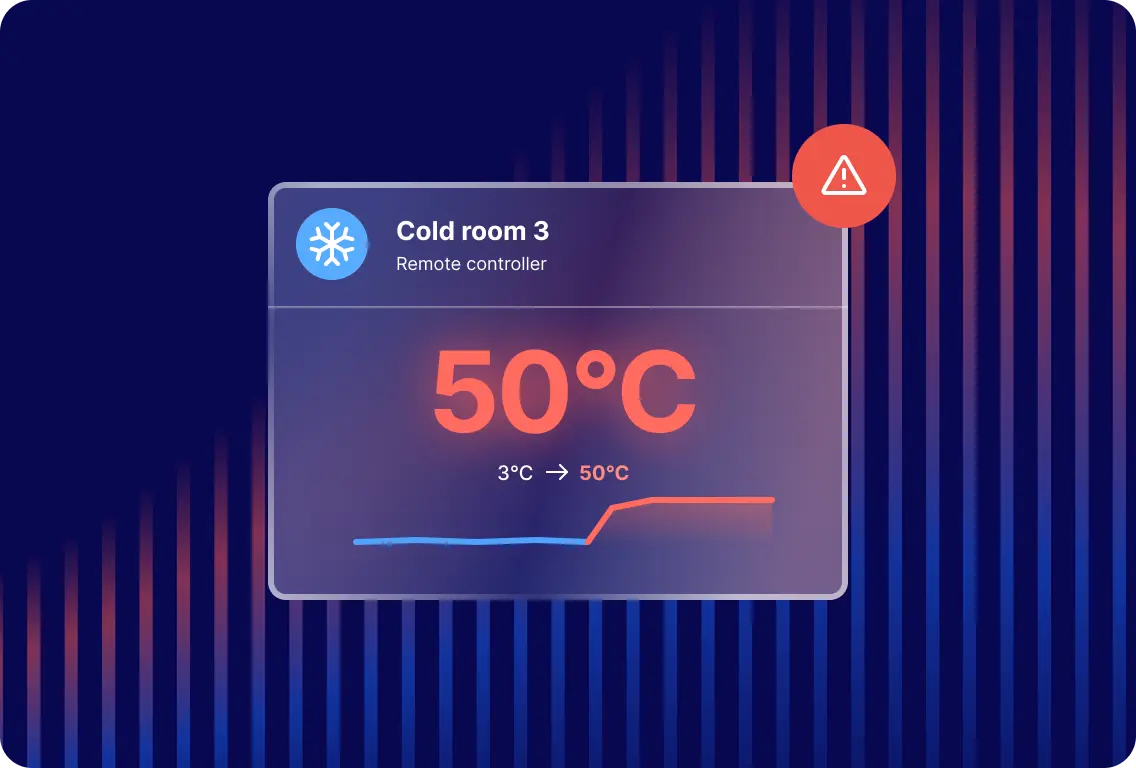
Supermarket Fridge Cyberattacks: What Happened and What to Check Now

Attackers changed refrigeration settings in hundreds of European stores. The confirmed facts, the EU rules that apply and the checks authorities recommend.

Maurice Müller

Maurice Müller

06.11.26

News & Analysis

Frontier AI and Digital Resilience: Governance Can't Wait

What the Bank of Italy expects in the Report due on 31 December 2026, area by area.

Alessia Gilardi

Alessia Gilardi

06.11.26

Frameworks

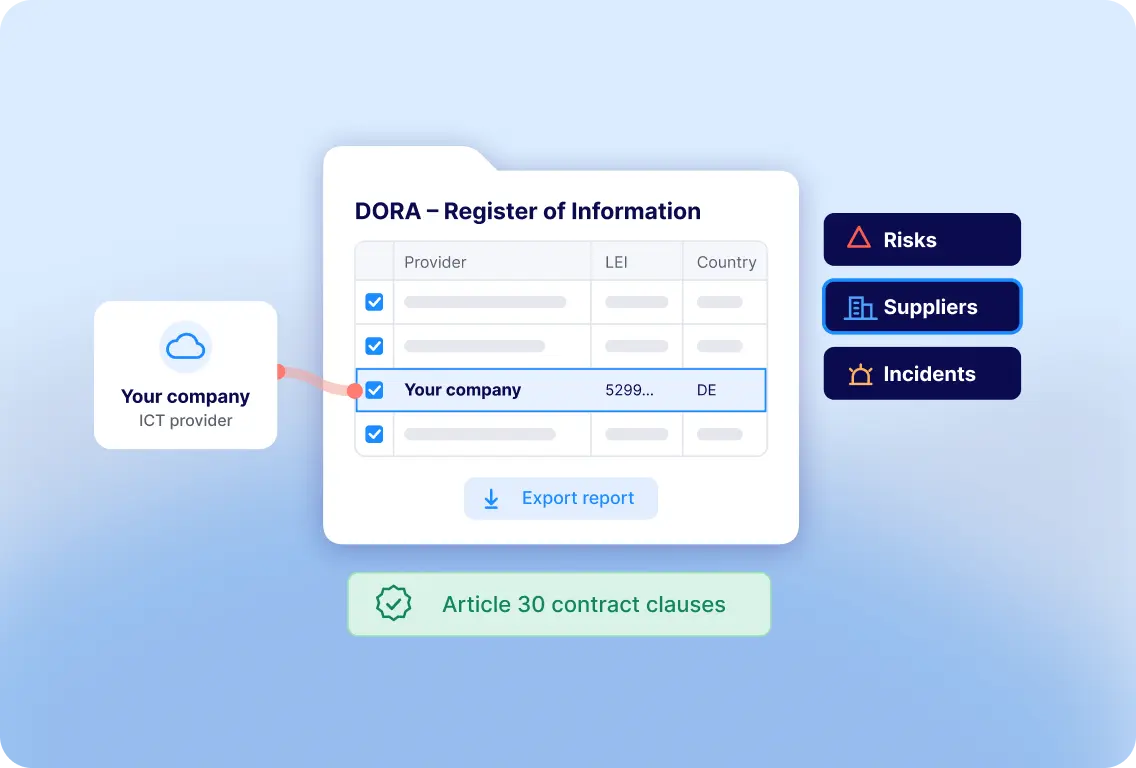
DORA for ICT Providers: What Financial Clients Expect

The contract clauses, evidence and data your financial clients need from you, and how to prepare.

Maurice Müller

Maurice Müller

05.11.26

Frameworks

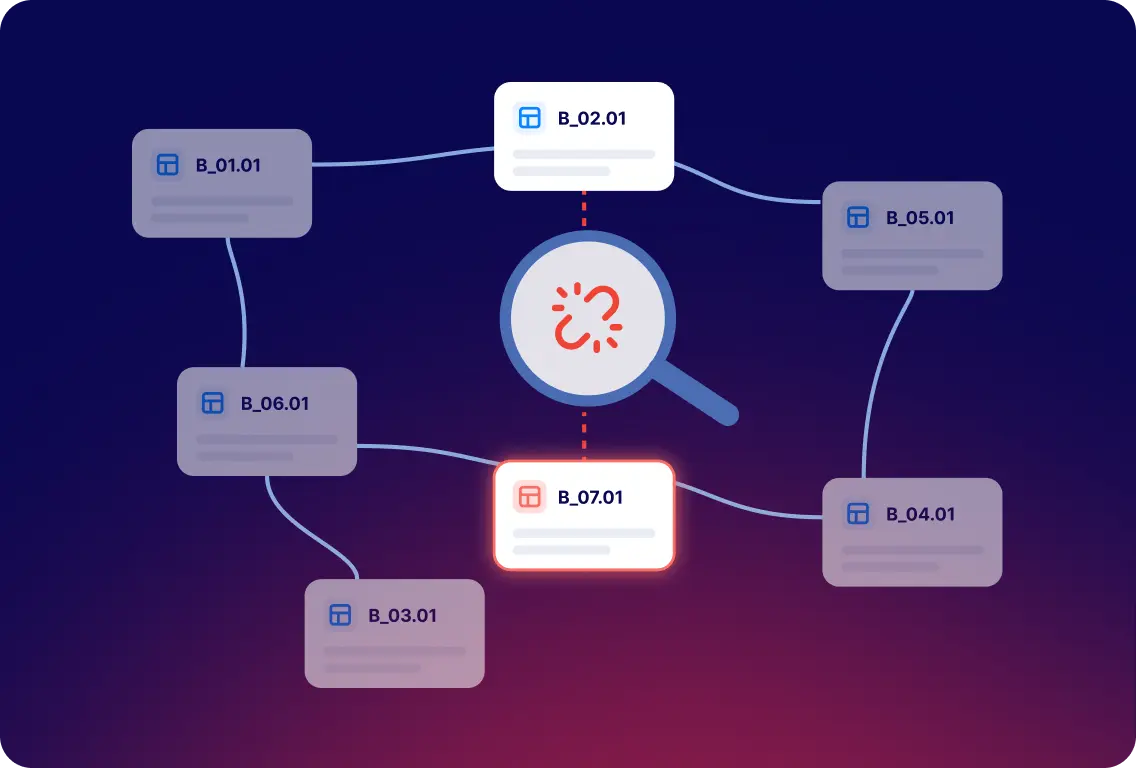
DORA Register of Information: Fixing Validation Errors

What each error means, who owns the fix, and what to check before you submit.

Maurice Müller

Maurice Müller

03.11.26

Riesgo y Gobernanza

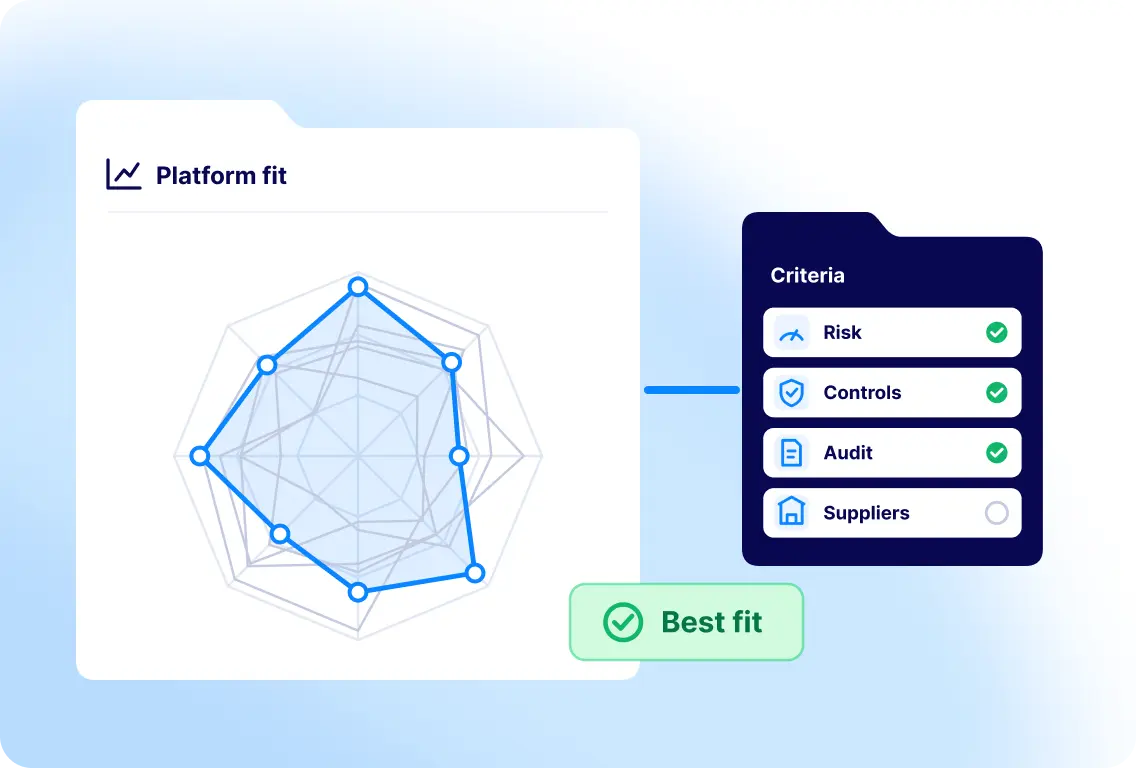
El mejor software de GRC en 2026: Comparación de seis plataformas

Qué plataforma de GRC encaja con tu programa y qué comprobar en la demo.

Maurice Müller

Maurice Müller

02.11.26

News & Analysis

PHP2Shell: When AI Finds the Flaws First

What happened on 21 October, and the lessons for security and compliance teams.

Maurice Müller

Maurice Müller

30.10.26

Frameworks

Qué verifica un informe SOC 2 y qué no verifica

Criterios de servicios de confianza: Tipo 1 frente a Tipo 2 y cómo prepararte para una auditoría.

Maurice Müller

Maurice Müller

21.10.26

Risk & Governance

Gestión de políticas: de la unidad compartida a la pista de auditoría

El ciclo de vida en siete pasos, qué lo hace funcionar y cuándo ayuda el software.

Maurice Müller

Maurice Müller

20.10.26

Frameworks

Blueprint ISO 42001: governance dell'IA con Rexilience

Cosa richiede la ISO 42001 e come il nuovo Blueprint ti aiuta ad applicarla.

Alessia Gilardi

Alessia Gilardi

16.10.26

Plataforma

Hallazgos de auditoría interna: cómo asegurarte de que se corrigen

Cinco comprobaciones para que los hallazgos de auditoría se cierren y no se olviden.

Maurice Müller

Maurice Müller

12.10.26

Frameworks

Cumplir el RGPD significa poder demostrarlo

Los principios, una checklist de 10 pasos y lo que cambia en 2026 y 2027.

Maurice Müller

Maurice Müller

07.10.26

Noticias y análisis

Cuando un agente de IA provoca una brecha de datos

Por qué la respuesta a incidentes y la gobernanza de la IA ya no pueden gestionarse por separado

Alessia Gilardi

Alessia Gilardi

29.09.26

Riesgo y gobernanza

Gobernanza de datos: quién decide qué pasa con tus datos

Marcos, roles y los pasos para convertir las reglas de datos en práctica diaria.

Maurice Müller

Maurice Müller

29.09.26

Frameworks

Ley de Ciberresiliencia: la nueva regla de las 24 horas

A quién afecta, qué cubre y cómo se cruza con NIS2 y el RGPD.

Àngela Vercher

Àngela Vercher

28.09.26

Frameworks

Reglamento DORA: lo que aún debe demostrarse

Los cinco pilares, las sanciones y lo que ha cambiado desde la entrada en vigor.

Maurice Müller

Maurice Müller

24.09.26

Riesgo y gobernanza

Cuando la verificación falla: un caso de brecha de seguridad según el RGPD

El control que lo habría evitado y por qué la mayoría de las políticas carecen de él.

Laura Santeusanio

Laura Santeusanio

23.09.26

Frameworks

¿Qué es una EIPD? La evaluación de impacto relativa a la protección de datos del RGPD, explicada

Descubre cómo identificar los detonantes del Artículo 35, los 7 pasos y qué incluir.

Maurice Müller

Maurice Müller

21.09.26

Frameworks

NIS2 in Italy: "Compliant on Paper" Won't Survive October

The 10 required measures, the fines, and how to close the gap in time.

Laura Santeusanio

Laura Santeusanio

18.09.26

Plataforma

Software de gestión del cumplimiento: qué tener en cuenta

Qué hace el software, cuáles son sus ventajas reales y cómo comparar plataformas.

Maurice Müller

Maurice Müller

16.09.26

Riesgo y gobernanza

¿Qué es la gestión de riesgos de la IA?

Principales tipos de riesgo, el marco del NIST y un proceso de 6 pasos a seguir.

Maurice Müller

Maurice Müller

14.09.26

Riesgo y gobernanza

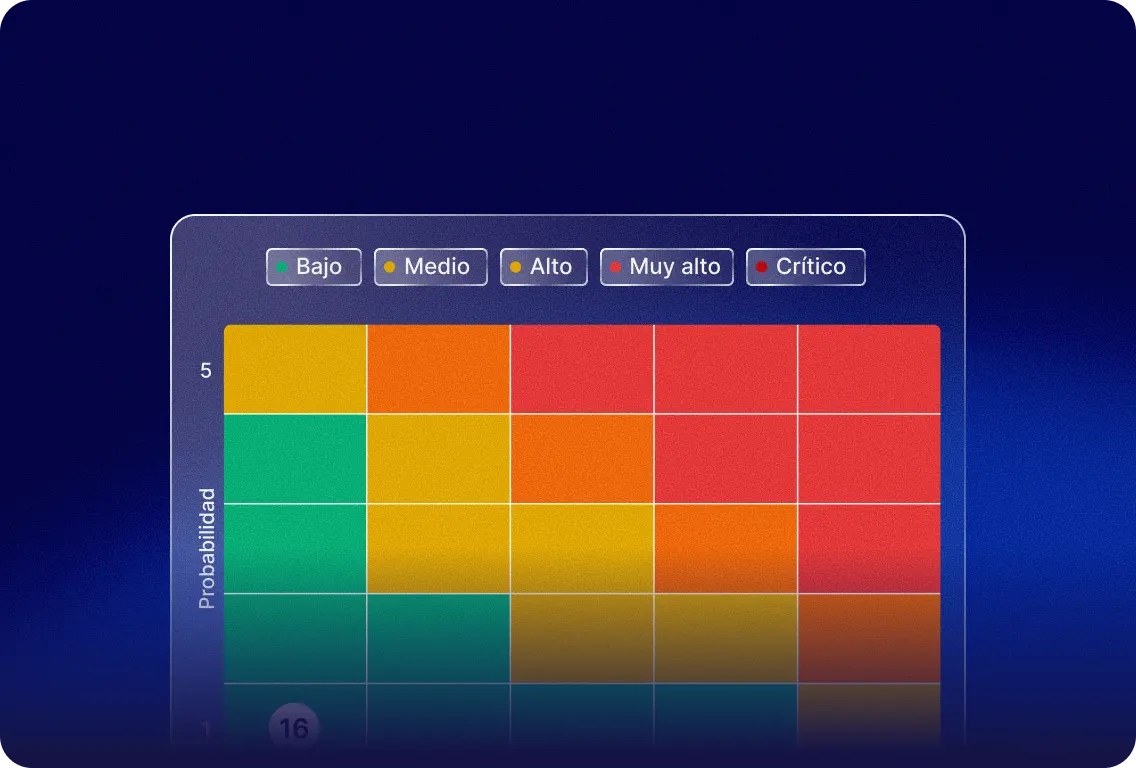
¿Qué es una matriz de riesgos? Explicación de la puntuación

Cómo se combinan la probabilidad y el impacto para generar una puntuación, con un ejemplo de 5x5.

Maurice Müller

Maurice Müller

09.09.26

Riesgo y gobernanza

¿Qué es la gestión de riesgos de proveedores? Una guía práctica

Cómo evaluar, puntuar y monitorear el riesgo de los proveedores, paso a paso.

Maurice Müller

Maurice Müller

04.09.26

NIS-2

CSG und CSV in Liechtenstein: Der Leitfaden

CSG und CSV setzen NIS-2 in liechtensteinisches Recht um. Das Wichtigste kompakt.

Sarah Mille

Sarah Mille

01.09.26

Plataforma

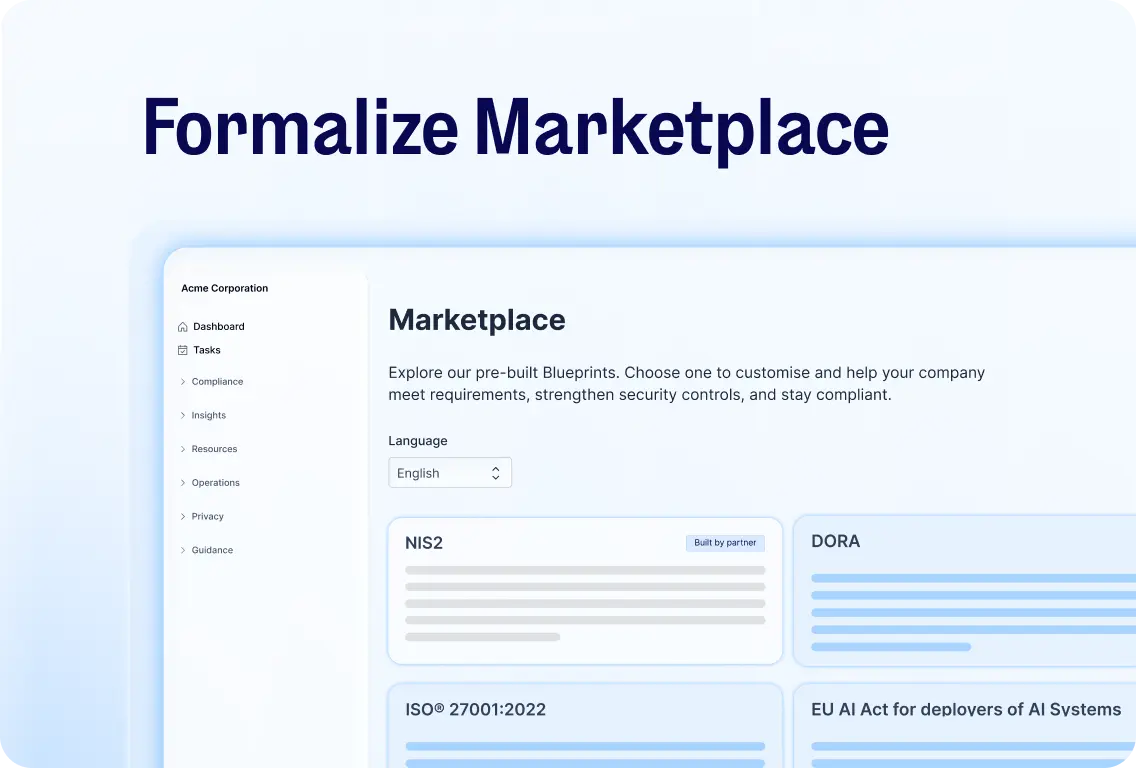
Marketplace de Formalize: cómo funcionan los blueprints

Los partners codesarrollan blueprints listos para desplegar, permitiéndole evitar empezar desde cero.

Maurice Müller

Maurice Müller

02.09.26

Riesgo y gobernanza

Marcos de gestión de riesgos: tipos, proceso y ejemplos

NIST, ISO 31000 o COSO: compara los marcos y elige la solución adecuada.

Maurice Müller

Maurice Müller

01.09.26

Frameworks

Requisitos de NIS2: Pilares clave y lista de verificación

Lo que exige realmente NIS2 y cómo comprobar cuál es la situación de tu organización.

Maurice Müller

Maurice Müller

25.08.26

Plataforma

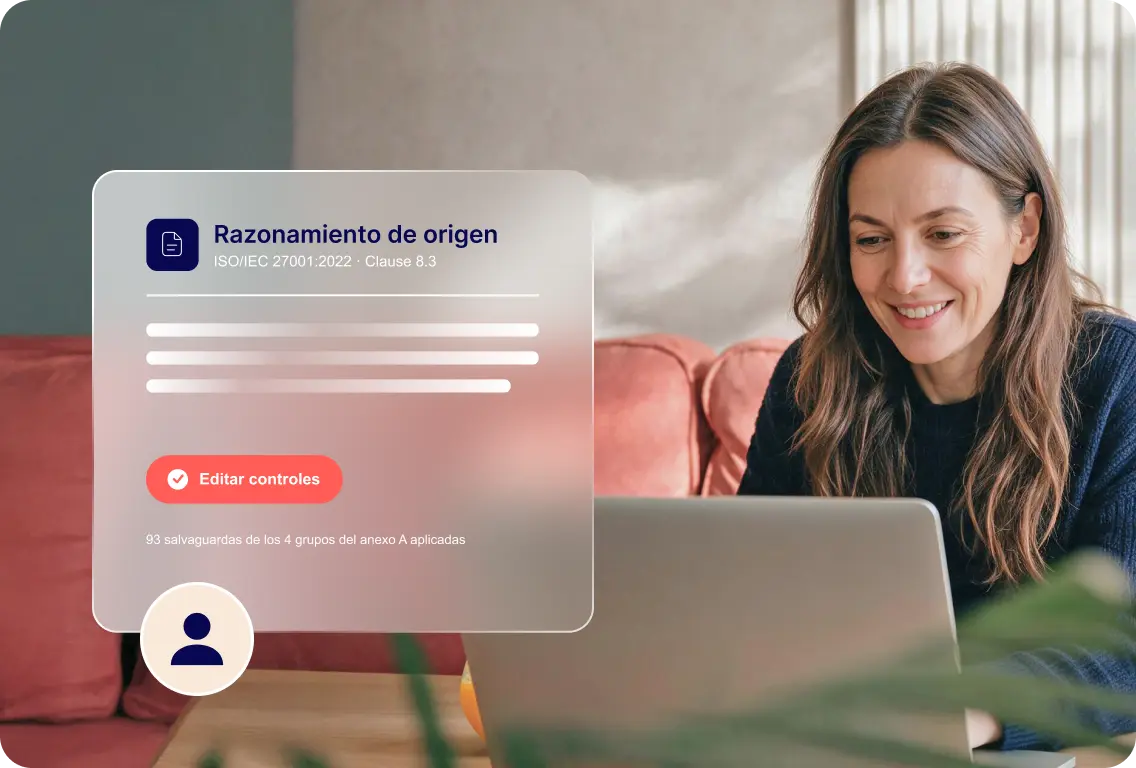
Tus controles de la ISO 27001 eran correctos. ¿Lo siguen siendo?

IA que analiza la norma ISO 27001 real, no solo resúmenes sobre ella.

Maurice Müller

Maurice Müller

24.08.26

Plataforma

Deja de buscar respuestas. Empieza a preguntar.

Tus registros de cumplimiento finalmente pueden responder preguntas, no solo quedarse ahí parados.

Maurice Müller

Maurice Müller

24.08.26

Frameworks

¿Qué es la ISO 27001? Explicación de la norma SGSI y su cumplimiento

ISO 27001 es la norma internacional para la gestión del riesgo de seguridad de la información.

Maurice Müller

Maurice Müller

20.08.26

Frameworks

Ley de IA de la UE: qué ha cambiado con el "Omnibus digital" y qué significa para tu organización

El Digital Omnibus de la Ley de IA de la UE ha ampliado los plazos clave de cumplimiento para los sistemas de IA de alto riesgo. El titular es fácil de malinterpretar: esto no es una pausa. Las obligaciones se mantienen. El cronograma ha cambiado.

Maurice Müller

Maurice Müller

18.08.2026

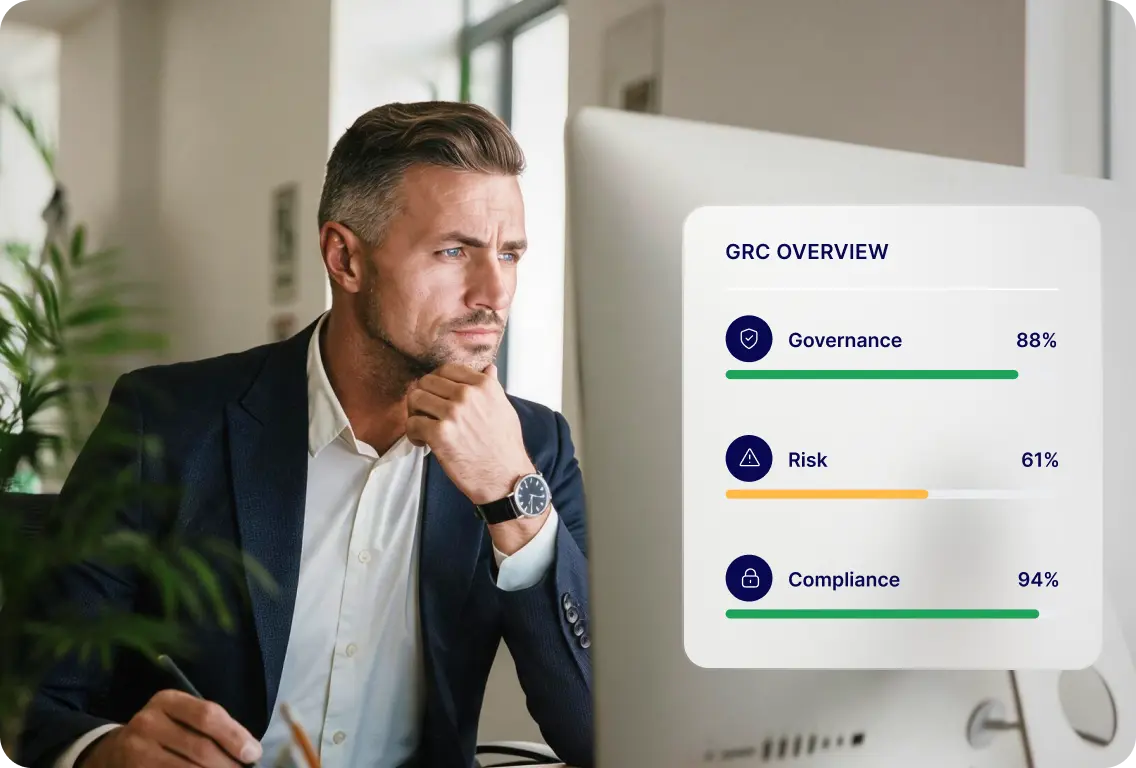
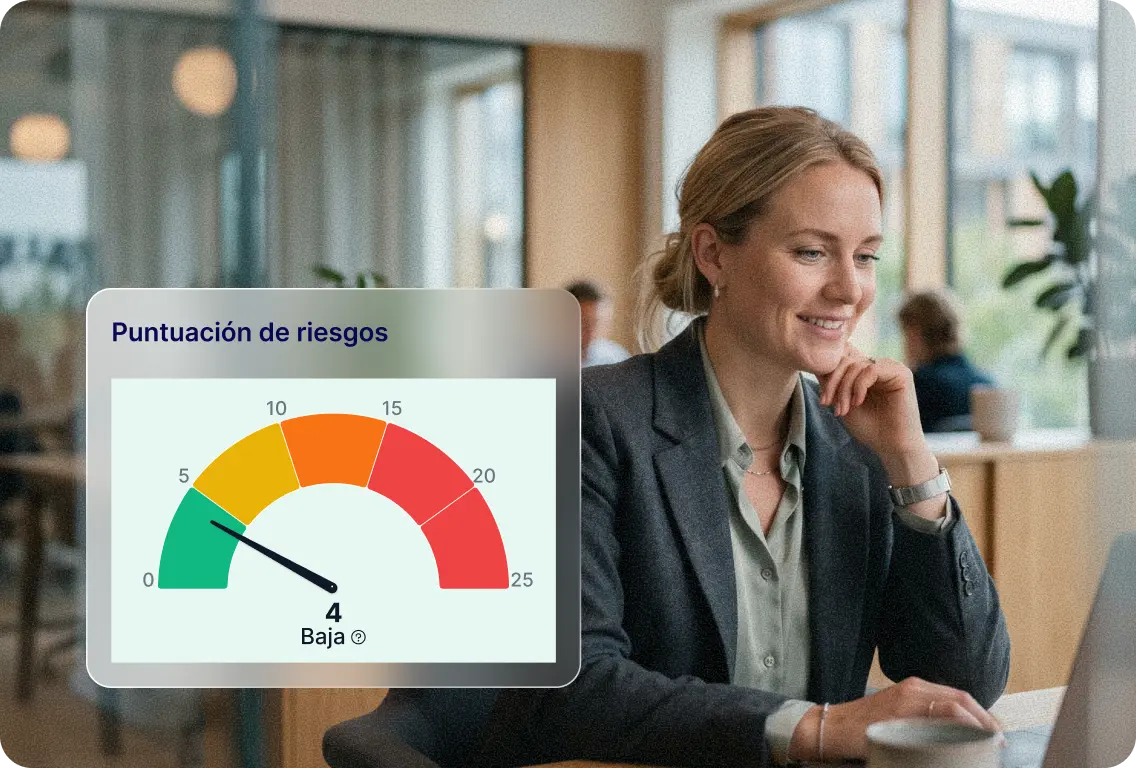
Professional reviewing a GRC dashboard showing governance, risk, and compliance metrics.
Riesgo y gobernanza

¿Qué es GRC? Gobernanza, Riesgo y Cumplimiento explicados

GRC son las siglas de Gobernanza, Riesgo y Cumplimiento (Governance, Risk, and Compliance). El significado de GRC va más allá del acrónimo: describe cómo las organizaciones estructuran sus normas internas, gestionan la incertidumbre y cumplen con los requisitos regulatorios externos, no como tres líneas de trabajo separadas, sino como un enfoque conectado.

Maurice Müller

Maurice Müller

31.07.2026

Team working in a meeting room, with a colleague holding a laptop in the foreground.
Frameworks

¿Qué es NIS2? La directiva de ciberseguridad de la UE y lo que significa para tu organización

NIS2 es la directiva actualizada de la UE sobre seguridad de las redes y sistemas de información. Establece requisitos de ciberseguridad vinculantes para organizaciones de sectores críticos en Europa y, desde octubre de 2024, está en vigor.

Maurice Müller

Maurice Müller

31.07.26

Design

Migrating to Linear 101 English

Italian description

Test

Test Simon

test

Solicita una demo