La herramienta de auditoría construida sobre estándares del IIA
Una solución de cumplimiento de GDPR con información en tiempo real sobre sus datos y niveles de riesgo. Los requisitos se priorizan por riesgo y se mantienen actualizados con contenido regulatorio pre-poblado.




La auditoría interna hoy
Tres preguntas, y las respuestas que seguimos escuchando
“¿Cuántas herramientas toca tu auditoría?”
Excel para planificación, correo electrónico para preguntas, una unidad compartida para pruebas. Meses después, el rastro detrás de una conclusión es difícil de encontrar.
“¿Cómo demuestras que un control funciona?”
Hilos de correos electrónicos, carpetas en la nube y una exportación fresca de hoja de cálculo. La evidencia ya existe, pero se recolecta de nuevo cada vez.
“¿Cómo sabes que se solucionó un hallazgo?”
Persiguiendo a los responsables y reportando el estado a mano. Nada confirma que el trabajo esté hecho, por lo que los elementos permanecen abiertos o se cierran en silencio con confianza.
Una mejor respuesta a los tres
En lugar de hojas de cálculo, bandejas de entrada, y seguimiento manual, toda la auditoría se ejecuta en un lugar. Esto es lo que uno de nuestros socios notó primero.
“El módulo de Auditoría nos facilita rastrear los enlaces entre temas de auditoría, requisitos, controles y pruebas, hasta el informe final de auditoría.”
Erhard Christelbauer
Conseiller principal GRC , Bonafide
La manera manual
-
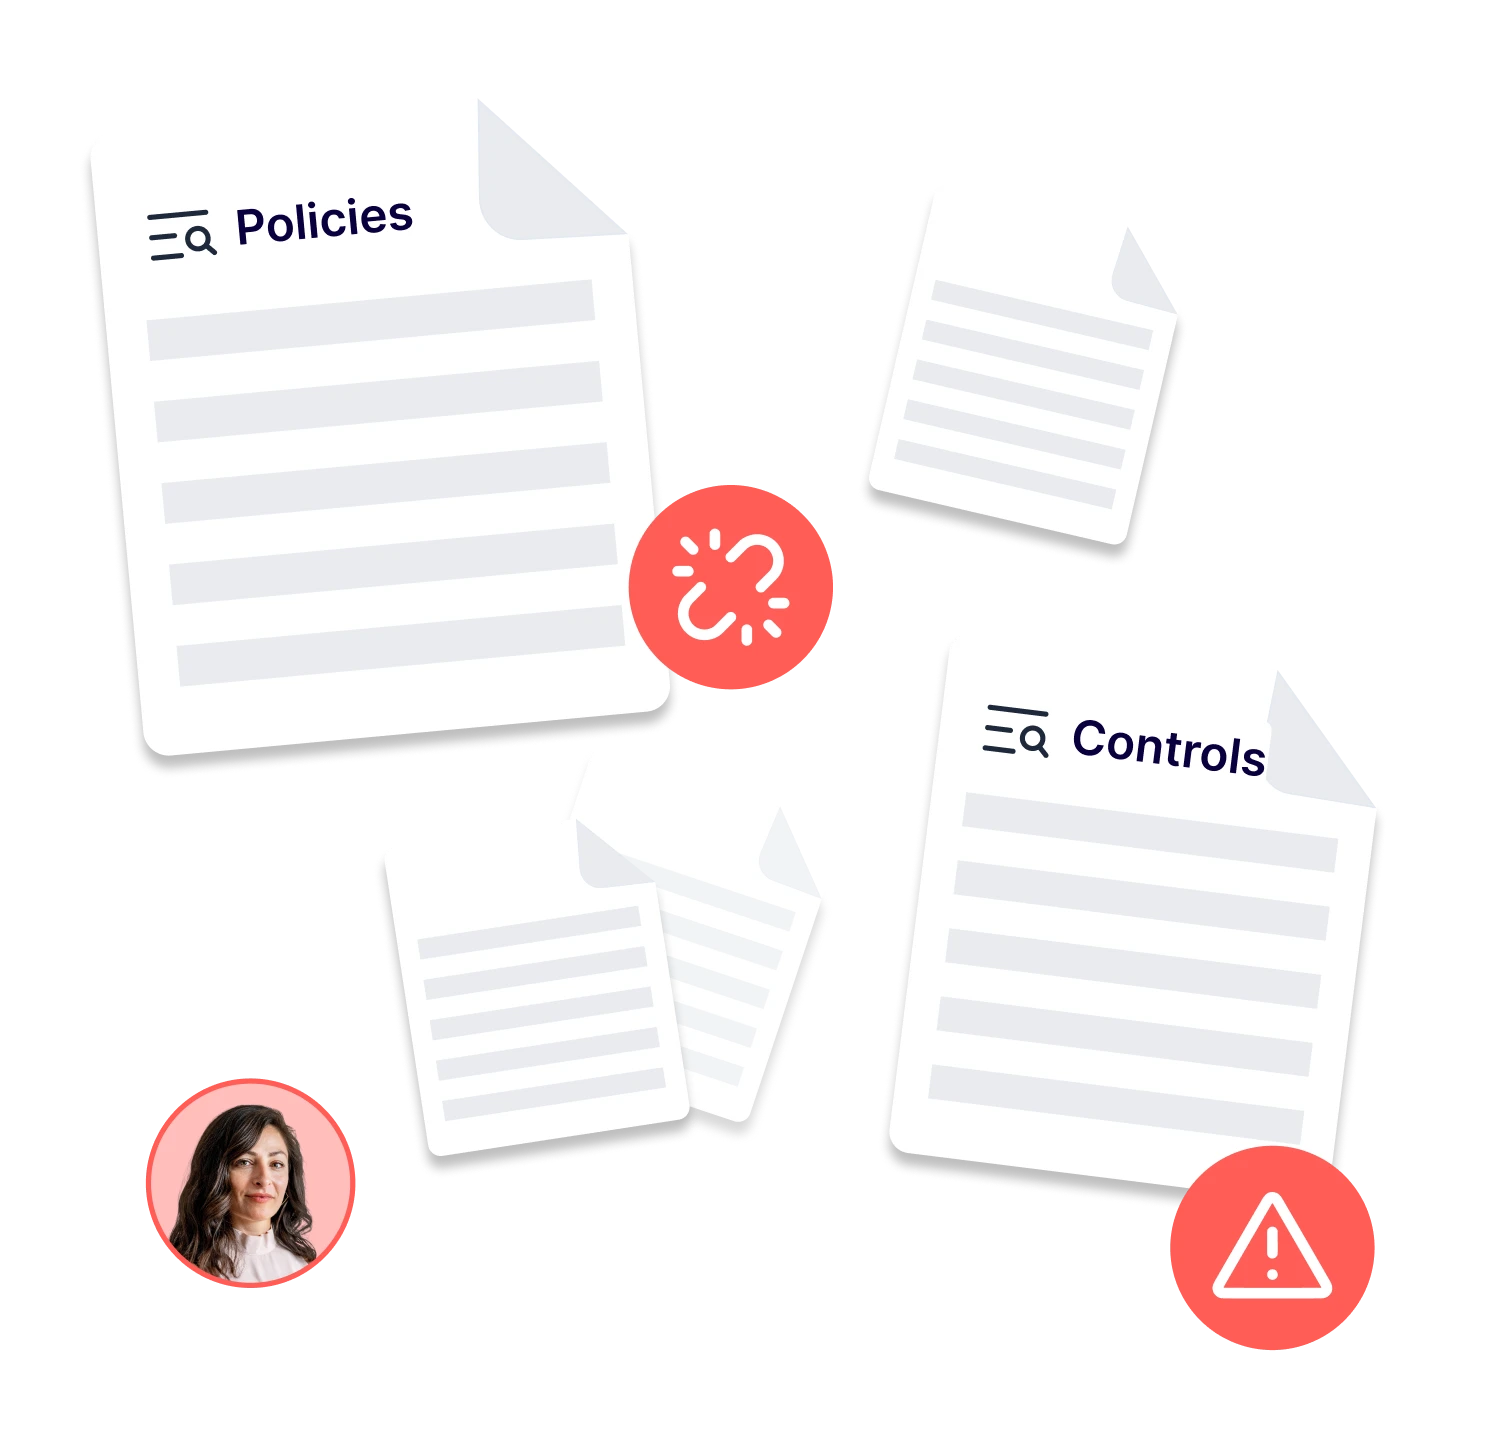
El plan vive en Excel, las preguntas en el correo electrónico, las conclusiones en un informe separado. Nada los conecta.
-
La evidencia se recolecta de nuevo para cada auditoría, de bandejas de entrada, unidades compartidas y exportaciones del año pasado.
-
Los hallazgos llegan a un rastreador. Alguien persigue a los dueños, y cualquiera puede marcar una solución como hecha sin una verificación.

La manera Formalize
-
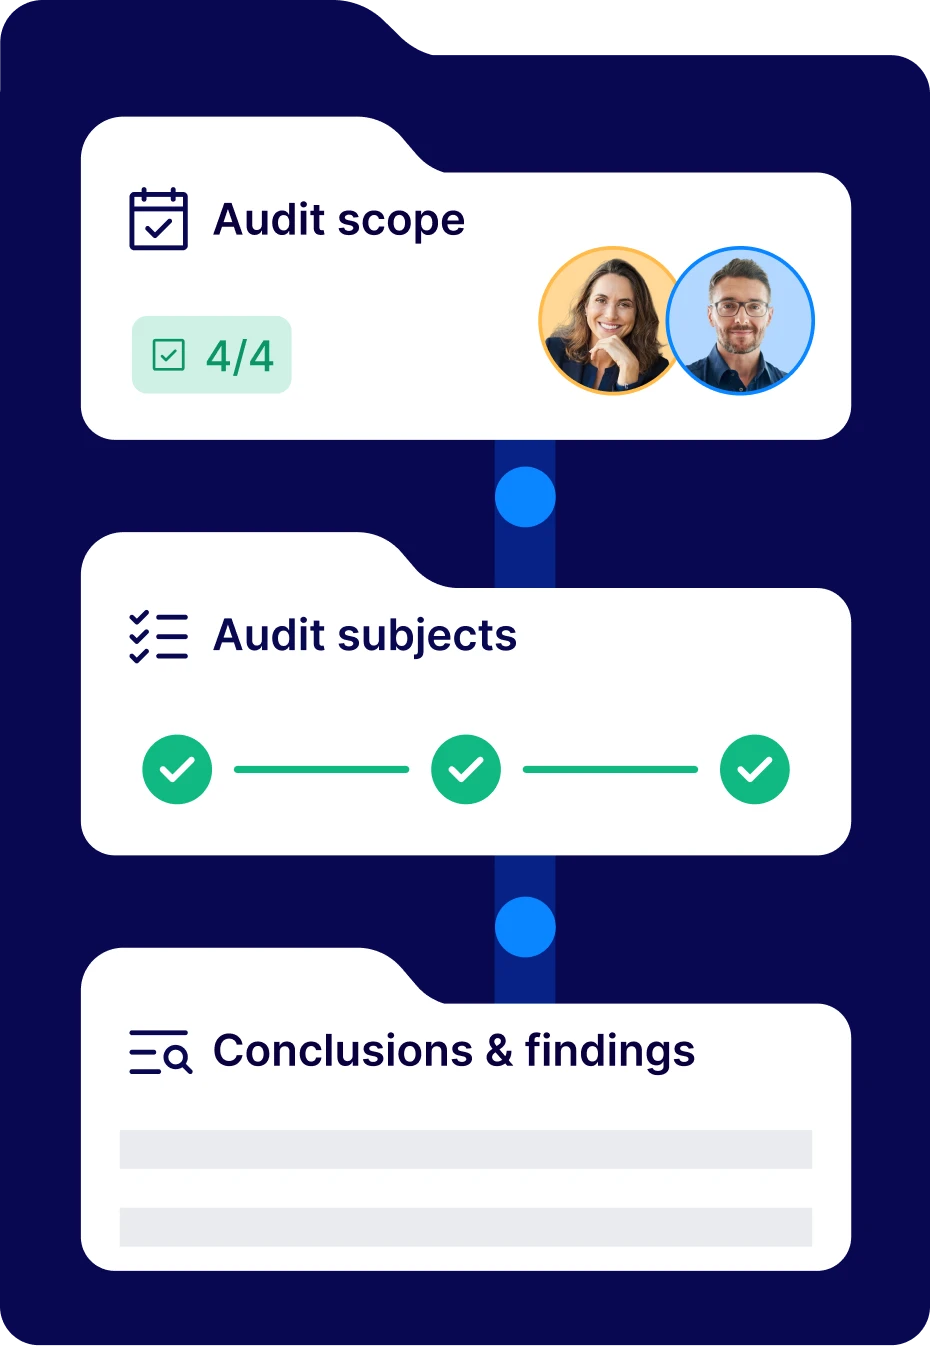
Un ciclo de vida desde la planificación hasta el seguimiento, estructurado según los Estándares del IIA. Cada paso en el mismo rastro de auditoría.
-
La evidencia permanece vinculada a los controles, riesgos y proveedores a los que pertenece. Nada se recolecta dos veces.
-
Cada hallazgo se mantiene en el control que afecta, con un propietario, una fecha límite y una aprobación independiente para cerrar.

Ejecuta la auditoría donde ya vive tu trabajo de cumplimiento
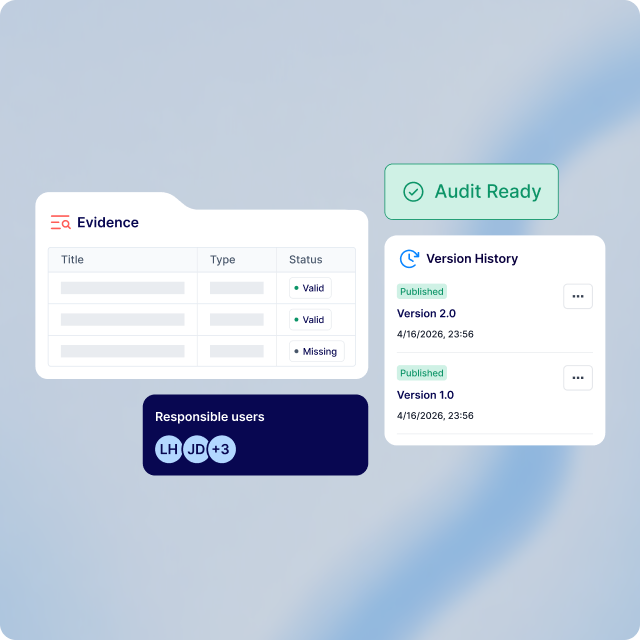
Ciclo de vida de la auditoría
Una estructura que todo auditor reconoce
La planificación, el trabajo de campo, las conclusiones y el seguimiento se ejecutan en un solo lugar, estructurado según los Estándares Globales de Auditoría Interna del IIA. Cuando alguien pregunta cómo llegaste ahí, el camino está registrado.
-
Roles claros: los Organizadores de Auditoría planifican, los Auditores Líderes poseen el proceso, y los Auditores de Campo evalúan, cada uno con su propio acceso.
-
Tu forma de trabajar: da forma a las fases para adaptarse a la metodología de tu equipo y comienza el seguimiento mientras la auditoría aún está en curso.
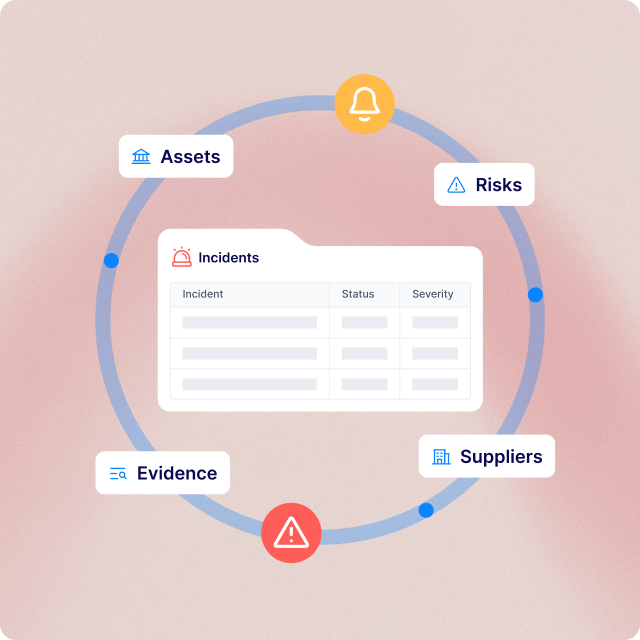
Datos conectados
Evidencia que está presente antes de que alguien pregunte
Una auditoría extrae de los controles, riesgos, proveedores y políticas que gestionas en Formalize, utilizando datos en vivo en lugar de una copia. Lo que encuentras fluye de regreso al resto de tu trabajo de cumplimiento.
-
Directamente desde la fuente: cada elemento se vincula directamente al control que respalda, sin exportación ni re-subida intermedia.
-
Alcance flexible: una auditoría puede cubrir varios temas, desde un solo departamento hasta un proveedor o un marco completo.
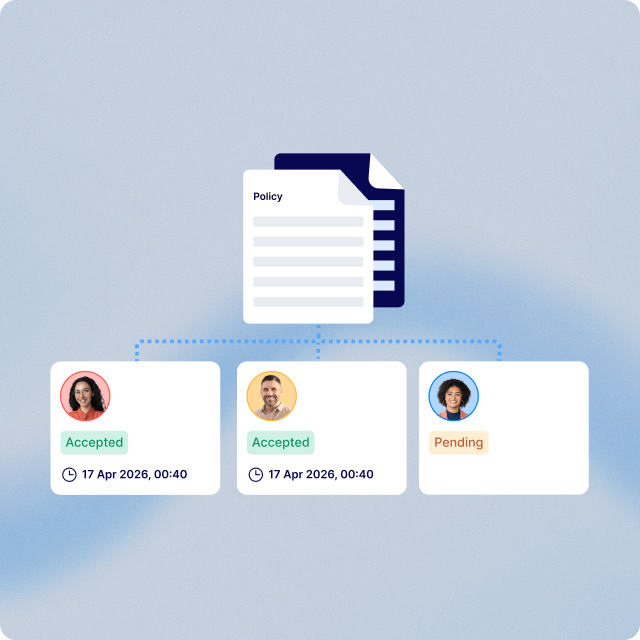
Remediación
Hallazgos que se cierran, no solo se registran
Cada uno está vinculado al control o riesgo que afecta y puede convertirse en un plan de acción. El seguimiento comienza mientras la auditoría aún está en curso y continúa después de que termina, para que nada se pierda.
-
Estructurado por defecto: cada registro captura el criterio, la condición, la causa raíz y el efecto, como describen los Estándares del IIA.
-
Cerrado con una verificación: cada solución obtiene un propietario y una fecha objetivo, y necesita una aprobación independiente antes de que cuente como resuelto.
Creado para una realidad multiframework
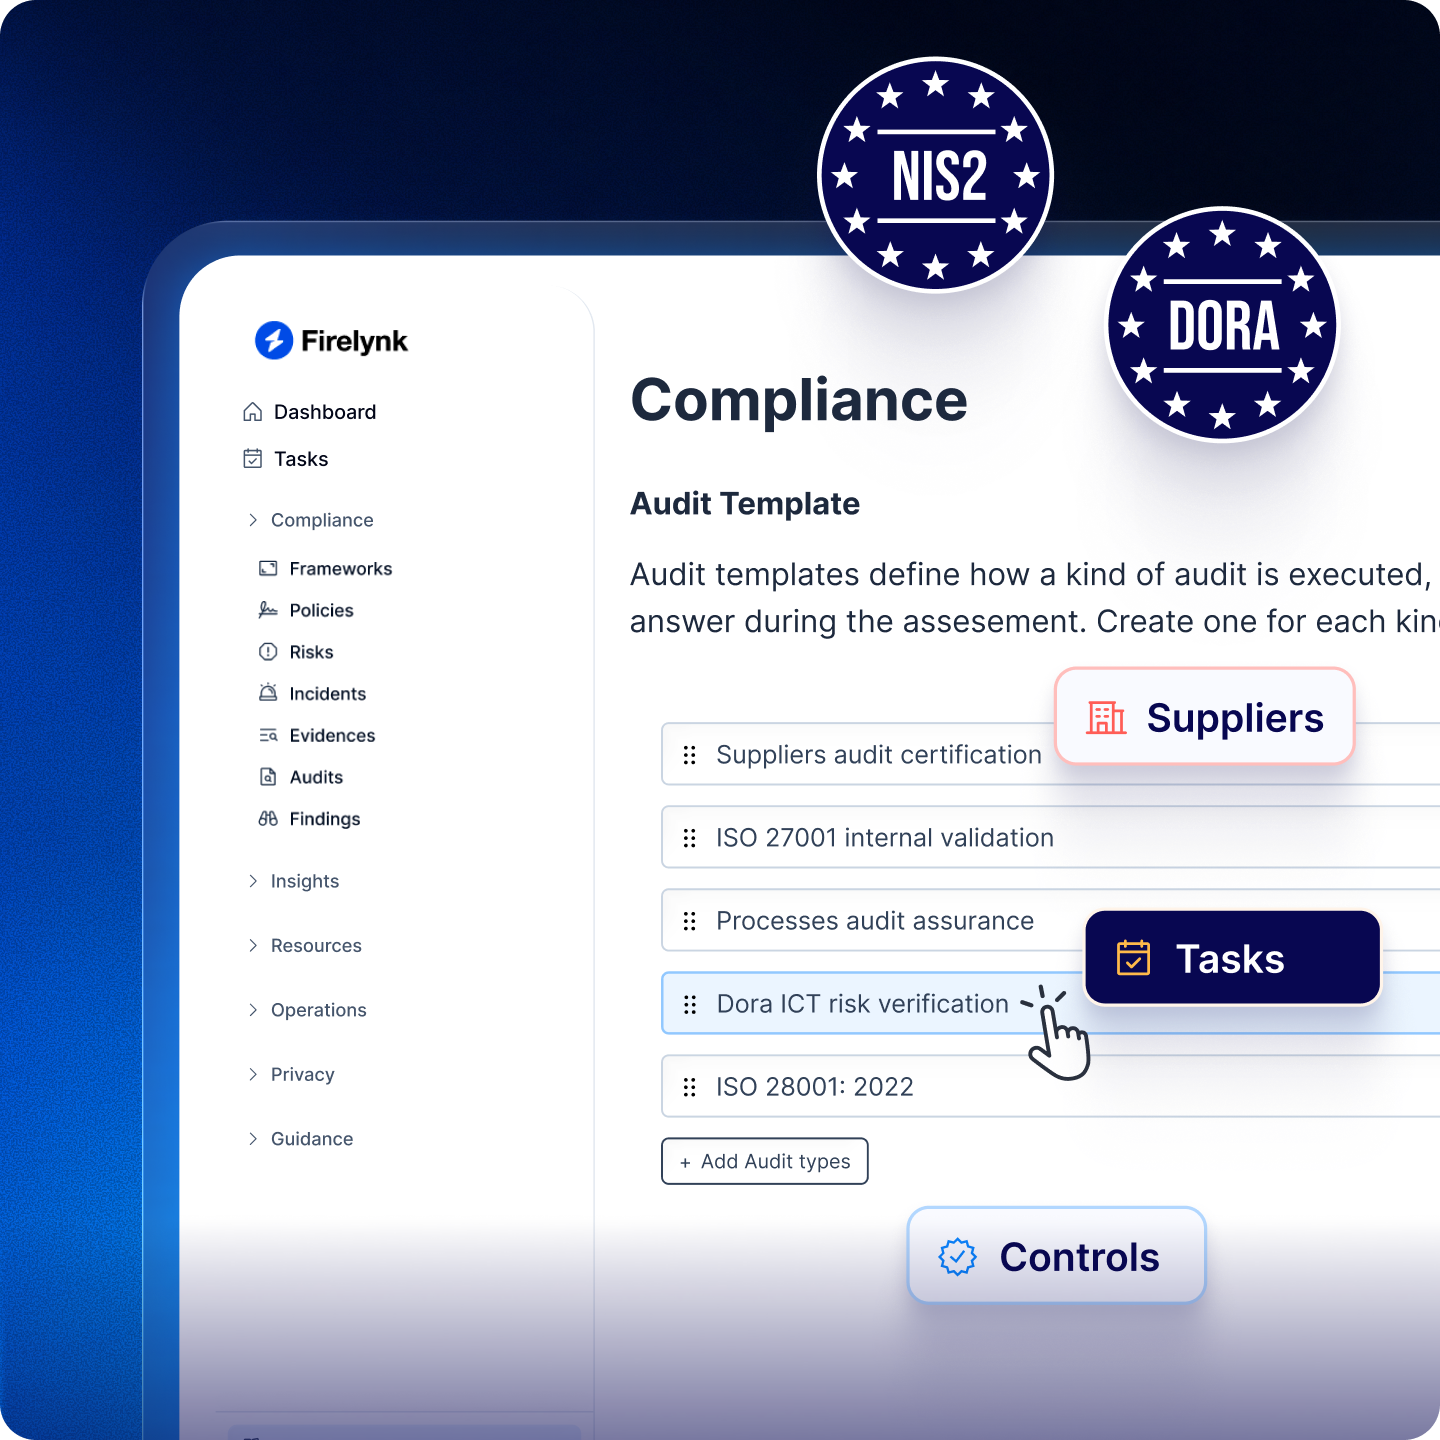
Regulaciones como el RGPD, NIS2 e ISO 27001 no existen en el vacío. Formalize conecta sus flujos de trabajo de auditoría directamente con sus requisitos más amplios de cumplimiento y seguridad, manteniendo sus controles alineados en cada framework desde una única plataforma.
1 / 4
Tus hallazgos de auditoría permanecen en las manos correctas
Una auditoría recoge hallazgos y pruebas que no quieres que se queden en la bandeja de entrada equivocada. Formalize está certificado según ISO 27001, el mismo estándar contra el cual muchos de nuestros clientes son auditados. Todos los datos están alojados en la UE, en Frankfurt y Dublín, y el acceso se establece por rol, por lo que cada persona solo ve su parte de la auditoría, desde la planificación hasta el trabajo de campo y la aprobación.