L'outil d'audit basé sur les normes de l'IIA
Une solution de conformité au RGPD avec une vision en temps réel de vos données et niveaux de risque. Les exigences sont hiérarchisées par risque et mises à jour avec du contenu réglementaire prérempli.




L'audit interne aujourd'hui
Trois questions, et les réponses que nous continuons d'entendre
« Combien d'outils votre audit touche-t-il ? »
Excel pour la planification, email pour les questions, un lecteur partagé pour les preuves. Des mois plus tard, il est difficile de retrouver la trace derrière une conclusion.
« Comment prouvez-vous qu'un contrôle fonctionne ? »
Des fils d'emails, des dossiers Drive et une exportation de feuille de calcul récente. Les preuves existent déjà, mais elles sont à nouveau collectées à chaque fois.
« Comment savez-vous qu'une constatation a été résolue ? »
Poursuivre les responsables et signaler l'état manuellement. Rien ne confirme que le travail est terminé, donc les éléments restent ouverts ou se ferment discrètement par confiance.
Une meilleure réponse à tous les trois
Au lieu de feuilles de calcul, de boîtes de réception et de suivis manuels, l'audit se déroule entièrement en un seul endroit. Voici ce qu'un de nos partenaires a remarqué en premier.
« Le module d'audit nous facilite la traçabilité des liens entre les sujets d'audit, les exigences, les contrôles et les preuves, jusqu'au rapport d'audit final. »
Erhard Christelbauer
Conseiller principal GRC , Bonafide
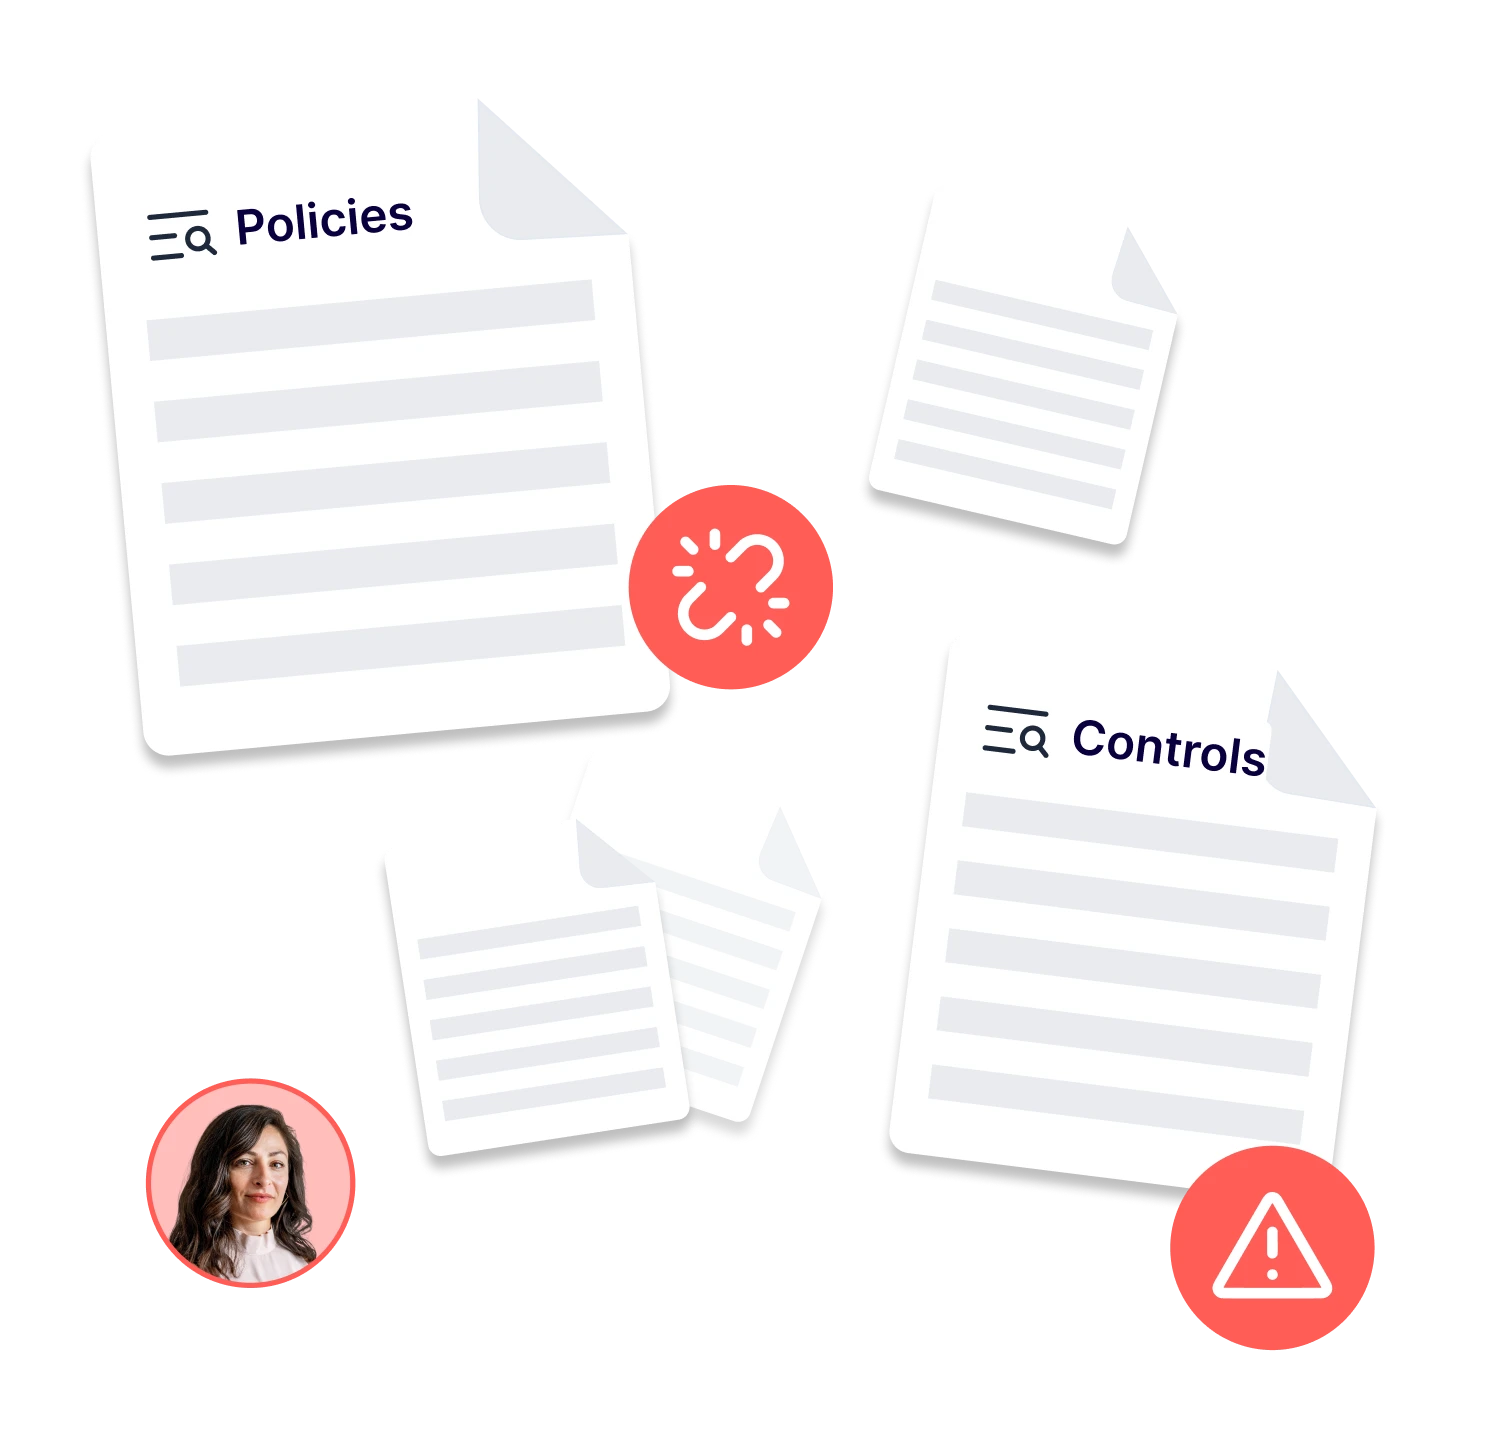
La manière manuelle
-
Le plan est dans Excel, les questions dans l'email, les conclusions dans un rapport séparé. Rien ne les relie.
-
Les preuves sont à nouveau collectées pour chaque audit, à partir des boîtes de réception, des lecteurs partagés et des exportations de l'année dernière.
-
Les constatations atterrissent sur un suivi. Quelqu'un poursuit les responsables, et n'importe qui peut marquer une correction comme terminée sans vérification.

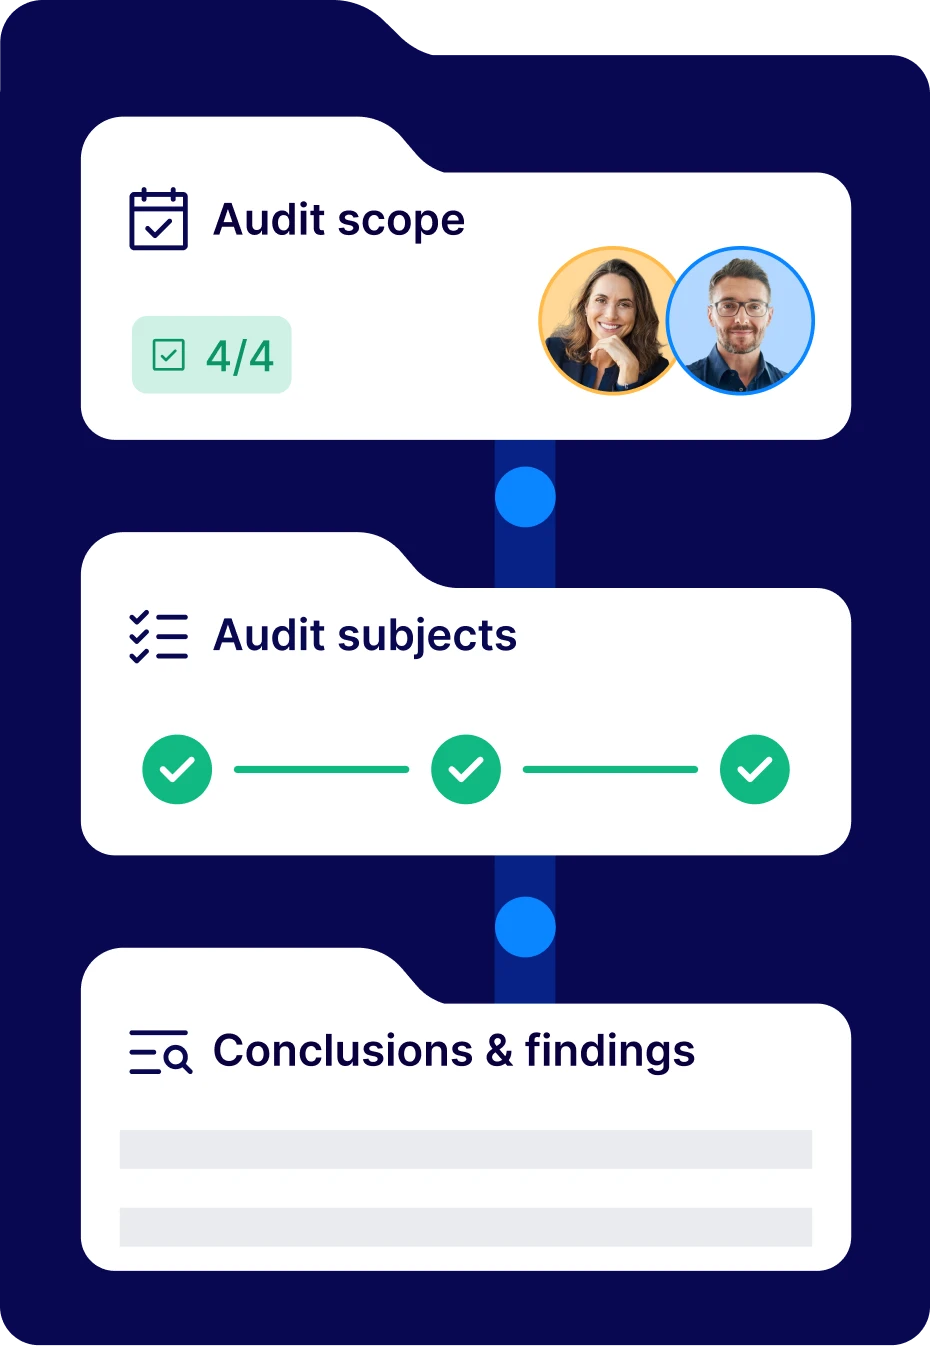
La méthode Formalize
-
Un cycle de vie de la planification au suivi, structuré selon les normes de l'IIA. Chaque étape sur le même chemin d'audit.
-
Les preuves restent liées aux contrôles, risques et fournisseurs auxquels elles appartiennent. Rien n'est collecté deux fois.
-
Chaque constatation reste sur le contrôle qu'elle affecte, avec un responsable, une date limite et une validation indépendante pour clôturer.

Effectuez l'audit là où votre travail de conformité existe déjà
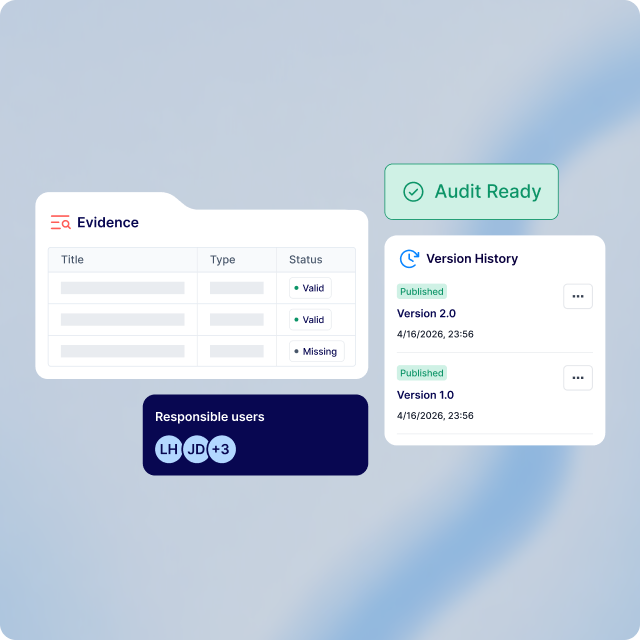
Cycle de vie de l'audit
Une structure reconnue par tous les auditeurs
Planification, travaux sur le terrain, conclusions et suivi se déroulent en un seul endroit, structurés selon les normes mondiales d'audit interne de l'IIA. Lorsque quelqu'un demande comment vous y êtes arrivé, le chemin est enregistré.
-
Rôles clairs : les organisateurs d'audit planifient, les auditeurs principaux possèdent le processus, et les auditeurs de terrain évaluent, chacun avec leur propre accès.
-
Votre façon de travailler : façonnez les phases pour adapter la méthodologie de votre équipe, et commencez le suivi pendant que l'audit est encore en cours.
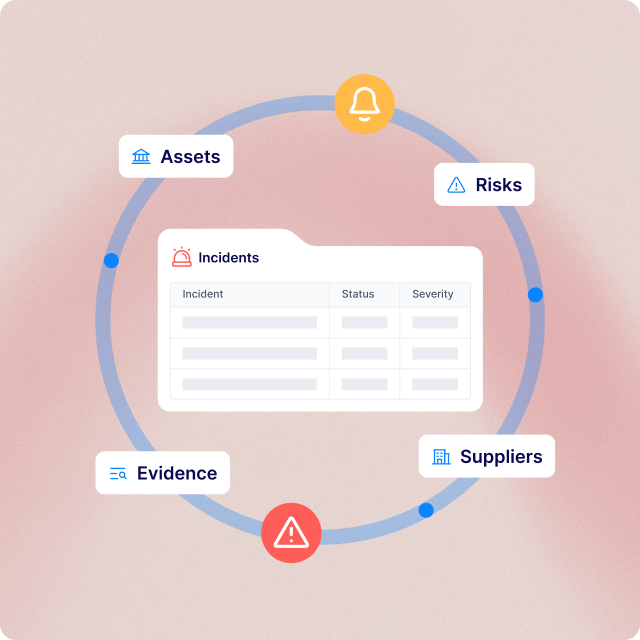
Données connectées
Des preuves présentes avant même qu'on ne les demande
Un audit extrait des contrôles, des risques, des fournisseurs et des politiques que vous gérez dans Formalize, en utilisant des données en direct au lieu d'une copie. Ce que vous trouvez se réintègre au reste de votre travail de conformité.
-
Directement depuis la source : chaque élément est directement lié au contrôle qu'il soutient, sans exportation ni rechargement entre les deux.
-
Portée flexible : un audit peut couvrir plusieurs sujets, d'un seul département à un fournisseur ou un cadre complet.
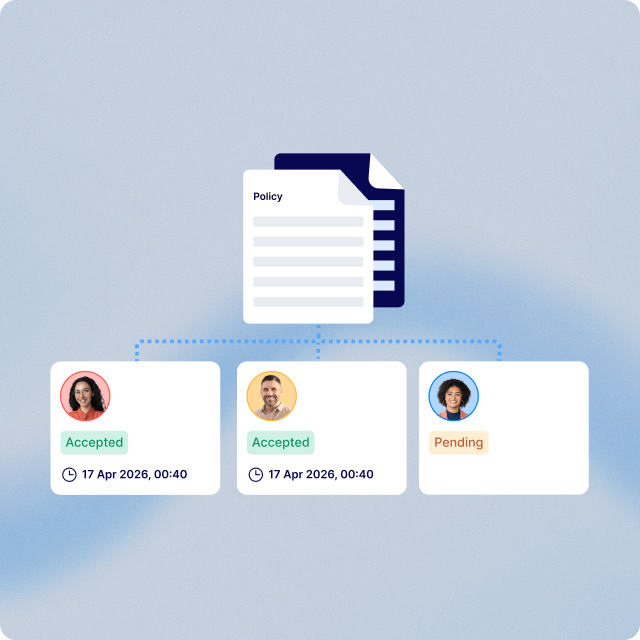
Réparation
Des constatations qui se clôturent, pas seulement enregistrées
Chacune est liée au contrôle ou au risque qu'elle affecte et peut se transformer en plan d'action. Le suivi commence pendant que l'audit est encore en cours et continue après sa fin, pour que rien ne soit perdu.
-
Structuré par défaut : chaque enregistrement capture le critère, la condition, la cause première et l'effet, comme le décrivent les normes de l'IIA.
-
Clôturé avec vérification : chaque correction a un responsable et une date cible, et nécessite une validation indépendante avant d'être considérée comme résolue.
Conçu pour une réalité multi-référentiels
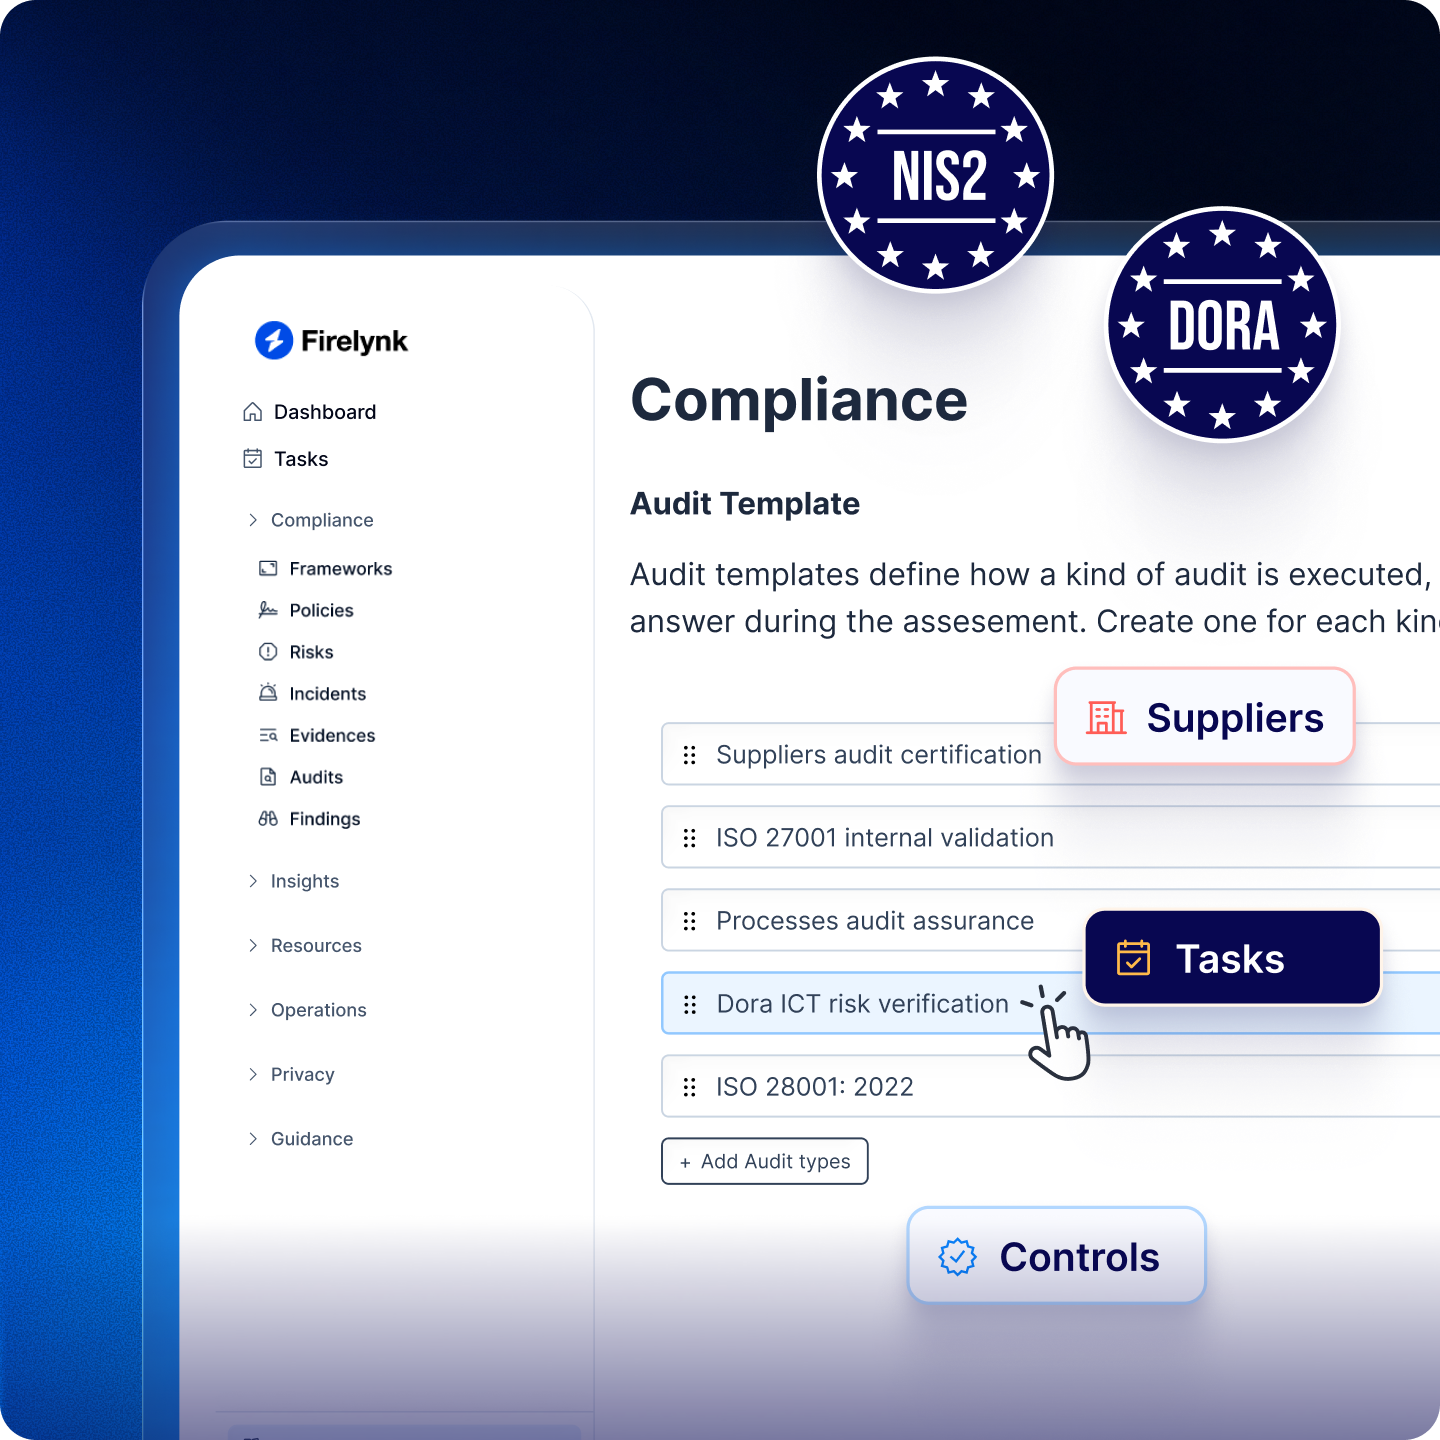
Les réglementations telles que le RGPD, NIS2 et l'ISO 27001 n'existent pas en vase clos. Formalize relie directement vos flux de travail d'audit à vos exigences plus larges de conformité et de sécurité, en conservant vos contrôles alignés sur chaque référentiel depuis une plateforme unique.
1 / 4
Vos constatations d'audit restent entre de bonnes mains
Un audit recueille des constatations et des preuves que vous ne voulez pas laisser traîner dans la mauvaise boîte de réception. Formalize est certifié ISO 27001, la même norme contre laquelle beaucoup de nos clients sont audités. Toutes les données sont hébergées dans l'UE, à Francfort et Dublin, et l'accès est défini par rôle, donc chaque personne voit seulement sa partie de l'audit, de la planification au travail sur le terrain jusqu'à la validation.