Vores blog

Ressourcer og indsigt

Hvad der har ændret sig inden for europæisk compliance, hvilke krav der stilles, og hvad man skal gøre ved det.

Frameworks

Reglamento de IA: qué hacer si tu empresa usa IA

Riesgos, IA no declarada y un plan en cinco pasos, con los plazos tras el Ómnibus Digital.

Àngela Vercher

Àngela Vercher

05.11.26

Actualités et analyses

RGPD, DORA, NIS2: une conformité qui se joue localement

Pourquoi Formalize s'installe à Paris, et pourquoi Excel ne suffit plus.

Maurice Müller

Maurice Müller

21.10.26

Notícias e Análises

Konica Minolta e Formalize unem-se em Portugal

Consultoria, implementação e serviços geridos numa única plataforma de GRC.

Àngela Vercher

Àngela Vercher

20.10.26

News

Cyberincident bij Albert Heijn: vijf lessen voor organisaties
Wat één shutdown laat zien over weerbaarheid, leveranciers en melden.

Laura Eck

Laura Eck

20.10.26

Frameworks

NISG 2026 in Österreich: Was jetzt gilt und bis wann

Meldepflicht seit 1. Oktober, Registrierung bis Jahresende: der Überblick.

Sarah Mille

Sarah Mille

19.10.26

Frameworks

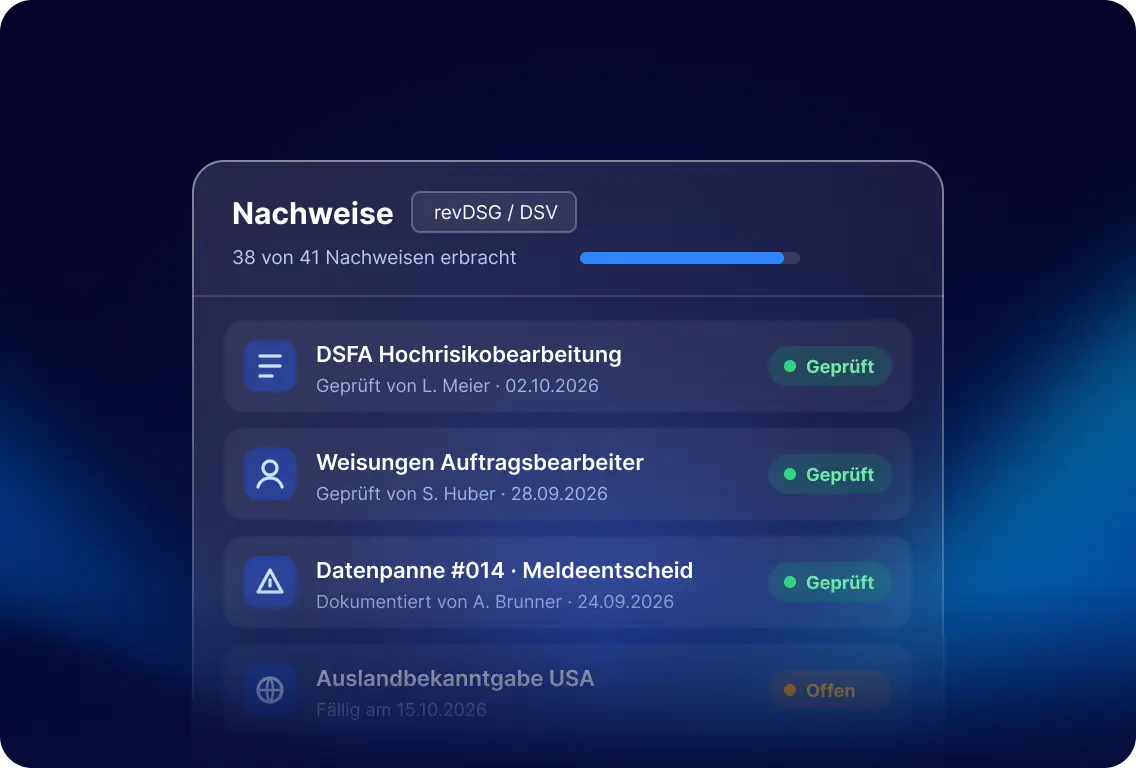
Drei Jahre revDSG: Was Schweizer Unternehmen jetzt brauchen

Warum Dokumentieren nicht mehr reicht und was der EDÖB jetzt prüft.

Sarah Mille

Sarah Mille

15.10.26

NIS2

NIS2 en France : se préparer sans attendre la loi

Ce que change la saisine de la CJUE, et ce que vous couvrez déjà.

Maurice Müller

Maurice Müller

30.09.26

Frameworks

NIS2 en España: qué significa la remisión al TJUE y cómo cumplir ya

Qué significa la remisión al TJUE, y cómo tu ISO 27001 y ENS ya cubren gran parte del Artículo 21.

Àngela Vercher

Àngela Vercher

22.09.26

Design

Migrating to Linear 101 English

Italian description

Design

PM mental models

Sub header placeholder title example placeholder title example placeholder title example placeholder title example placeholder title example placeholder title example placeholder title example

News & Analysis

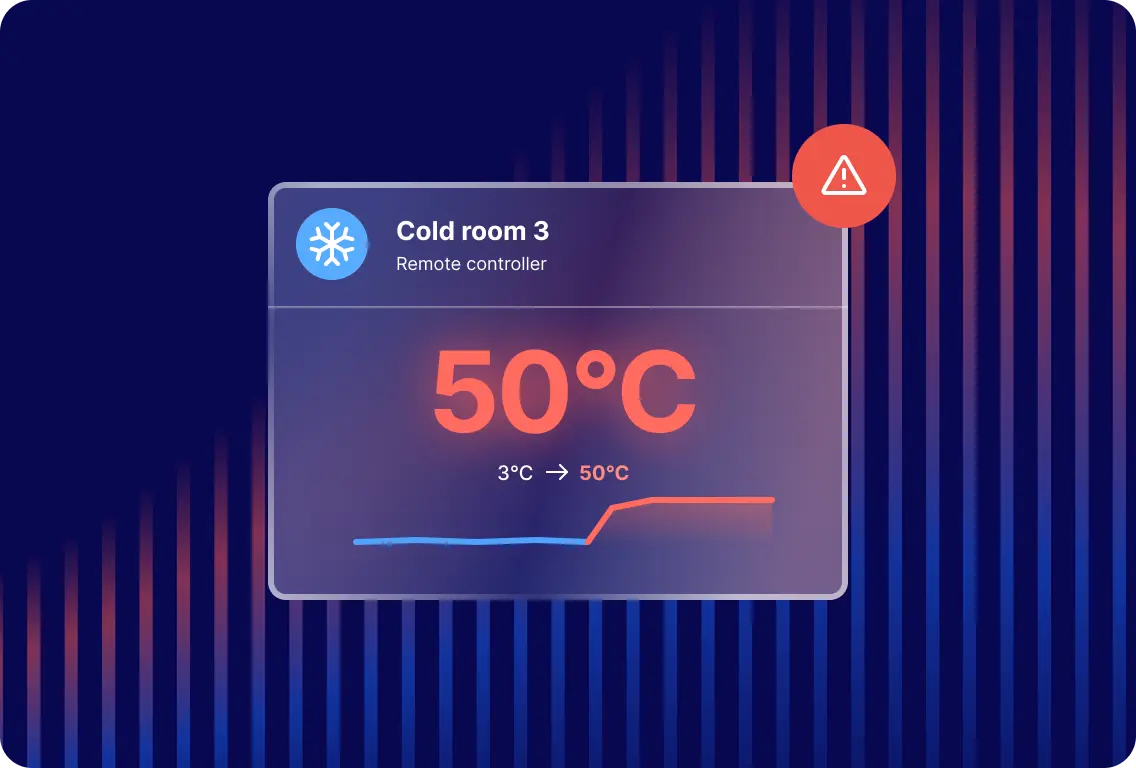
Supermarket Fridge Cyberattacks: What Happened and What to Check Now

Attackers changed refrigeration settings in hundreds of European stores. The confirmed facts, the EU rules that apply and the checks authorities recommend.
Maurice Müller

Maurice Müller

06.11.26

News & Analysis

Frontier AI and Digital Resilience: Governance Can't Wait

What the Bank of Italy expects in the Report due on 31 December 2026, area by area.

Alessia Gilardi

Alessia Gilardi

06.11.26

Frameworks

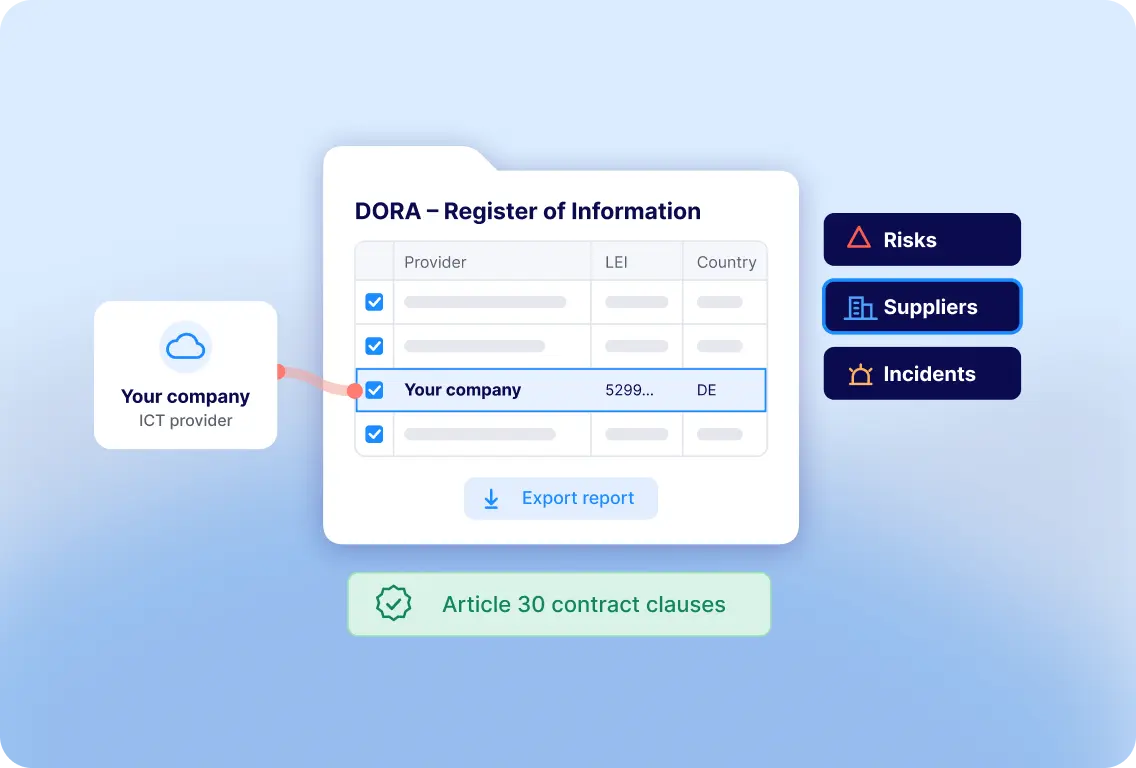
DORA for ICT Providers: What Financial Clients Expect

The contract clauses, evidence and data your financial clients need from you, and how to prepare.

Maurice Müller

Maurice Müller

05.11.26

Frameworks

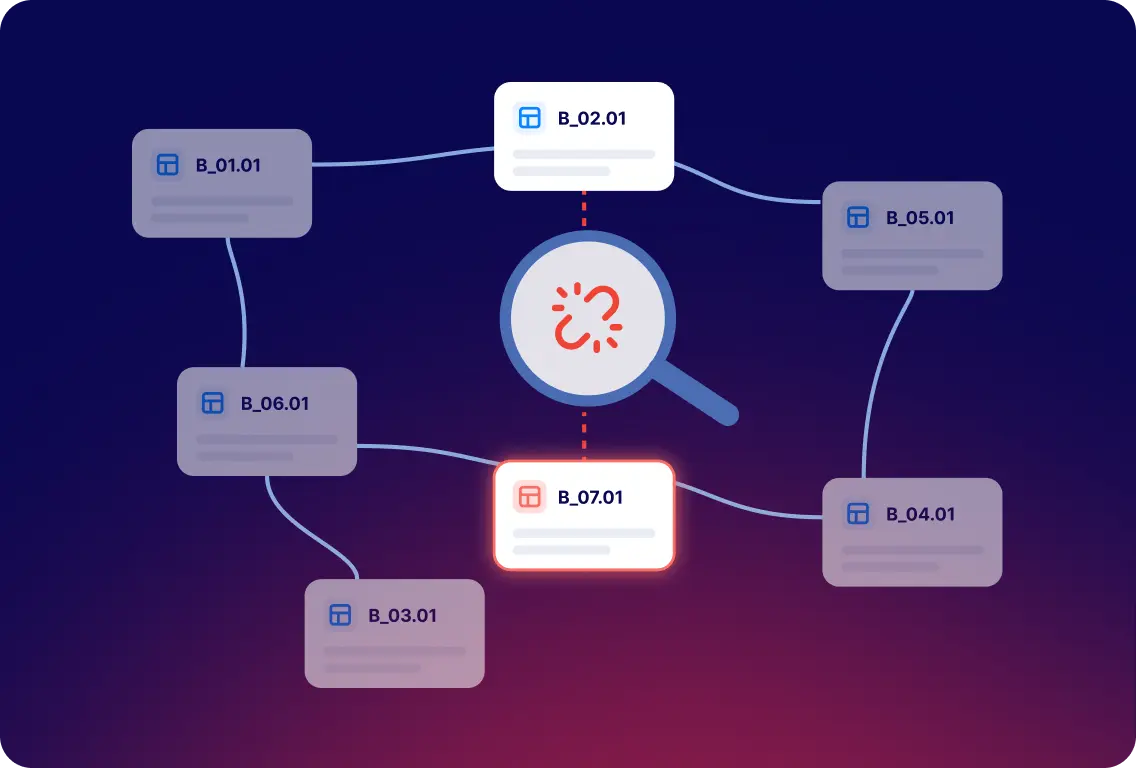
DORA Register of Information: Fixing Validation Errors

What each error means, who owns the fix, and what to check before you submit.

Maurice Müller

Maurice Müller

03.11.26

Risiko og governance

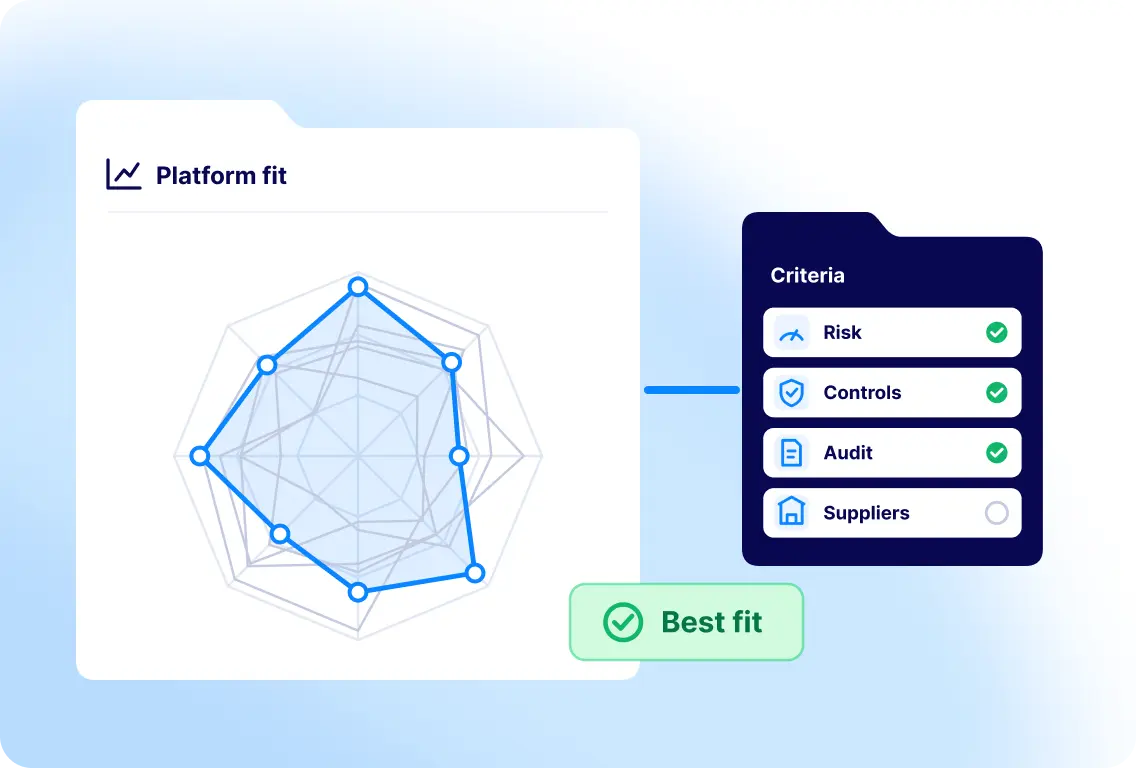
Bedste GRC-software i 2026: Seks platforme sammenlignet

Hvilken GRC-platform passer til jeres program, og hvad I bør undersøge under demoen.

Maurice Müller

Maurice Müller

02.11.26

News & Analysis

PHP2Shell: When AI Finds the Flaws First

What happened on 21 October, and the lessons for security and compliance teams.

Maurice Müller

Maurice Müller

30.10.26

Frameworks

What a SOC 2 Report Verifies and What It Does Not Verify

Criteria for trust services: Type 1 vs Type 2, and how to prepare for an audit.

Maurice Müller

Maurice Müller

21.10.26

Risk & Governance

Policy Management: From Shared Drive to Audit Trail

The seven-step lifecycle, what makes it work, and when software helps.

Maurice Müller

Maurice Müller

20.10.26

Frameworks

Blueprint ISO 42001: governance dell'IA con Rexilience

Cosa richiede la ISO 42001 e come il nuovo Blueprint ti aiuta ad applicarla.

Alessia Gilardi

Alessia Gilardi

16.10.26

Risiko og governance

Interne auditfund: Sådan sikrer du, at de faktisk bliver rettet

Fem tjek, der sikrer, at auditfund bliver lukket og ikke glemt.

Maurice Müller

Maurice Müller

12.10.26

Frameworks

GDPR-compliance betyder at man er i stand til at dokumentere det

Principperne, en 10-trins tjekliste og hvad der ændrer sig i 2026 og 2027.

Maurice Müller

Maurice Müller

07.10.26

Nyheder og analyser

Når en AI-agent forårsager et databrud

Hvorfor håndtering af sikkerhedshændelser og AI-governance ikke længere kan køre uafhængigt af hinanden.

Alessia Gilardi

Alessia Gilardi

29.09.26

Risiko og governance

Data Governance: Hvem bestemmer, hvad der sker med jeres data

Data governance: Frameworks, funktioner og trinnene til at føre datarelaterede regler ud i den daglige praksis.

Maurice Müller

Maurice Müller

29.09.26

Frameworks

Forordningen om cyberrobusthed (CRA): Den nye 24-timers indberetningsregel

Hvem det gælder for, hvad det dækker, og hvordan det overlapper med NIS2 og GDPR.

Àngela Vercher

Àngela Vercher

28.09.26

Rammeværker

DORA-forordningen: Hvad der stadig skal bevises nu

De fem søjler, sanktionerne og hvad der har ændret sig siden fristen.

Maurice Müller

Maurice Müller

24.09.26

Nyheder og analyser

Når verifikationen svigter: Et brud på GDPR

Kontrollen, der ville have stoppet det, og hvorfor de fleste politikker mangler den.

Laura Santeusanio

Laura Santeusanio

23.09.26

Rammeværker

Hvad er en DPIA? GDPR's risikovurdering af databeskyttelse, forklaret

Se, hvordan I spotter triggere i artikel 35, de 7 trin og hvad der skal inkluderes.

Maurice Müller

Maurice Müller

21.09.26

Frameworks

NIS2 in Italy: "Compliant on Paper" Won't Survive October

The 10 required measures, the fines, and how to close the gap in time.

Laura Santeusanio

Laura Santeusanio

18.09.26

Risiko og governance

Software til compliance-styring: Hvad man skal kigge efter

Hvad softwaren kan, de reelle fordele og hvordan man sammenligner platforme.

Maurice Müller

Maurice Müller

16.09.26

Risiko og governance

Hvad er AI-risikostyring?

De primære risikotyper, NIST-frameworket og en 6-trins proces at følge.

Maurice Müller

Maurice Müller

14.09.26

Risiko og governance

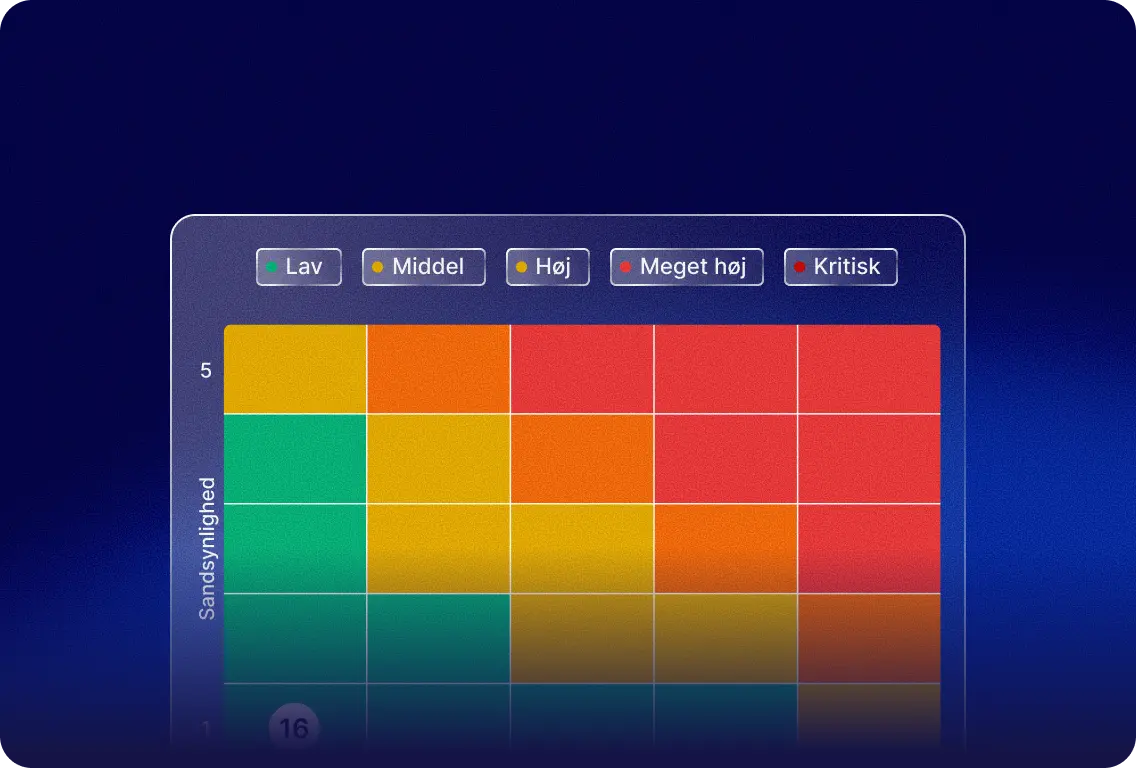
Hvad er en risikomatrix? Scoring forklaret

Hvordan sandsynlighed og konsekvens sammen udgør en score – med et 5x5-eksempel.

Maurice Müller

Maurice Müller

09.09.26

Risiko og governance

Hvad er leverandørrisikostyring? En praktisk guide

Sådan vurderes, bedømmes og overvåges leverandørrisiko, trin for trin.

Maurice Müller

Maurice Müller

04.09.26

NIS-2

CSG und CSV in Liechtenstein: Der Leitfaden

CSG und CSV setzen NIS-2 in liechtensteinisches Recht um. Das Wichtigste kompakt.

Sarah Mille

Sarah Mille

01.09.26

Platform

Formalize Marketplace: Sådan fungerer Blueprints

Partnerne udarbejder i fællesskab implementeringsklare Blueprints, så du slipper for at starte fra bunden.

Maurice Müller

Maurice Müller

02.09.26

Risiko og governance

Rammeværk for risikostyring: Typer, trin & eksempler

NIST, ISO 31000 eller COSO: Sammenlign rammeværkene, og vælg det, der passer.

Maurice Müller

Maurice Müller

01.09.26

Rammeværker

NIS2-krav: Centrale søjler og tjekliste

Hvad NIS2 reelt kræver, og hvordan du tjekker, hvor din organisation står.

Maurice Müller

Maurice Müller

25.08.26

Platform

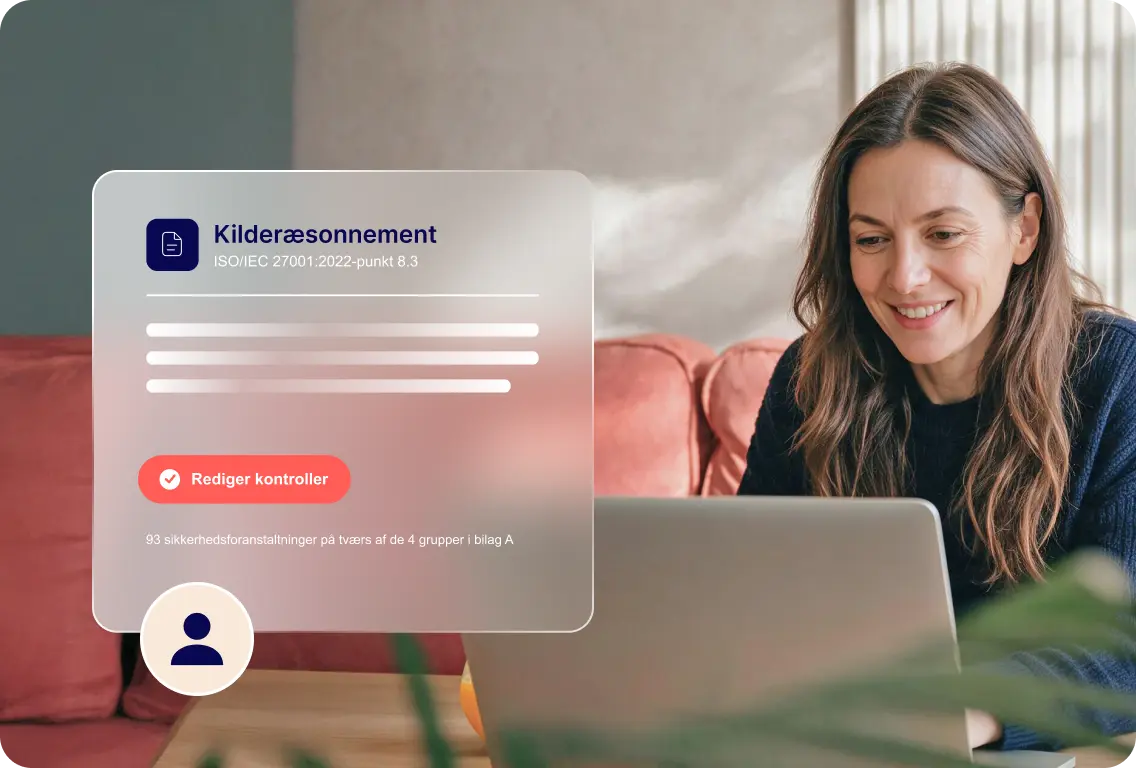
Dine kontroller var korrekte. Er de det stadig?

AI, der læser selve ISO 27001-standarden, ikke kun resuméer af den.

Maurice Müller

Maurice Müller

24.08.26

Platform

Stop med at lede efter svar. Begynd at stille spørgsmål.

Dine compliance-registreringer kan endelig besvare spørgsmål i stedet for bare at ligge ubrugte hen.

Maurice Müller

Maurice Müller

24.08.28

Rammeværker

Hvad er ISO 27001? En forklaring på ISMS-standarden og overholdelse heraf

ISO 27001 er den internationale standard for styring af informationssikkerhedsrisici.

Maurice Müller

Maurice Müller

20.08.26

Nyheder og analyser

EU’s AI-forordning: Hvad den digitale omnibus-pakke har ændret, og hvad det betyder for jeres organisation

EU's digitale omnibus-pakke har forlænget centrale compliance-frister for højrisiko-AI-systemer. Overskriften kan nemt misforstås: der er ikke tale om en pause. Forpligtelserne gælder stadig. Tidsplanen har ændret sig.

Maurice Müller

Maurice Müller

18.08.2026

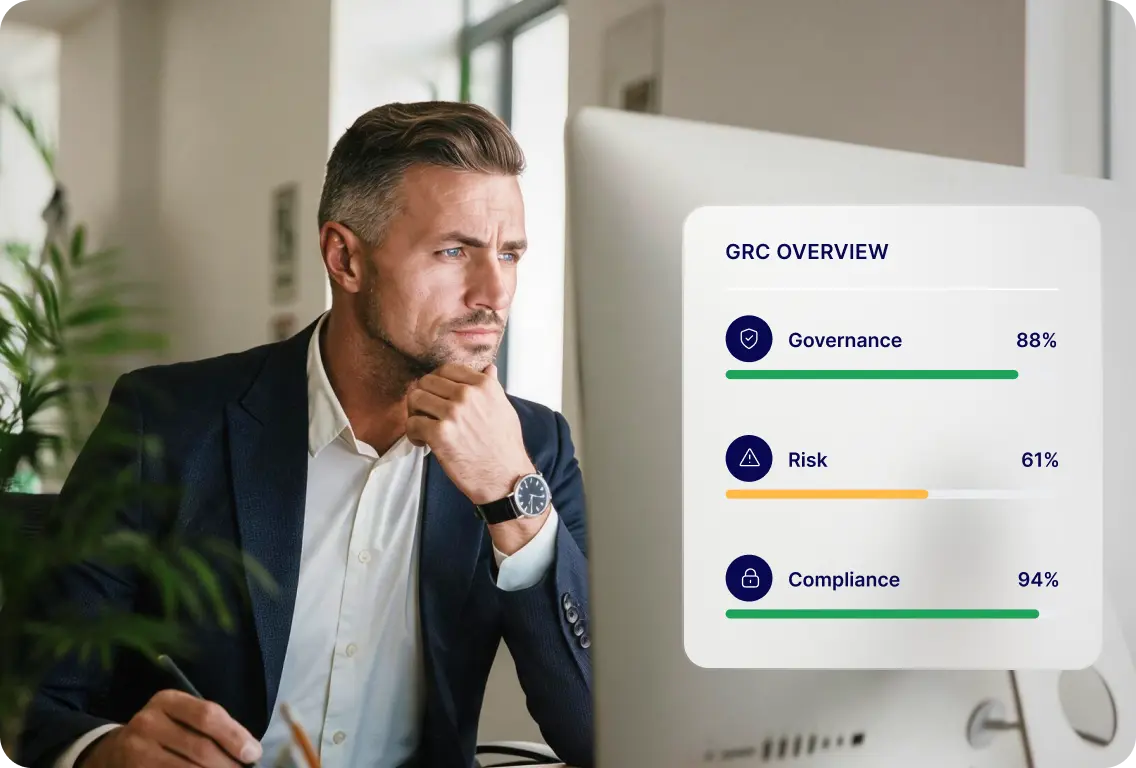
Professional reviewing a GRC dashboard showing governance, risk, and compliance metrics.
Risiko og governance

Hvad er GRC? Governance, risiko og compliance forklaret

GRC står for Governance, Risk og Compliance. Betydningen af GRC rækker ud over selve akronymet: Det beskriver, hvordan organisationer strukturerer deres interne regler, håndterer usikkerhed og opfylder eksterne lovgivningsmæssige krav – ikke som tre separate arbejdsområder, men som én sammenhængende tilgang.

Maurice Müller

Maurice Müller

31.07.2026

Team working in a meeting room, with a colleague holding a laptop in the foreground.
Rammeværker

Hvad er NIS2? EU’s direktiv om cybersikkerhed, og hvad det betyder for jeres organisation

NIS2 er EU’s opdaterede direktiv om net- og informationssikkerhed. Siden oktober 2024, hvor det trådte i kraft, har det fastsat bindende krav til cybersikkerhed for organisationer på tværs af kritiske sektorer i Europa.

Maurice Müller

Maurice Müller

31.07.26

Design

Migrating to Linear 101 English

Italian description

Test

Test Simon

test

Book en demo