Maurice Müller er journalist og indholdsstrateg med erfaring fra både trykte og digitale medier. Hos Formalize omsætter han komplekse compliance- og reguleringsemner til klart, praktisk indhold for compliance-, risikostyrings- og sikkerhedsfolk i hele Europa.
Vigtigste pointer:
I vores samtaler med compliance-teams går interne audits oftest i stå i opfølgningen, når ingen tydeligt ejer rettelsen.
Et fund lukkes, når det er tydeligt beskrevet, har en ejer og en måldato og kræver uafhængig godkendelse, før det kan betragtes som løst.
Det nye Audit-modul i Formalize, som bliver tilgængeligt fra oktober 2026, kører interne audits på de kontroller og den dokumentation, du allerede administrerer, og følger hvert fund hele vejen til godkendelse.
Det tager kun få minutter at registrere et fund. At få det rettet kan tage måneder, fordi det egentlige arbejde først begynder, når rapporten er sendt ud: Nogen skal eje rettelsen, arbejde hen imod en dato, og få det kontrolleret, før fundet tæller som lukket. ISO 27001, NIS2 og DORA forventer alle, at denne opfølgning sker, og DORA beskriver det eksplicit. At lukke cirklen handler om nogle få ting, som hvert fund skal have – og ingen af dem afhænger af et bestemt værktøj.
Hvorfor fund forbliver åbne
Når vi spørger compliance-teams, hvordan en fejl i dag bliver rettet, lyder svarene ens. Nogen kontakter den ansvarlige via e-mail. Status rapporteres manuelt inden det næste møde. Fejlen forbliver i revisionsmappen, og så snart rapporten sendes ud, forsvinder den af syne.
Et spørgsmål afslører hurtigt problemet: Når man registrerer fejlfund i et regneark, hvordan sikrer man så, at nogen godkender løsningen, før den markeres som afsluttet? I de fleste tilfælde sker der intet. Den, der opdaterer cellen, beslutter, at fejlen er løst.
Intet af dette betyder, at revisionen blev udført dårligt. Feltarbejdet bliver som regel udført, fordi der er en deadline og et team. Opfølgningen har ofte hverken det ene eller det andet.
Hvad der kræves for at lukke et auditfund
Det starter med, hvordan fundet formuleres. "Adgangsgennemgange skal forbedres" fortæller ingen, hvad der gik galt, hvorfor det skete, eller hvad der er på spil. IIA's Global Internal Audit Standards kræver mere: Revisorer sammenligner, hvad der bør ske, med hvad der faktisk sker, og vurderer derefter årsagen til og konsekvensen af afvigelsen. Det giver hvert fund fire dele:
Dele | Spørgsmål det besvarer | Eksempel |
|---|---|---|
Kriterium | Hvad bør der ske? | Adgangsrettigheder til produktionssystemer gennemgås hvert kvartal, som politikken for adgangskontrol kræver. |
Tilstand | Hvad sker der i praksis? | To af de seneste fire kvartalsvise gennemgange blev ikke dokumenteret. |
Årsag | Hvorfor er der en afvigelse? | Den ansvarlige for gennemgangen skiftede rolle, og opgaven blev ikke omfordelt. |
Konsekvens | Hvorfor er det vigtigt? | Adgang for personer, der har skiftet rolle eller er fratrådt, kan have været aktiv længere, end politikken tillader. |
Skrevet på denne måde peger et auditfund allerede på sin løsning. Her er årsagen en opgave uden en ansvarlig, og det er også der, opfølgningen typisk slår fejl.
Derfra er der fem tjek, der afgør, om auditfundet bliver lukket:
Én navngiven ejer: En person, der ved, at fundet er deres ansvar. Skifter de rolle, følger ansvaret for fundet med.
En frist, der matcher alvoren: Et kritisk fund bør ikke have samme deadline som et mindre alvorligt fund.
En dokumenteret beslutning: Ikke alle fund skal afhjælpes. Nogle risici accepteres, og nogle fund bestrides. Skriv ned, hvilke der gælder, hvem der besluttede det, og hvorfor.
Uafhængig godkendelse: Den person, der løser et fund, bør ikke være den samme person, der lukker det.
Synlighed efter auditet: Fundet forbliver knyttet til det, det påvirker – fra en kontrol til en leverandør – så det stadig er synligt, efter at rapporten er arkiveret.
IIA-standarderne gør det samme gældende fra revisorens side. Standard 15.2 forventer, at interne revisorer bekræfter, at anbefalinger eller handlingsplaner er blevet implementeret.
Se, hvordan dit næste audit ville foregå i Formalize
Book en demo, så gennemgår vi Audit-modulet sammen med dig med udgangspunkt i dit kommende audit, lige fra planlægning til det sidste godkendte punkt.
Hvorfor det er vigtigt nu: ISO 27001, NIS2 og DORA
De fleste frameworks, som vores kunder arbejder med, forventer interne audits. De er forskellige i, hvor meget de beskriver om det efterfølgende forløb.
ISO 27001
ISO/IEC 27001:2022 kræver interne audits med planlagte intervaller (punkt 9.2). Når en audit afdækker en afvigelse, kræver punkt 10.2 korrigerende handlinger og en kontrol af, at handlingen virkede.
NIS2
Artikel 21, stk. 2, litra f), i NIS2-direktivet kræver, at væsentlige og vigtige enheder har politikker og procedurer for vurdering af effektiviteten af foranstaltninger til styring af cybersikkerhedsrisici. En intern audit med dokumenteret opfølgning er én måde at vise det på. Nationale implementeringer varierer, så tjek, hvad din myndighed forventer.
DORA
DORA er den mest eksplicitte. Artikel 6, stk. 6, kræver, at finansielle enheder, bortset fra mikrovirksomheder, regelmæssigt får deres framework for styring af IKT-risici underkastet intern audit. Auditørerne skal besidde den fornødne IKT-ekspertise og passende uafhængighed. Artikel 6, stk. 7, går et skridt videre: På baggrund af konklusionerne fra den interne audit skal der være en formel opfølgningsproces med regler for verifikation og afhjælpning af kritiske resultater i god tid.
Sådan fungerer det i Formalize: ét resultat, fra start til slut
Tag observationen vedrørende adgangskontrol fra før og følg den gennem det nye Audit-modul.
Under feltarbejdet opretter den feltansvarlige auditør, som vurderer din adgangskontrol, observationen direkte på selve kontrollen. Kriterium, tilstand, årsag og virkning har hver deres eget felt, så observationen er komplet, før andre læser den.
Fundet får en alvorlighedsgrad ud fra din egen skala samt en registreret beslutning: afhjælp. En handlingsplan følger direkte heraf, med en navngiven ansvarlig og en måldato. Opfølgning behøver ikke at vente på auditrapporten. Den kan starte, mens auditen stadig er i gang.
Når den ansvarlige har omfordelt den kvartalsvise gennemgang og dokumenteret den næste, går udbedringen igennem et godkendelsesflow. Fundet tæller først som løst, når en uafhængig person godkender det. Indtil da forbliver det på adgangskontrollen, synligt for enhver, der ser på den kontrol. Det forsvinder ikke ind i en lukket auditfil, hvilket er præcis sådan, et fund ender med at være åbent i tre år.
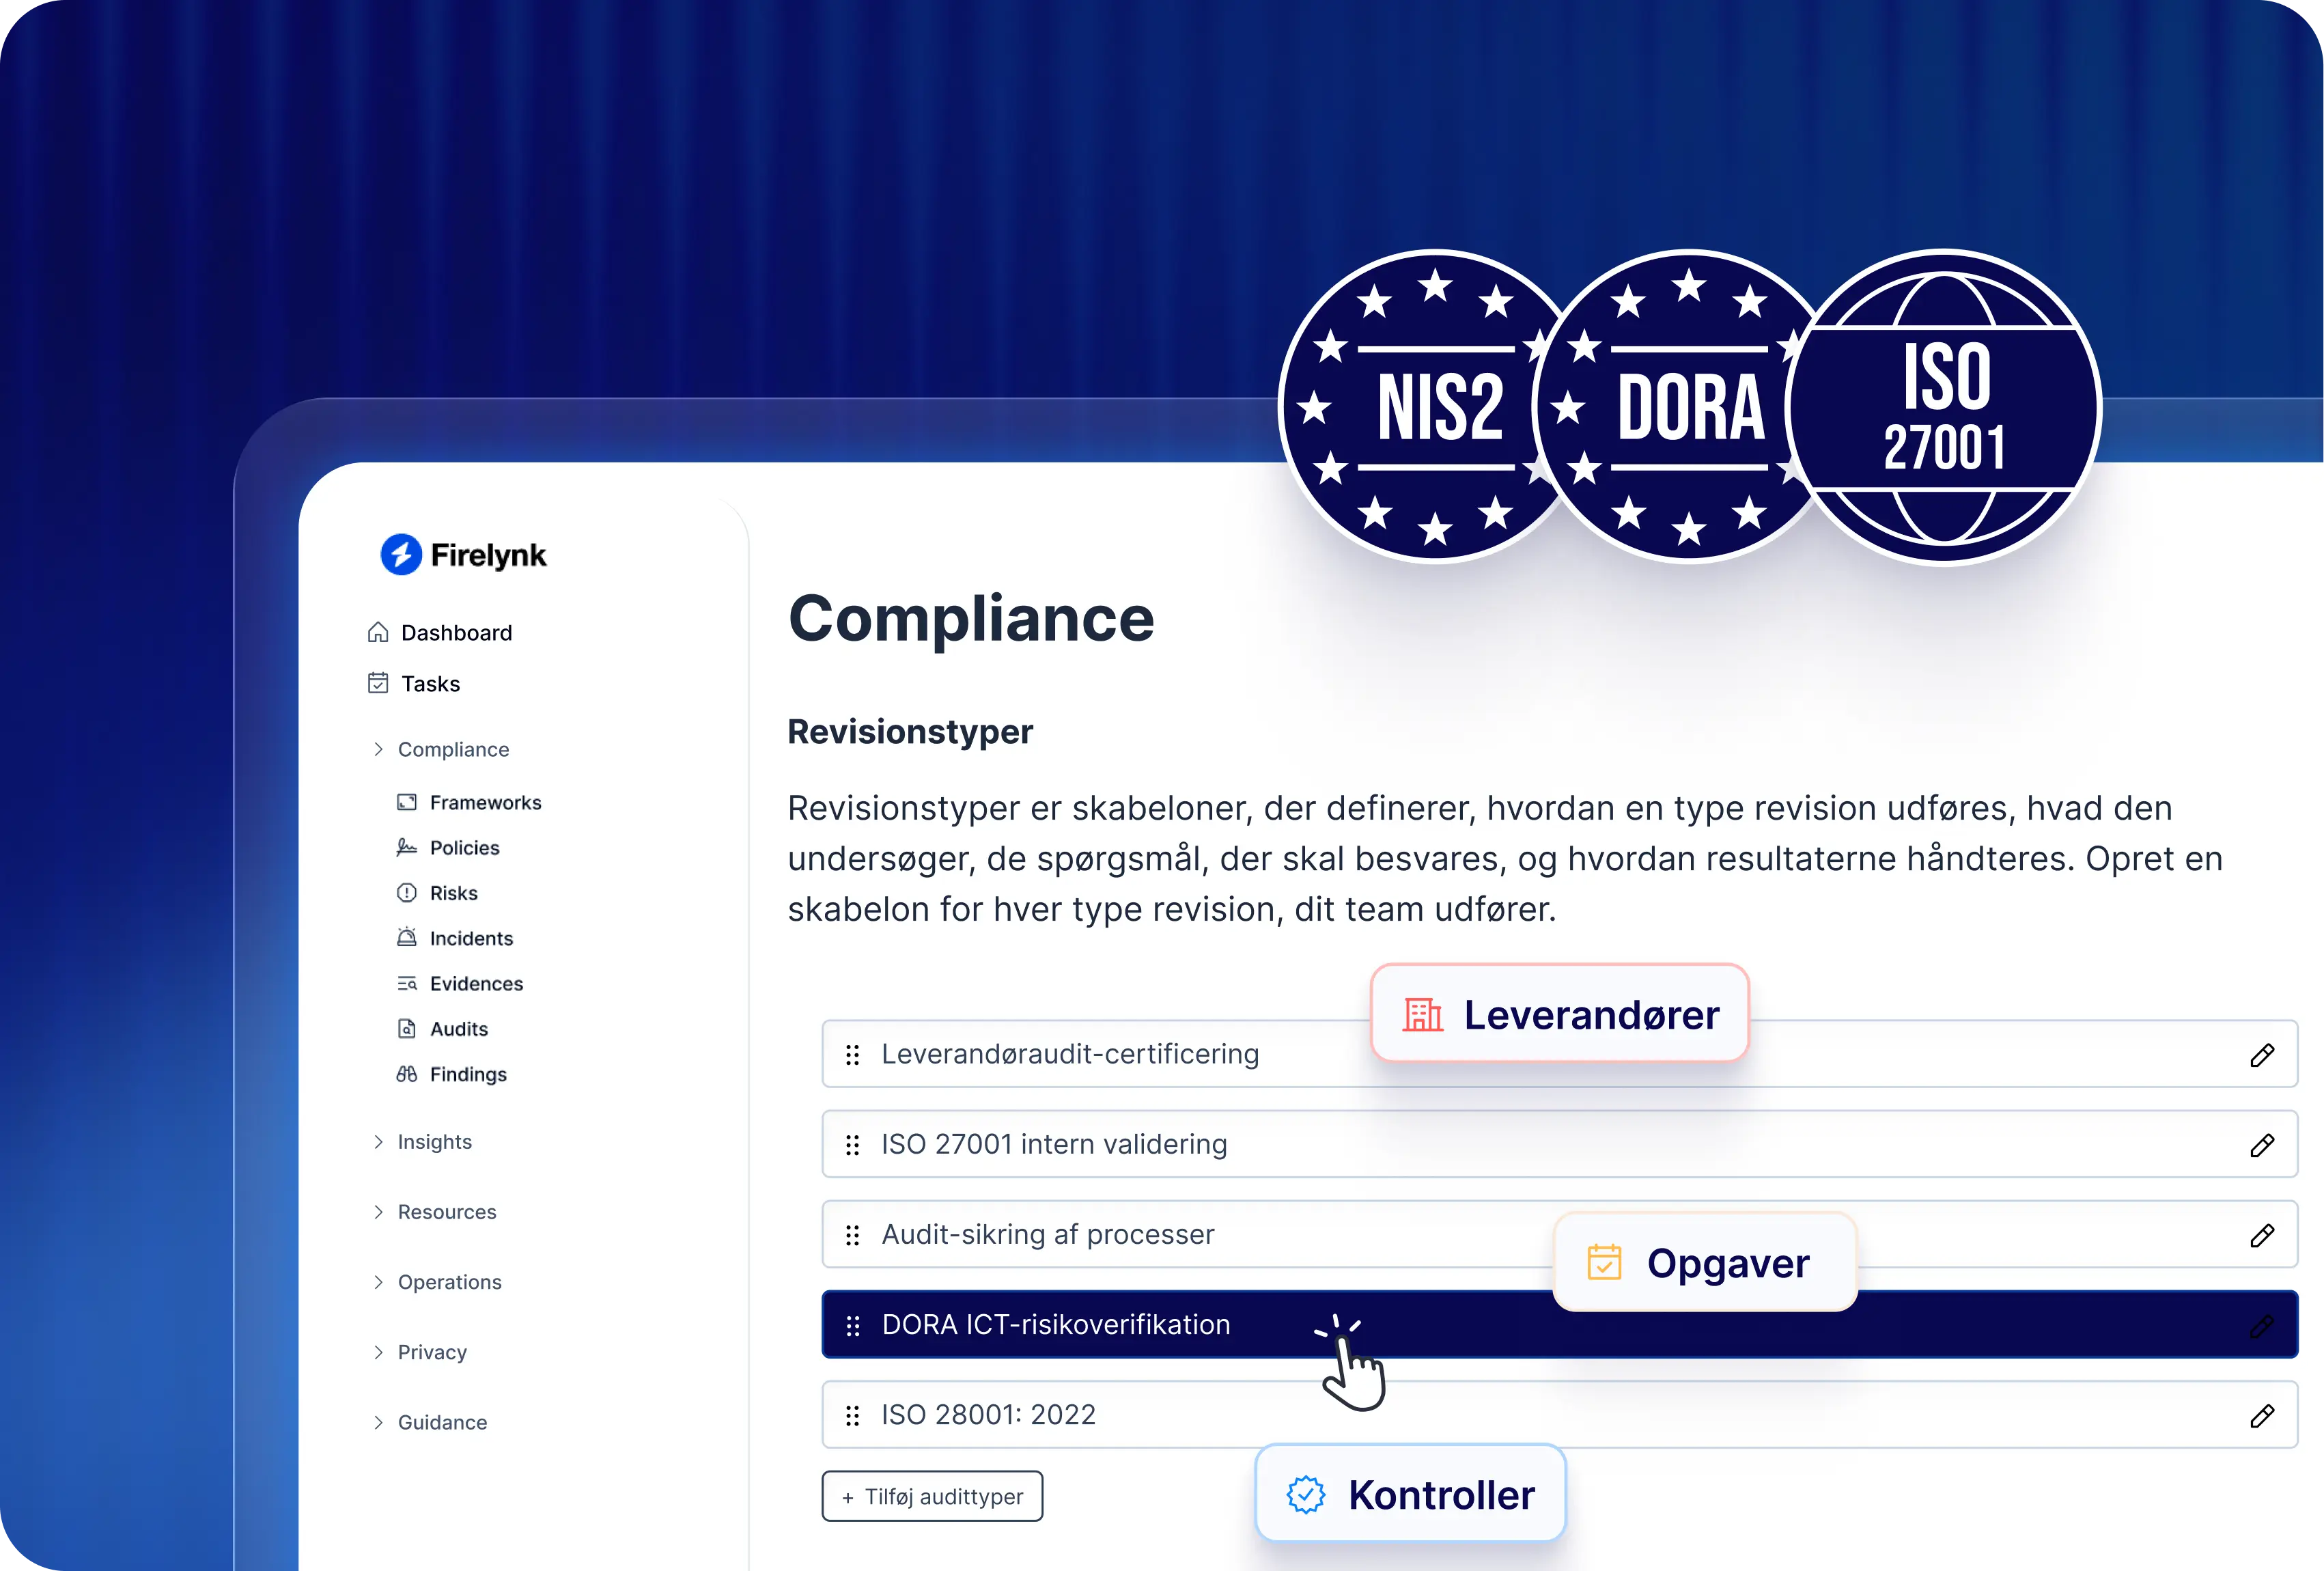
Resten af auditen fungerer på samme måde. Du starter med at omdanne dit teams eksisterende proces til en genanvendelig auditskabelon, inklusive de spørgsmål der skal besvares, og hvordan fund håndteres. Derfra kan en audit starte fra et framework, et sæt af risici eller de aktiver og leverandører, du administrerer. Den følger dine sædvanlige trin fra planlægning og afgrænsning over feltarbejde og konklusioner til opfølgning, struktureret i henhold til IIA Global Internal Audit Standards.
Resten af auditen fungerer på samme måde. Du starter med at omdanne dit teams eksisterende proces til en genanvendelig auditskabelon, inklusive de spørgsmål der skal besvares, og hvordan fund håndteres. Derfra kan en audit starte fra et framework, et sæt af risici eller de aktiver og leverandører, du administrerer. Den følger dine sædvanlige trin fra planlægning og afgrænsning over feltarbejde og konklusioner til opfølgning, struktureret i henhold til IIA Global Internal Audit Standards
Audit Organizers planlægger auditen, Lead Auditors ejer processen og godkender konklusioner, og Field Auditors udfører vurderingerne, så alle kender deres rolle. Dokumentation linkes til kontroller, risici, leverandører og næsten alle andre oplysninger, du administrerer i Formalize, så det, du allerede har dokumenteret, ikke skal indsamles igen. Dit eget team kan køre auditen, eller en ekstern auditør kan køre den for dig.
Audit-modulet gør det nemt for os at spore forbindelserne mellem auditemner, krav, kontroller og dokumentation, hele vejen til den endelige auditrapport.
Erhard Christelbauer, Senior GRC Advisor, Bonafide
Den første version er bygget til interne audits, ikke certificeringsaudits som f.eks. ISO 27001-certificering eller en SOC 2-attestation. Anmodning om dokumentation fra kolleger direkte i modulet er det næste på vores roadmap.
Fra oktober 2026 er Audit-modulet inkluderet i Standard Infrastructure- og Advanced Infrastructure-pakkerne. På andre pakker er det tilgængeligt som et tilvalg.