
Maurice Müller
Senior Content Manager
Maurice Müller er journalist og indholdsstrateg med erfaring fra både trykte og digitale medier. Hos Formalize omsætter han komplekse compliance- og reguleringsemner til klart, praktisk indhold for compliance-, risikostyrings- og sikkerhedsfolk i hele Europa.
Vigtigste pointer:
"GRC software" dækker over tre forskellige typer produkter: enterprise-risikoplatforme, auditsorienterede systemer og compliance-automatiseringsværktøjer. Beslut, hvilken type I har brug for, før I sammenligner leverandører.
Jeres primære arbejdsopgaver bør drive valget: virksomhedsrisiko, intern audit, flere regelsæt samtidigt, sikkerhedscertificering eller leverandørtilsyn.
Alle seks leverandører i denne sammenligning oplyser priser på forespørgsel, så spørgsmål om licenser hører hjemme i den første demo, ikke den sidste.
Bed enhver leverandør om at vise jeres eget arbejdsflow før enhver tilpasset konfiguration, og om at forklare, hvordan I eksporterer jeres data og historik for auditspor, hvis I opsiger samarbejdet.
Søger I efter "bedste GRC-software", finder I lister, der stiller vidt forskellige produkter op side om side. Nogle er bygget til at styre risici for en global bank på tværs af hundredvis af forretningsenheder. Nogle er bygget op omkring den interne auditplaner. Andre findes primært for at hjælpe en SaaS-virksomhed igennem sin første SOC 2-rapport. De sælges alle som governance, risk and compliance (GRC), og en sammenligning baseret på en lang liste af funktioner fortæller jer meget lidt. Fagfolk, der søger rådgivning, lufter ofte de samme bekymringer: hvor lang tid implementeringen reelt tager, om licenserne forbliver forudsigelige i takt med, at programmet vokser, og om de overhovedet har brug for en dedikeret GRC-platform. Denne sammenligning er bygget op omkring netop disse spørgsmål.
Sådan evaluerede vi GRC-platformene
Vi udvalgte seks platforme, som tilsammen dækker de vigtigste typer af GRC-software: enterprise-risikoplatforme (ServiceNow IRM og Archer), et auditorienteret system (Optro) og compliance-værktøjer, fra programmer til håndtering af flere regelsæt samtidigt (Hyperproof) til sikkerhedsautomatisering (Vanta). Formalize forbinder risiko, compliance og leverandørtilsyn på tværs af europæiske regelsæt.
Vi sammenlignede platformene ud fra otte parametre baseret på, hvad hver leverandør dokumenterer på sin egen hjemmeside:
Risikostyring: vurderingsmetoder, ejerskab, håndtering og rapportering.
Kontroller og compliance: krav, politikker, kontroltest, dokumentation og kortlægning af rammeværk.
Intern audit: planlægning, anmodninger, observationer og udbedring.
Tredjepartsrisiko: leverandørvurderinger, tilknyttede risici og løbende gennemgange. Vores guide til styring af leverandørrisici dækker, hvordan god praksis ser ud.
Rammeværk og ansvarlighed: godkendelser, notifikationer, historik og rollebaseret adgang.
Rapportering: visninger, der fungerer for fagfolk, ledelsen og bestyrelsen.
Implementering: konfiguration, integrationer, migrering og support.
Kommercielt match: hvordan licenseringen er opbygget, og hvilke moduler eller services der koster ekstra.
Som en uafhængig reference opremser Gartner Peer Insights funktioner som metoder til risikovurdering, interoperabilitet, datavisualisering og rapportering samt mapping af frameworks og kontroller for dette marked. Vi brugte det som en krydskontrol, ikke som en scoringsmodel.
En bemærkning om metoden: Dette er en sammenligning af dokumenteret produktmatch, ikke en praktisk test af hver enkelt platform. Formalize er vores eget produkt, så vi har holdt os til, hvad hver enkelt leverandør offentliggør om sig selv, med kilde og dato for hver platform. Funktioner ændrer sig hurtigt, så bekræft alt, der har betydning, under en demo, og oplev selv, hvordan vores sammenhængende GRC-system fungerer.
Seks GRC-platforme sammenlignet
Hurtige anbefalinger ud fra anvendelsesscenarier. Dette er redaktionelle vurderinger på baggrund af leverandørernes egne oplysninger, ikke testresultater:
Risiko, compliance og leverandører forbundet på tværs af europæiske regelsæt: Formalize
IT- og sikkerhedsworkflows, der allerede kører på ServiceNow: ServiceNow IRM
Komplekse enterprise-risikoprogrammer: Archer
Programmer ledet af intern audit: Optro
Compliance-drift på tværs af mange regelsæt: Hyperproof
En første SOC 2-rapport eller et ISO 27001-certifikat: Vanta
Platform | Bedst til | Primær styrke | Risko, compliance og auditfokus | Tredjepartstilsyn | Implementeringssupport | Undersøg under demoen |
|---|---|---|---|---|---|---|
Mellemstore og regulerede organisationer, der arbejder på tværs af europæiske rammeværk | Risici, kontroller, dokumentation, leverandører og godkendelser i ét sammenhængende system | Hovedsageligt risiko og compliance på tværs af flere frameworks; auditmodul til interne audits | Leverandørvurderinger, kontrakter og dokumentation koblet til risici | Guidet opsætning med Compliance Blueprints, assisteret migrering af eksisterende data | Integrationer til indsamling af dokumentation, hvis SOC 2 er målet | |
Organisationer, der allerede anvender ServiceNow | Risiko og compliance på samme platform som IT- og sikkerhedsworkflows | Hovedsageligt IT- og operationel risiko; audit styring tilgængelig | Separat applikation til tredjepartsrisikostyring | ServiceNow-eksperter og implementeringspartnere | Licensering og opsætningsarbejde, hvis I ikke anvender ServiceNow endnu | |
Store virksomheder med komplekse risikoprogrammer | Enterprise-risiko på tværs af operationel risiko, IT-risiko og tredjepartsrisiko | Hovedsageligt enterprise- og regulatorisk risiko; audit styring tilgængelig | Produkt til tredjepartsstyring | Archer og implementeringspartnere | Arbejdsomfanget ved konfigurationen og hvem der står for vedligeholdelsen efter idriftsættelsen | |
Optro (Tidligere AuditBoard) | Programmer ledet af intern audit | Auditplanlægning og arbejdspapirer koblet til risiko og compliance | Hovedsageligt intern audit og kontroller i SOX-stil | TPRM modul | Optros succes og tjenester | Dybde i risikostyrings- og leverandørarbejdsgange uden for intern audit |
Compliance- og assuranceprogrammer på tværs af flere rammeværk | Fælles kontroller på tværs af et stort rammeværks-bibliotek | Hovedsageligt compliance og assurance; risikoregistre koblet til kontroller | Modul til håndtering af leverandørrisici | Dedikeret support team | Dybde i workflows for virksomhedsrisici og intern audit | |
Startups og SaaS-virksomheder, der forbereder sig på SOC 2 eller ISO 27001 | Automatiseret indsamling af dokumentation via integrationer | Hovedsageligt sikkerhedscompliance | Kortlægning af leverandører og risikovurdering | Onboarding-support; Vanta angiver uger frem for måneder | Dybde i risiko, audit og governance ud over sikkerhedscompliance |
Alle seks platforme er baseret på tilbud, og Formalize tilbyder desuden en gratis plan og en 14-dages prøveperiode. Leverandøroplysninger er verificeret den 22. oktober 2026 på hver enkelt leverandørs egen hjemmeside.
De førende GRC-softwareplatforme
Hver profil nedenfor beskriver, hvem platformen passer bedst til, samt dens vigtigste funktioner baseret på leverandørens egen hjemmeside. Formalize får en længere gennemgang længere nede med skærmbilleder, da det er det ene produkt, vi kan vise indefra.
Formalize: til sammenhængende workflows for risiko, compliance og governance
Bedst til: mellemstore og regulerede organisationer, herunder finansielle enheder, der administrerer flere europæiske regelsæt som NIS2, DORA, ISO 27001 og GDPR, og som har brug for at vise ledelsen, hvordan beslutninger blev truffet.
Nøglefunktioner: Formalize kobler enhver risiko til de systemer, leverandører, kontrakter, aktiver og forretningsfunktioner, den påvirker, og scorer den på jeres egen matrix for iboende risiko og restrisiko. Governance-opgaver kører som workflows med navngivne ansvarlige og tidsstemplede godkendelser. Leverandørvurderinger, kontrakter og dokumentation er placeret lige ved siden af de risici, de medfører. Compliance Blueprints dækker NIS2, DORA, ISO 27001, ISO 22301, GDPR med flere, og Audit-modulet afvikler interne audits struktureret efter IIA's globale standarder for intern audit. Formalize hostes i EU (AWS Frankfurt).
Kilde: formalize.com/en/grc
ServiceNow IRM: til organisationer, der allerede kører på ServiceNow
Bedst til: organisationer, der allerede afvikler IT service management, sikkerhedsoperationer eller andre workflows på ServiceNow og ønsker risiko og compliance på den samme platform.
Nøglefunktioner: ServiceNow beskriver Integrated Risk Management (IRM) som en løsning, der forbinder "risiko og compliance på tværs af it, cyber og forretningsdrift i ét samlet handlingsorienteret system." Det kører på ServiceNow AI Platform. Auditstyring samt politik- og compliancestyring tilbydes inden for dets GRC-produktfamilie, og en applikation til tredjepartsrisikostyring dækker leverandørens livscyklus "fra onboarding til afvikling." Til EU-kunder fremhæver ServiceNow tredjepartsrisikostyring og -rapportering, der er tilpasset DORA.
Kilde: servicenow.com: Integrated Risk Management
Archer: til komplekse programmer for virksomhedsrisici
Bedst til: store virksomheder, særligt inden for finansielle tjenesteydelser, energi, sundhedssektoren og den offentlige sektor, hvor en central risikofunktion varetager flere risikodiscipliner på én gang.
Nøglefunktioner: Archer fremhæver chief risk officer, chief compliance officer, lederen af intern revision og CISO som de roller, platformen understøtter, og oplyser, at mere end 1.500 organisationer anvender den. Dens Archer Evolv-portefølje dækker operationel risiko, it-risiko, tredjepartsrisiko og enterprise risk, med produkter til revisionsstyring, tredjepartsgovernance, operationel modstandsdygtighed og regelændringer. I forhold til regelændringer oplyser Archer, at platformen overvåger mere end 22 millioner reguleringskilder og kortlægger ændringer i forhold til kontroller.
Kilde: archerirm.com: Products
Optro: for audit-led GRC programs
Bedst til: organisationer, hvor intern audit driver beslutningen om valg af platform, herunder teams med SOX eller omfattende test af interne kontroller.
Nøglefunktioner: Optro er det nye navn for AuditBoard, som skiftede navn i marts 2026. Dets revisionsfunktioner omfatter udarbejdelse af "en risikobaseret plan på tværs af jeres auditunivers", AI-udarbejdede arbejdspapirer med henvist dokumentation samt bestyrelsesklar rapportering. CrossComply dækker compliance med et bibliotek på mere end 30 rammeværker, herunder SOC 2, ISO 27001 og GDPR, og et TPRM-modul omdanner resultater vedrørende højrisikoleverandører til afhjælpende opgaver. Optro oplyser, at ethvert AI-understøttet trin kræver en person til at godkende det.
Kilde: optro.ai: Platform
Hyperproof: til programmer for compliance og erklæringsopgaver på tværs af flere rammeværker
Bedst til: compliance- og assuranceteams, fra mellemstore virksomheder til store koncerner, der afvikler flere rammeværker sideløbende.
Nøglefunktioner: Hyperproof oplyser, at det understøtter mere end 160 rammeværker, herunder SOC 2, ISO 27001, DORA, NIS 2-direktivet og GDPR, og giver teams mulighed for at "standardisere kontroldrift på tværs af flere rammeværker for at minimere overlap." Data om kontroltilstand fødes ind i risikoregistre, og styring af leverandørrisici er en integreret del af platformen. Dets AI-funktioner anbefaler kontroltilknytninger og udarbejder udkast til dokumentationsanmodninger med krav om menneskelig gennemgang.
Kilde: hyperproof.io: Product
Vanta: til automatisering af sikkerhedscompliance
Bedst til: nystartede virksomheder og SaaS-selskaber i vækst, hvis første mål er en SOC 2-rapport eller en ISO 27001-certificering.
Nøglefunktioner: Vantas kerne er automatiseret indsamling af dokumentation. Platformen oplyser, at den "automatiserer op til 90 % af den dokumentation, der er nødvendig for at bevise efterlevelse" gennem mere end 400 integrationer, med automatiserede tests, der overvåger kontroller hver time. Den opregner mere end 35 rammeværker, herunder SOC 2, ISO 27001, GDPR, NIS 2-direktivet og DORA, og dækker også leverandørafdækning og leverandørrisikovurdering.
Kilde: vanta.com: Trust Management Platform
Leverandøroplysninger kontrolleret den 22. oktober 2026 på hver enkelt leverandørs egen hjemmeside. Se tjeklisten til demoen nedenfor vedrørende de spørgsmål, der er værd at stille enhver leverandør.
Hvilken GRC-platform passer til jeres organisation?
Startups og voksende SaaS-virksomheder
Hvis en kunde efterspørger en SOC 2-rapport i dette kvartal, er automatisering af dokumentation førsteprioriteten, og et værktøj bygget til netop det er som regel den hurtigste vej. Ikke alle startups har brug for en fuld enterprise-GRC-pakke. Billedet ændrer sig i takt med, at I vokser. Når I først har ISO 27001, sælger til regulerede kunder eller møder forpligtelser under NIS 2-direktivet, har I brug for risici, politikker og ledelsesbeslutninger, der er knyttet sammen med jeres kontroller – ikke blot beståede tests. Planlæg efter det trin, når I vælger, så I undgår at skulle migrere et år senere. Formalize understøtter SOC 2 og ISO 27001 sideløbende med sine europæiske rammeværker.
Mellemstore teams, der administrerer flere rammeværker
Når I kører SOC 2 og ISO 27001, eller ISO 27001, NIS 2-direktivet og GDPR på samme tid, er den primære risiko at lave det samme arbejde to gange. Søg efter kontroller, dokumentation og ansvarlige, der administreres ét sted i ét system, hvor hvert rammeværk viser sin egen visning af dem. Tag hændelseshåndtering: Proceduren, den ansvarlige og den hændelseslog, I fører til ISO 27001, er også udgangspunktet for NIS 2-direktivet, og I tilføjer blot det oveni, som NIS 2-direktivet kræver, såsom væsentlighedskriterier og den tidlige advarsel inden for 24 timer. Vores gap-analyse fra ISO 27001 til NIS 2-direktivet viser, hvor dette ellers gør sig gældende. Tjek rammeværkernes dybde, ikke blot listen af logoer: Et rammeværksbibliotek kan betyde et komplet sæt krav med vejledning, eller blot en liste med overskrifter. Tilsyn med leverandører hører til samme sted, fordi de fleste rammeværker nu spørger ind til, hvordan I styrer tredjepartsrisici.
Store virksomheder med komplekse risiko- og auditprogrammer
Virksomheder har brug for en platform, der afspejler deres struktur: juridiske enheder, forretningsenheder og regioner, hver med sine egne ansvarlige, samt rapportering, der samles på koncernniveau. Spørg, hvordan platformen håndterer jeres risikometodologi, herunder scoringsmodeller og risikoappetit, og hvordan intern revision anvender de samme risikodata frem for deres egen kopi. Konfigurationen er der, hvor disse projekter lykkes eller går i stå. Spørg, hvem der vil vedligeholde platformen efter go-live, og hvor meget af dette arbejde jeres eget team selv kan udføre. Se, hvordan Formalize tilgår enterprise-risiko med Risikointelligens.
Teams, hvis primære behov er leverandørrisiko eller intern audit
Nogle gange betyder ét workflow mere end alt andet. Hvis leverandørvurderinger dominerer jeres arbejdsbyrde, for eksempel IKT-tredjepartsrisiko under DORA, bør I vægte workflowet for leverandørrisiko tungest: onboarding, spørgeskemaer, kontraktdata, overvågning og udbedring. Hvis auditplanen styrer jeres år, passer en auditledet platform måske bedre til jer end en bred GRC-pakke. Uanset hvad bør I sikre jer, at det specialiserede workflow hænger sammen med jeres øvrige risiko- og kontroldata, da I ellers ender med endnu et regneark.
Hvad bør I undersøge ved en demo af GRC-software?
Bed enhver leverandør om at vise dette med jeres eget eksempel, ikke et forberedt manuskript:
Hvor stor en del af vores workflows fungerer før eventuel tilpasset konfiguration?
Kan vores eksisterende kontroller, dokumentation og historik migreres, og hvem udfører det arbejde?
Hvordan beskytter adgangsstyring følsomt materiale om risici, hændelser og audit
Hvilke integrationer er inkluderet, og hvilke koster ekstra?
Hvordan prissættes yderligere brugere, rammeværker, enheder, leverandører eller moduler?
Kan vi eksportere alle vores data, herunder audithistorik, hvis vi opsiger aftalen?
Hvor assisterer AI, og hvilke beslutninger kræver stadig en person til at godkende dem?
For at sammenligne ensartede løsninger bør I give hver leverandør det samme scenarie. For eksempel: En ny kritisk leverandør får en høj risikoscore. Bed hver leverandør om at føre processen fra leverandørvurderingen til en godkendt håndteringsbeslutning og afslutte med den visning, jeres ledelse ville se, herunder hvem der godkendte hvad og hvornår.
Se Formalize med jeres eget konkrete anvendelsestilfælde
Medbring en risiko, et rammeværk eller en leverandør, I arbejder med. Vi viser jer, hvordan det forløber i Formalize, fra den første vurdering til rapporten til jeres ledelse.

Se, hvordan Formalize forbinder risici, kontroller og dokumentation
Det starter med en risikovurdering: Risikoen scores på jeres egen matrix med iboende værdier og residualværdier og kobles til de leverandører, systemer og forretningsfunktioner, den påvirker. Den får en navngiven ansvarlig.
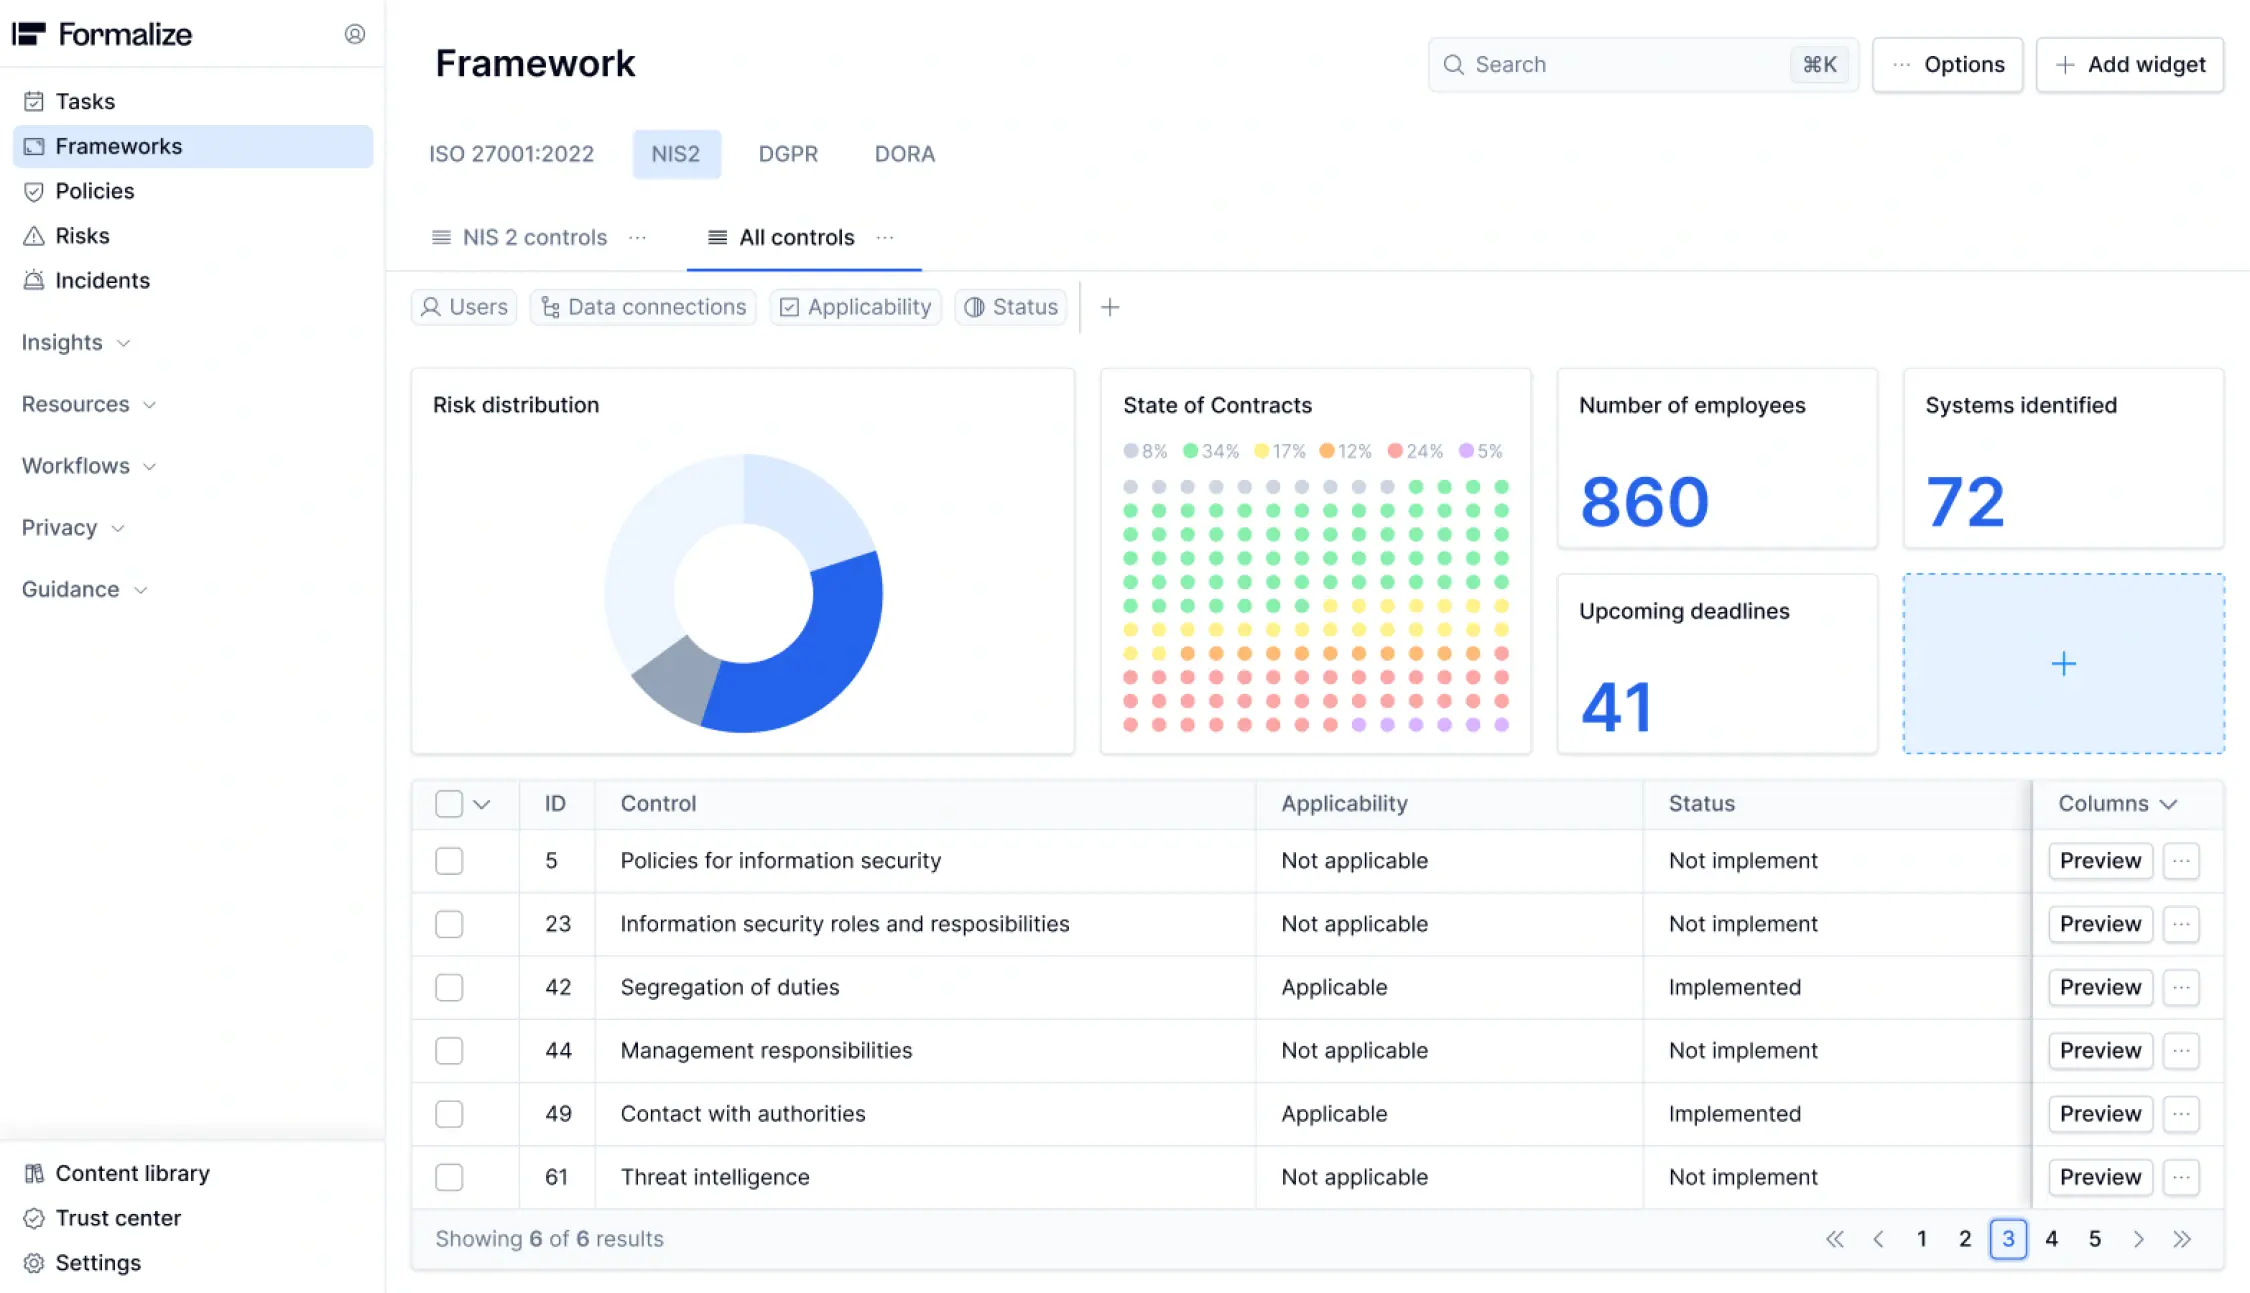 Den ansvarlige kobler den til en kontrol, der via styring af rammeværker og kontroller er knyttet til de krav, den understøtter. Dokumentation uploades til kontrollen, og beslutningen om at acceptere eller håndtere risikoen følger et godkendelsesworkflow med tidsstempling og tilknyttet godkender. Statussen vises derefter på det dashboard, ledelsen gennemgår, med hele godkendelseshistorikken bag.
Med Formalize gik vi i luften praktisk talt fra dag ét. Inden for to måneder havde vi fuld dækning af vores compliance-behov, selv hen over ferieperioden.
Fernando Sanz de Galdeano, CISO, Arcano Partners
Hvis I vil se den sekvens med jeres egne risici og rammeværker, kan I udforske Formalize GRC-platformen eller booke en gennemgang.