
Maurice Müller
Senior Content Manager
Maurice Müller è giornalista e content strategist, con esperienza nei media cartacei e digitali. In Formalize trasforma temi complessi di compliance e regolamentazione in contenuti chiari e pratici per i professionisti della compliance, del rischio e della sicurezza di tutta Europa.
Punti chiave:
Con ”software GRC” si indicano tre tipi di prodotto diversi: piattaforme di gestione del rischio aziendale, sistemi incentrati sull’audit e strumenti di automazione della compliance. Decidi di quale hai bisogno prima di confrontare i fornitori.
A guidare la scelta dev’essere il tuo carico di lavoro principale: rischio aziendale, audit interno, più framework contemporaneamente, certificazioni di sicurezza o supervisione dei fornitori.
Tutti e sei i fornitori di questo confronto comunicano i prezzi solo su richiesta: le domande sulle licenze vanno quindi fatte alla prima demo, non all’ultima.
Chiedi a ogni fornitore di mostrarti il tuo flusso di lavoro prima di qualsiasi configurazione personalizzata e di spiegarti come esporteresti i tuoi dati e lo storico degli audit se decidessi di cambiare piattaforma.
Cerca ”migliori software GRC” e troverai classifiche che mettono fianco a fianco prodotti molto diversi tra loro. Alcuni sono pensati per gestire il rischio di una banca globale con centinaia di business unit. Altri ruotano attorno al piano di audit interno. Altri ancora servono soprattutto ad accompagnare una società SaaS verso il suo primo report SOC 2. Vengono tutti venduti come governance, rischio e compliance (GRC), ma confrontarli su un unico, lungo elenco di funzionalità dice ben poco. I professionisti che chiedono consiglio sollevano di solito gli stessi dubbi: quanto dura davvero l’implementazione, se i costi delle licenze restano prevedibili man mano che il programma cresce e se serve davvero una piattaforma GRC dedicata. Questo confronto parte proprio da queste domande.
Come abbiamo valutato le piattaforme GRC
Abbiamo scelto sei piattaforme che, insieme, coprono i principali tipi di software GRC: piattaforme di gestione del rischio aziendale (ServiceNow IRM e Archer), un sistema incentrato sull’audit (Optro) e strumenti per la compliance, dai programmi multi-framework (Hyperproof) all’automazione della sicurezza (Vanta). La piattaforma Formalize collega rischio, compliance e supervisione dei fornitori nei diversi framework europei.
Abbiamo confrontato le piattaforme su otto aspetti, sulla base di quanto documentato da ciascun fornitore sul proprio sito web:
Gestione del rischio: metodi di valutazione, titolarità, trattamento e reporting.
Controlli e compliance: requisiti, policy, test dei controlli, prove e mappatura dei framework.
Audit interno: pianificazione, richieste, risultanze e misure correttive.
Rischio di terze parti: valutazioni dei fornitori, rischi collegati e revisioni continue. Nella nostra guida alla gestione del rischio dei fornitori trovi le buone pratiche da seguire.
Flussi di lavoro e responsabilità: approvazioni, notifiche, cronologia e accesso basato sui ruoli.
Reporting: viste adatte ai professionisti, alla direzione e al Consiglio di Amministrazione.
Implementazione: configurazione, integrazioni, migrazione e supporto.
Aspetti commerciali: come sono strutturate le licenze e quali moduli o servizi hanno un costo aggiuntivo.
Come riferimento indipendente, per questo mercato Gartner Peer Insights elenca funzionalità come le metodologie di valutazione del rischio, l’interoperabilità, la visualizzazione dei dati e il reporting, e la mappatura di framework e controlli. Lo abbiamo usato come verifica incrociata, non come modello di punteggio.
Una nota sul metodo: questo è un confronto basato su quanto documentato sui prodotti, non una prova sul campo di ogni piattaforma. Formalize è il nostro prodotto, per questo ci siamo attenuti a ciò che ogni fornitore pubblica su di sé, indicando fonte e data per ciascuna piattaforma. Le funzionalità cambiano rapidamente: verifica in demo tutto ciò che per te è importante e scopri di persona come funziona il nostro sistema GRC connesso.
Sei piattaforme GRC a confronto
Le scelte consigliate per caso d’uso. Si tratta di valutazioni editoriali basate su quanto pubblicato da ciascun fornitore, non di risultati di test:
Rischi, compliance e fornitori collegati nei framework europei: Formalize
Flussi di lavoro IT e di sicurezza già su ServiceNow: ServiceNow IRM
Programmi complessi di gestione del rischio aziendale: Archer
Programmi guidati dall’audit interno: Optro
Attività di compliance su molti framework: Hyperproof
Il primo report SOC 2 o la prima certificazione ISO/IEC 27001: Vanta
Piattaforma | Ideale per | Punto di forza principale | Focus su rischio, compliance e audit | Supervisione delle terze parti | Supporto all’implementazione | Da verificare nella demo |
|---|---|---|---|---|---|---|
Organizzazioni di medie dimensioni e soggette a regolamentazione che operano con più framework europei | Rischi, controlli, prove, fornitori e approvazioni in un unico sistema connesso | Soprattutto rischio e compliance multi-framework; modulo di audit per gli audit interni | Valutazioni dei fornitori, contratti e prove collegati ai rischi | Configurazione guidata con i Compliance Blueprint, migrazione assistita dei dati esistenti | Integrazioni per la raccolta delle prove, se l’obiettivo è il report SOC 2 | |
Organizzazioni che usano già ServiceNow | Rischio e compliance sulla stessa piattaforma dei flussi di lavoro IT e di sicurezza | Soprattutto rischio IT e operativo; gestione degli audit disponibile | Applicazione separata per la gestione del rischio di terze parti | Esperti ServiceNow e partner di implementazione | Licenze e impegno di configurazione, se non usi ancora ServiceNow | |
Grandi imprese con programmi di gestione del rischio complessi | Rischio aziendale, da quello operativo a quello IT e di terze parti | Soprattutto rischio aziendale e normativo; gestione degli audit disponibile | Prodotto dedicato alla governance delle terze parti | Archer e partner di implementazione | Impegno di configurazione e chi ne gestisce la manutenzione dopo l’avvio operativo | |
Optro (formerly AuditBoard) | Programmi guidati dall’audit interno | Pianificazione degli audit e carte di lavoro collegate a rischio e compliance | Soprattutto audit interno e controlli di tipo Sarbanes-Oxley (SOX) | Modulo di Gestione del Rischio di Terze Parti (TPRM) | Optro Success and Services | Completezza dei flussi di lavoro su rischi e fornitori al di fuori dell’audit interno |
Programmi di compliance e assurance multi-framework | Controlli condivisi in un’ampia libreria di framework | Soprattutto compliance e assurance; registri dei rischi collegati ai controlli | Modulo di gestione del rischio dei fornitori | Team di supporto dedicato | Completezza dei flussi di lavoro di gestione del rischio aziendale e di audit interno | |
Startup e società SaaS che si preparano al report SOC 2 o alla certificazione ISO/IEC 27001 | Raccolta automatizzata delle prove tramite integrazioni | Soprattutto compliance in materia di sicurezza | Individuazione dei fornitori e valutazione del rischio | Supporto all’onboarding; Vanta parla di settimane anziché di mesi | Completezza su rischio, audit e governance oltre la compliance in materia di sicurezza |
Tutte e sei le piattaforme prevedono prezzi su preventivo; Formalize offre anche un piano gratuito e una prova di 14 giorni. Informazioni sui fornitori verificate il 22 ottobre 2026 sul sito web di ciascun fornitore.
Le principali piattaforme software GRC
Per ogni piattaforma trovi a chi è più adatta e le sue funzionalità principali, sulla base del sito web del fornitore. A Formalize dedichiamo più avanti una presentazione più approfondita, con screenshot, perché è l’unico prodotto che possiamo mostrare dall’interno.
Formalize: per gestire rischio, compliance e governance in flussi di lavoro collegati
Ideale per: organizzazioni di medie dimensioni e soggette a regolamentazione, comprese le entità finanziarie, che gestiscono più framework europei come NIS2, DORA, ISO/IEC 27001 e GDPR e devono dimostrare alla direzione come sono state prese le decisioni.
Funzionalità principali: la piattaforma Formalize collega ogni rischio ai sistemi, ai fornitori, ai contratti, agli asset e alle funzioni aziendali su cui incide, e gli assegna un punteggio sulla tua matrice del rischio, per il rischio inerente e per quello residuo. I task di governance si svolgono come flussi di lavoro con responsabili designati e approvazioni con marca temporale. Valutazioni dei fornitori, contratti e prove si trovano accanto ai rischi che comportano. I Compliance Blueprint coprono NIS2, DORA, ISO/IEC 27001, ISO 22301, GDPR e altro ancora, e il modulo Audit gestisce gli audit interni strutturati secondo i Global Internal Audit Standards dell’Institute of Internal Auditors (IIA). La piattaforma Formalize è ospitata nell’UE (AWS Francoforte).
Fonte: formalize.com/it/grc
ServiceNow IRM: per le organizzazioni che usano già ServiceNow
Ideale per: organizzazioni che usano già ServiceNow per la gestione dei servizi IT, le operazioni di sicurezza o altri flussi di lavoro e vogliono gestire rischio e compliance sulla stessa piattaforma.
Funzionalità principali: ServiceNow descrive l’Integrated Risk Management (IRM) come una soluzione che collega ”rischio e compliance tra IT, cibersicurezza e operazioni aziendali in un unico sistema d’azione”. Funziona sulla ServiceNow AI Platform. La gestione degli audit e la gestione di policy e compliance fanno parte della sua famiglia di prodotti GRC, mentre un’applicazione di gestione del rischio di terze parti copre il ciclo di vita del fornitore ”dall’onboarding alla dismissione”. Per i clienti dell’UE, ServiceNow propone una gestione del rischio di terze parti e un reporting in linea con il regolamento DORA.
Fonte: servicenow.com: Gestione dei rischi integrata
Archer: per programmi complessi di gestione del rischio aziendale
Ideale per: grandi imprese, in particolare nei servizi finanziari, nell’energia, nella sanità e nel settore pubblico, in cui una funzione centrale di gestione del rischio presidia più ambiti di rischio contemporaneamente.
Funzionalità principali: Archer indica tra i ruoli a cui si rivolge il chief risk officer, il chief compliance officer, il responsabile dell’audit interno e il CISO, e dichiara che oltre 1.500 organizzazioni la utilizzano. Il suo portfolio Archer Evolv copre il rischio operativo, IT, di terze parti e aziendale, con prodotti per la gestione degli audit, la governance delle terze parti, la resilienza operativa e i cambiamenti normativi. Per i cambiamenti normativi, Archer dichiara di monitorare oltre 22 milioni di fonti normative e di mappare le modifiche sui controlli.
Fonte: archerirm.com: Prodotti
Optro: per programmi GRC incentrati sull’audit
Ideale per: organizzazioni in cui è l’audit interno a guidare la scelta della piattaforma, compresi i team alle prese con la SOX o con test estesi dei controlli interni.
Funzionalità principali: Optro è il nuovo nome di AuditBoard, che ha cambiato marchio a marzo 2026. Le sue funzionalità di audit comprendono la costruzione di ”un piano basato sul rischio sull’intero universo di audit”, carte di lavoro redatte dall’IA con prove citate e report pronti per il Consiglio di Amministrazione. CrossComply copre la compliance con una libreria di oltre 30 framework, tra cui SOC 2, ISO/IEC 27001 e GDPR, e un modulo TPRM trasforma le risultanze ad alto rischio sui fornitori in task di rimedio. Optro precisa che ogni passaggio supportato dall’IA deve essere approvato da una persona.
Fonte: optro.ai: Platform
Hyperproof: per programmi di compliance e assurance multi-framework
Ideale per: team di compliance e assurance, dalle medie alle grandi imprese, che gestiscono più framework in parallelo.
Funzionalità principali: Hyperproof dichiara di supportare oltre 160 framework, tra cui SOC 2, ISO/IEC 27001, DORA, NIS2 e GDPR, e di consentire ai team di ”standardizzare le attività di controllo su più framework per ridurre al minimo le ridondanze”. I dati sullo stato dei controlli alimentano i registri dei rischi e la gestione del rischio dei fornitori è parte integrante della piattaforma. Le sue funzionalità di IA suggeriscono le mappature dei controlli e preparano le bozze delle richieste di prove, con revisione umana.
Fonte: hyperproof.io: Product
Vanta: per l’automazione della compliance in materia di sicurezza
Ideale per: startup e società SaaS in crescita il cui primo obiettivo è un report SOC 2 o una certificazione ISO/IEC 27001.
Funzionalità principali: il cuore di Vanta è la raccolta automatizzata delle prove. Vanta dichiara di ”automatizzare fino al 90 % delle prove necessarie per dimostrare la compliance” grazie a oltre 400 integrazioni, con test automatici che monitorano i controlli ogni ora. Elenca oltre 35 framework, tra cui SOC 2, ISO/IEC 27001, GDPR, NIS2 e DORA, e copre anche l’individuazione dei fornitori e la valutazione del rischio dei fornitori.
Fonte: vanta.com: Trust Management Platform
Informazioni sui fornitori verificate il 22 ottobre 2026 sul sito web di ciascun fornitore. Per le domande da fare a ogni fornitore, consulta la checklist per la demo più avanti.
Quale piattaforma GRC fa per la tua organizzazione?
Startup e società SaaS in crescita
Se un cliente ti chiede un report SOC 2 entro questo trimestre, la priorità è automatizzare la raccolta delle prove, e uno strumento nato per questo è di solito la strada più rapida. Non tutte le startup hanno bisogno di una suite GRC di livello enterprise. Le cose cambiano man mano che cresci. Una volta ottenuta la certificazione ISO/IEC 27001, quando inizi a vendere a clienti regolamentati o devi rispettare gli obblighi della direttiva NIS2, ti servono rischi, policy e decisioni della direzione collegati ai controlli, non solo test superati. Tieni conto di questo passaggio già al momento della scelta, così non dovrai migrare dopo un anno. La piattaforma Formalize supporta SOC 2 e ISO/IEC 27001 insieme ai framework europei.
Team di medie imprese che gestiscono più framework
Quando gestisci contemporaneamente SOC 2 e ISO/IEC 27001, oppure ISO/IEC 27001, NIS2 e GDPR, il rischio principale è fare due volte lo stesso lavoro. Cerca una piattaforma in cui controlli, prove e responsabili si gestiscono una sola volta, in un unico sistema, e ogni framework ne mostra la propria vista. Prendiamo la gestione degli incidenti: la procedura, il responsabile e il registro degli incidenti che tieni per la ISO/IEC 27001 sono anche il punto di partenza per la NIS2, a cui aggiungi ciò che la direttiva richiede in più, come i criteri di significatività e il preallarme entro 24 ore. La nostra gap analysis dalla ISO/IEC 27001 alla NIS2 mostra in quali altri ambiti vale lo stesso principio. Verifica la profondità dei framework, non solo l’elenco dei loghi: una libreria di framework può essere un insieme completo di requisiti con indicazioni operative oppure un semplice elenco di titoli. Anche la supervisione dei fornitori va gestita nello stesso posto, perché ormai la maggior parte dei framework chiede come gestisci il rischio di terze parti.
Grandi imprese con programmi complessi di gestione del rischio e di audit
Le grandi imprese hanno bisogno di una piattaforma che rispecchi la loro struttura: entità giuridiche, business unit e aree geografiche, ciascuna con i propri responsabili, e un reporting che si consolida a livello di gruppo. Chiedi come la piattaforma gestisce la tua metodologia di rischio, compresi i modelli di scoring e la propensione al rischio, e come l’audit interno utilizza gli stessi dati sui rischi anziché una propria copia. È nella configurazione che questi progetti decollano o si arenano. Chiedi chi si occuperà della manutenzione della piattaforma dopo l’avvio operativo e quanta parte di questo lavoro può svolgere il tuo team. Scopri come Formalize affronta il rischio aziendale con l’Intelligence sui rischi.
Team per cui la priorità è il rischio dei fornitori o l’audit interno
A volte un flusso di lavoro conta più di tutto il resto. Se le valutazioni dei fornitori occupano gran parte del tuo lavoro, per esempio per il rischio di terze parti relativo alle Tecnologie dell’Informazione e della Comunicazione (TIC) previsto dal regolamento DORA, dai il peso maggiore al flusso di lavoro per il rischio dei fornitori: onboarding, questionari, dati contrattuali, monitoraggio e misure correttive. Se è il piano di audit a scandire il tuo anno, una piattaforma incentrata sull’audit può fare al caso tuo più di una suite GRC generalista. In entrambi i casi, verifica che il flusso di lavoro specialistico sia collegato ai dati più ampi su rischi e controlli, altrimenti ti ritroverai con un secondo foglio di calcolo.
Cosa verificare durante la demo di un software GRC?
Chiedi a ogni fornitore di mostrarti questi punti con un tuo caso concreto, non con una presentazione preparata:
Quanta parte del nostro flusso di lavoro funziona prima di qualsiasi configurazione personalizzata?
È possibile migrare i controlli, le prove e lo storico che abbiamo già, e chi se ne occupa?
In che modo i permessi proteggono il materiale sensibile su rischi, incidenti e audit?
Quali integrazioni sono incluse e quali hanno un costo aggiuntivo?
Come vengono calcolati i prezzi per utenti, framework, entità, fornitori o moduli aggiuntivi?
Possiamo esportare tutti i nostri dati, compreso lo storico degli audit, se decidiamo di cambiare piattaforma?
In quali attività interviene l’IA e quali decisioni richiedono ancora l’approvazione di una persona?
Per confrontare le piattaforme a parità di condizioni, proponi lo stesso scenario a tutti i fornitori. Per esempio: un nuovo fornitore critico ottiene un punteggio di rischio elevato. Chiedi a ciascuno di seguire il caso dalla valutazione del fornitore fino a una decisione di trattamento approvata e di concludere con la vista che vedrebbe la tua direzione, compreso chi ha approvato cosa e quando.
Scopri Formalize con il tuo caso d’uso
Porta un rischio, un framework o un fornitore su cui stai lavorando. Ti mostreremo come lo gestisci in Formalize, dalla prima valutazione fino al report per la tua direzione.

Scopri come Formalize collega rischi, controlli e prove
Tutto parte da una valutazione del rischio: il rischio riceve un punteggio sulla tua matrice del rischio, con i valori di rischio inerente e residuo, e viene collegato ai fornitori, ai sistemi e alle funzioni aziendali su cui incide. Gli viene assegnato un responsabile.
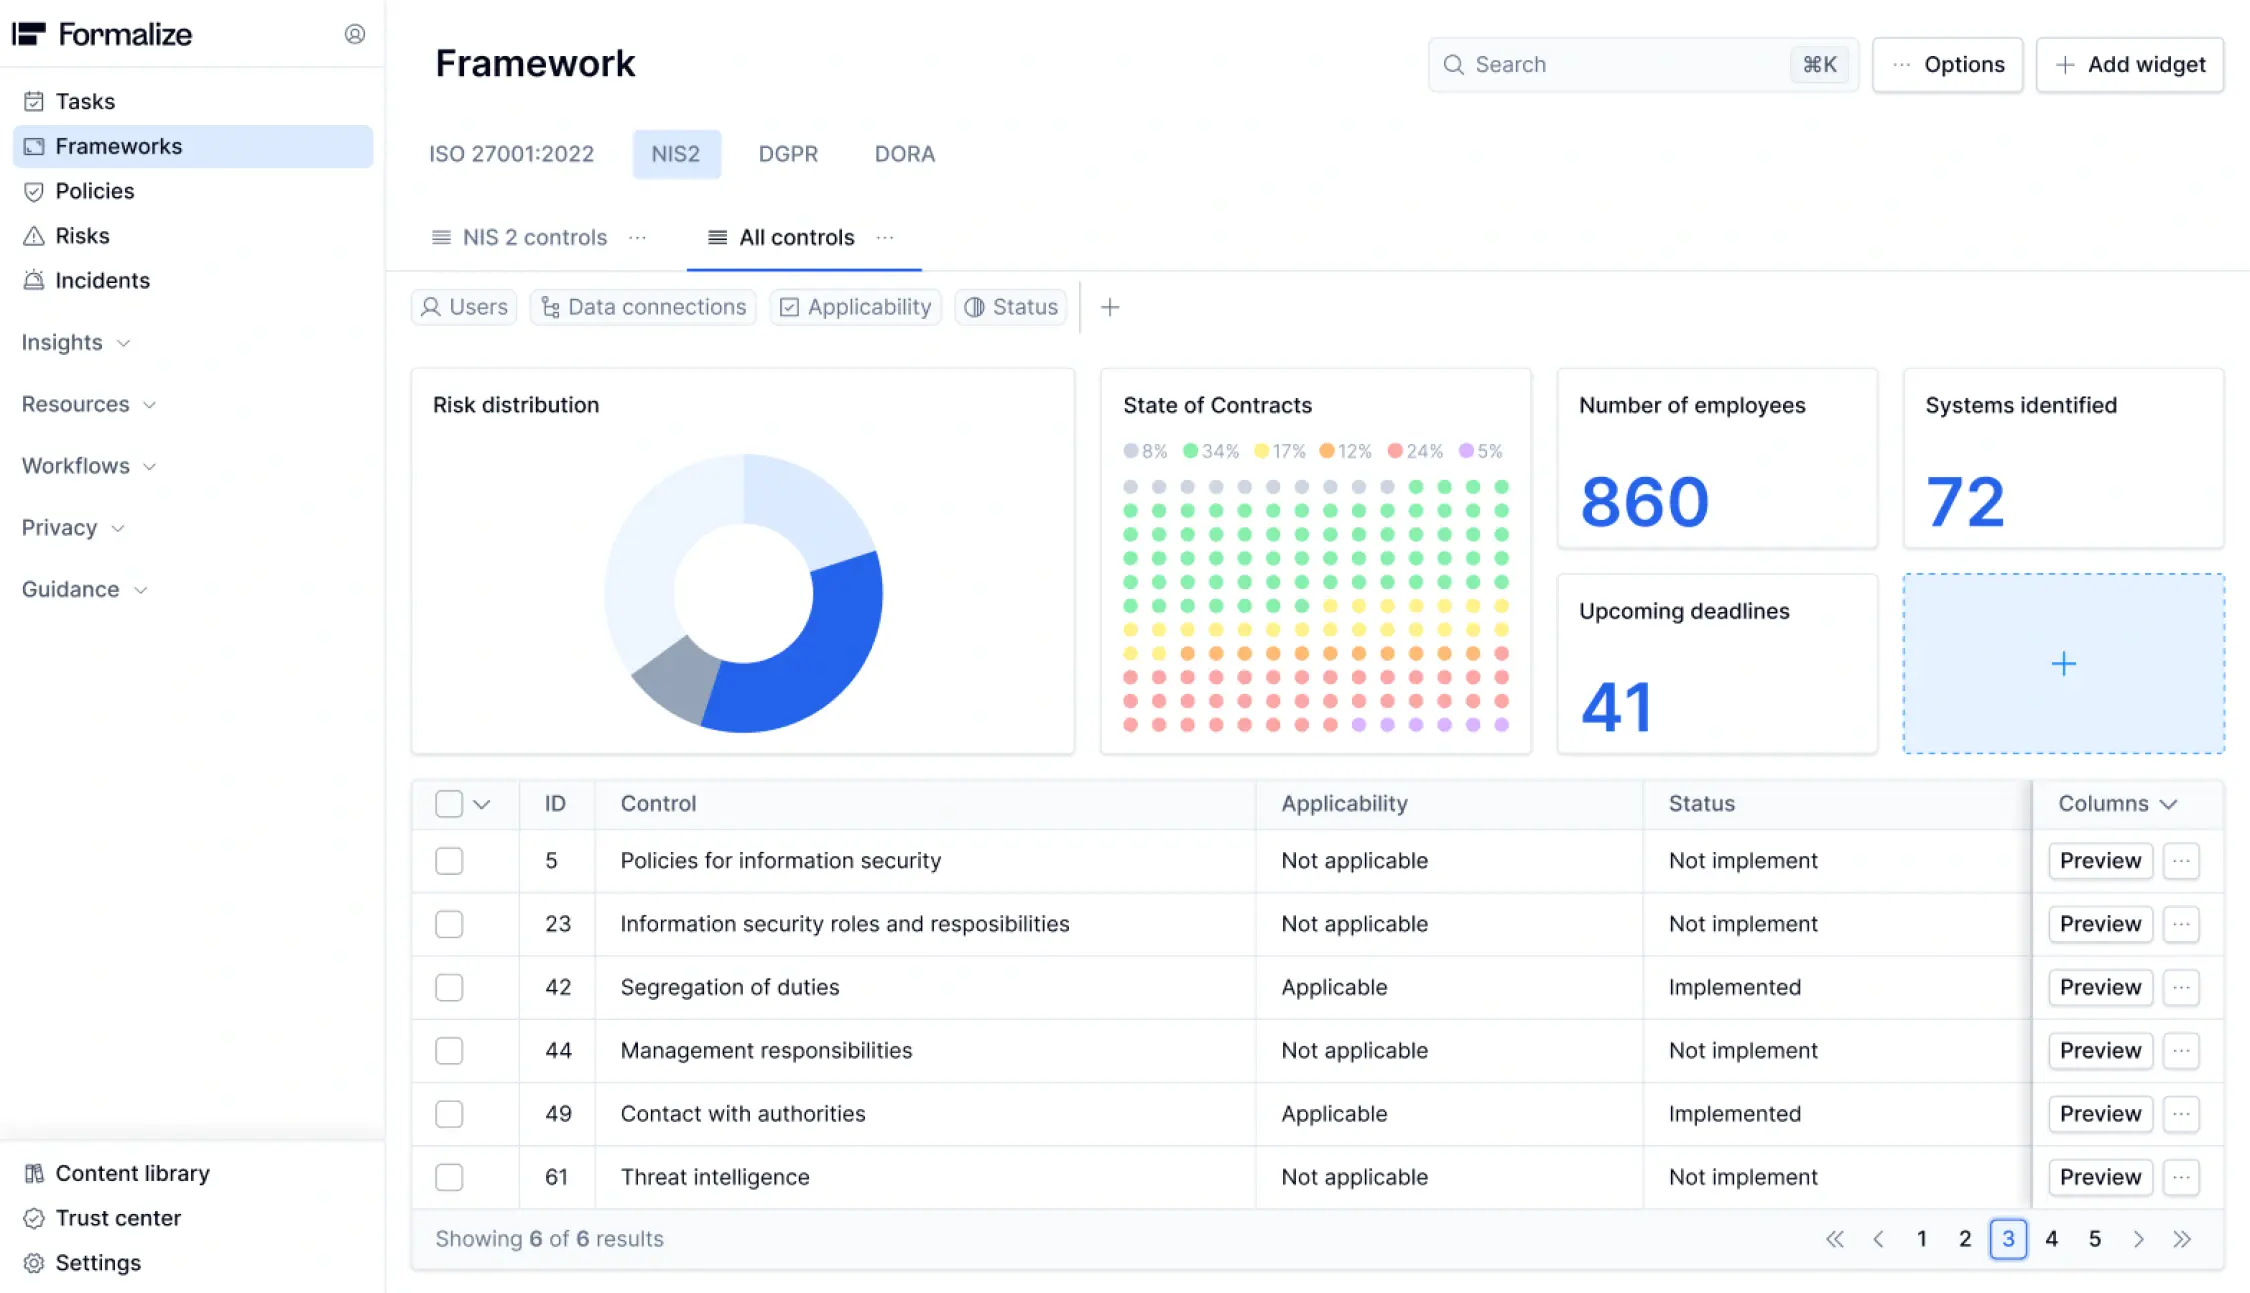 Il responsabile lo collega a un controllo, mappato tramite la gestione di framework e controlli sui requisiti a cui risponde. Le prove vengono caricate sul controllo e la decisione di accettare o trattare il rischio passa attraverso un flusso di approvazione, con marca temporale e autore registrati. Lo stato compare poi nella dashboard esaminata dalla direzione, con la traccia completa delle approvazioni.
Con Formalize siamo stati operativi praticamente dal primo giorno. In due mesi abbiamo coperto tutte le nostre esigenze di compliance, anche durante il periodo delle festività.
Fernando Sanz de Galdeano, CISO, Arcano Partners
Se vuoi vedere questo processo con i tuoi rischi e i tuoi framework, esplora la piattaforma GRC di Formalize o prenota una presentazione guidata.