Il software GDPR che mostra tutti i rischi in un unico luogo
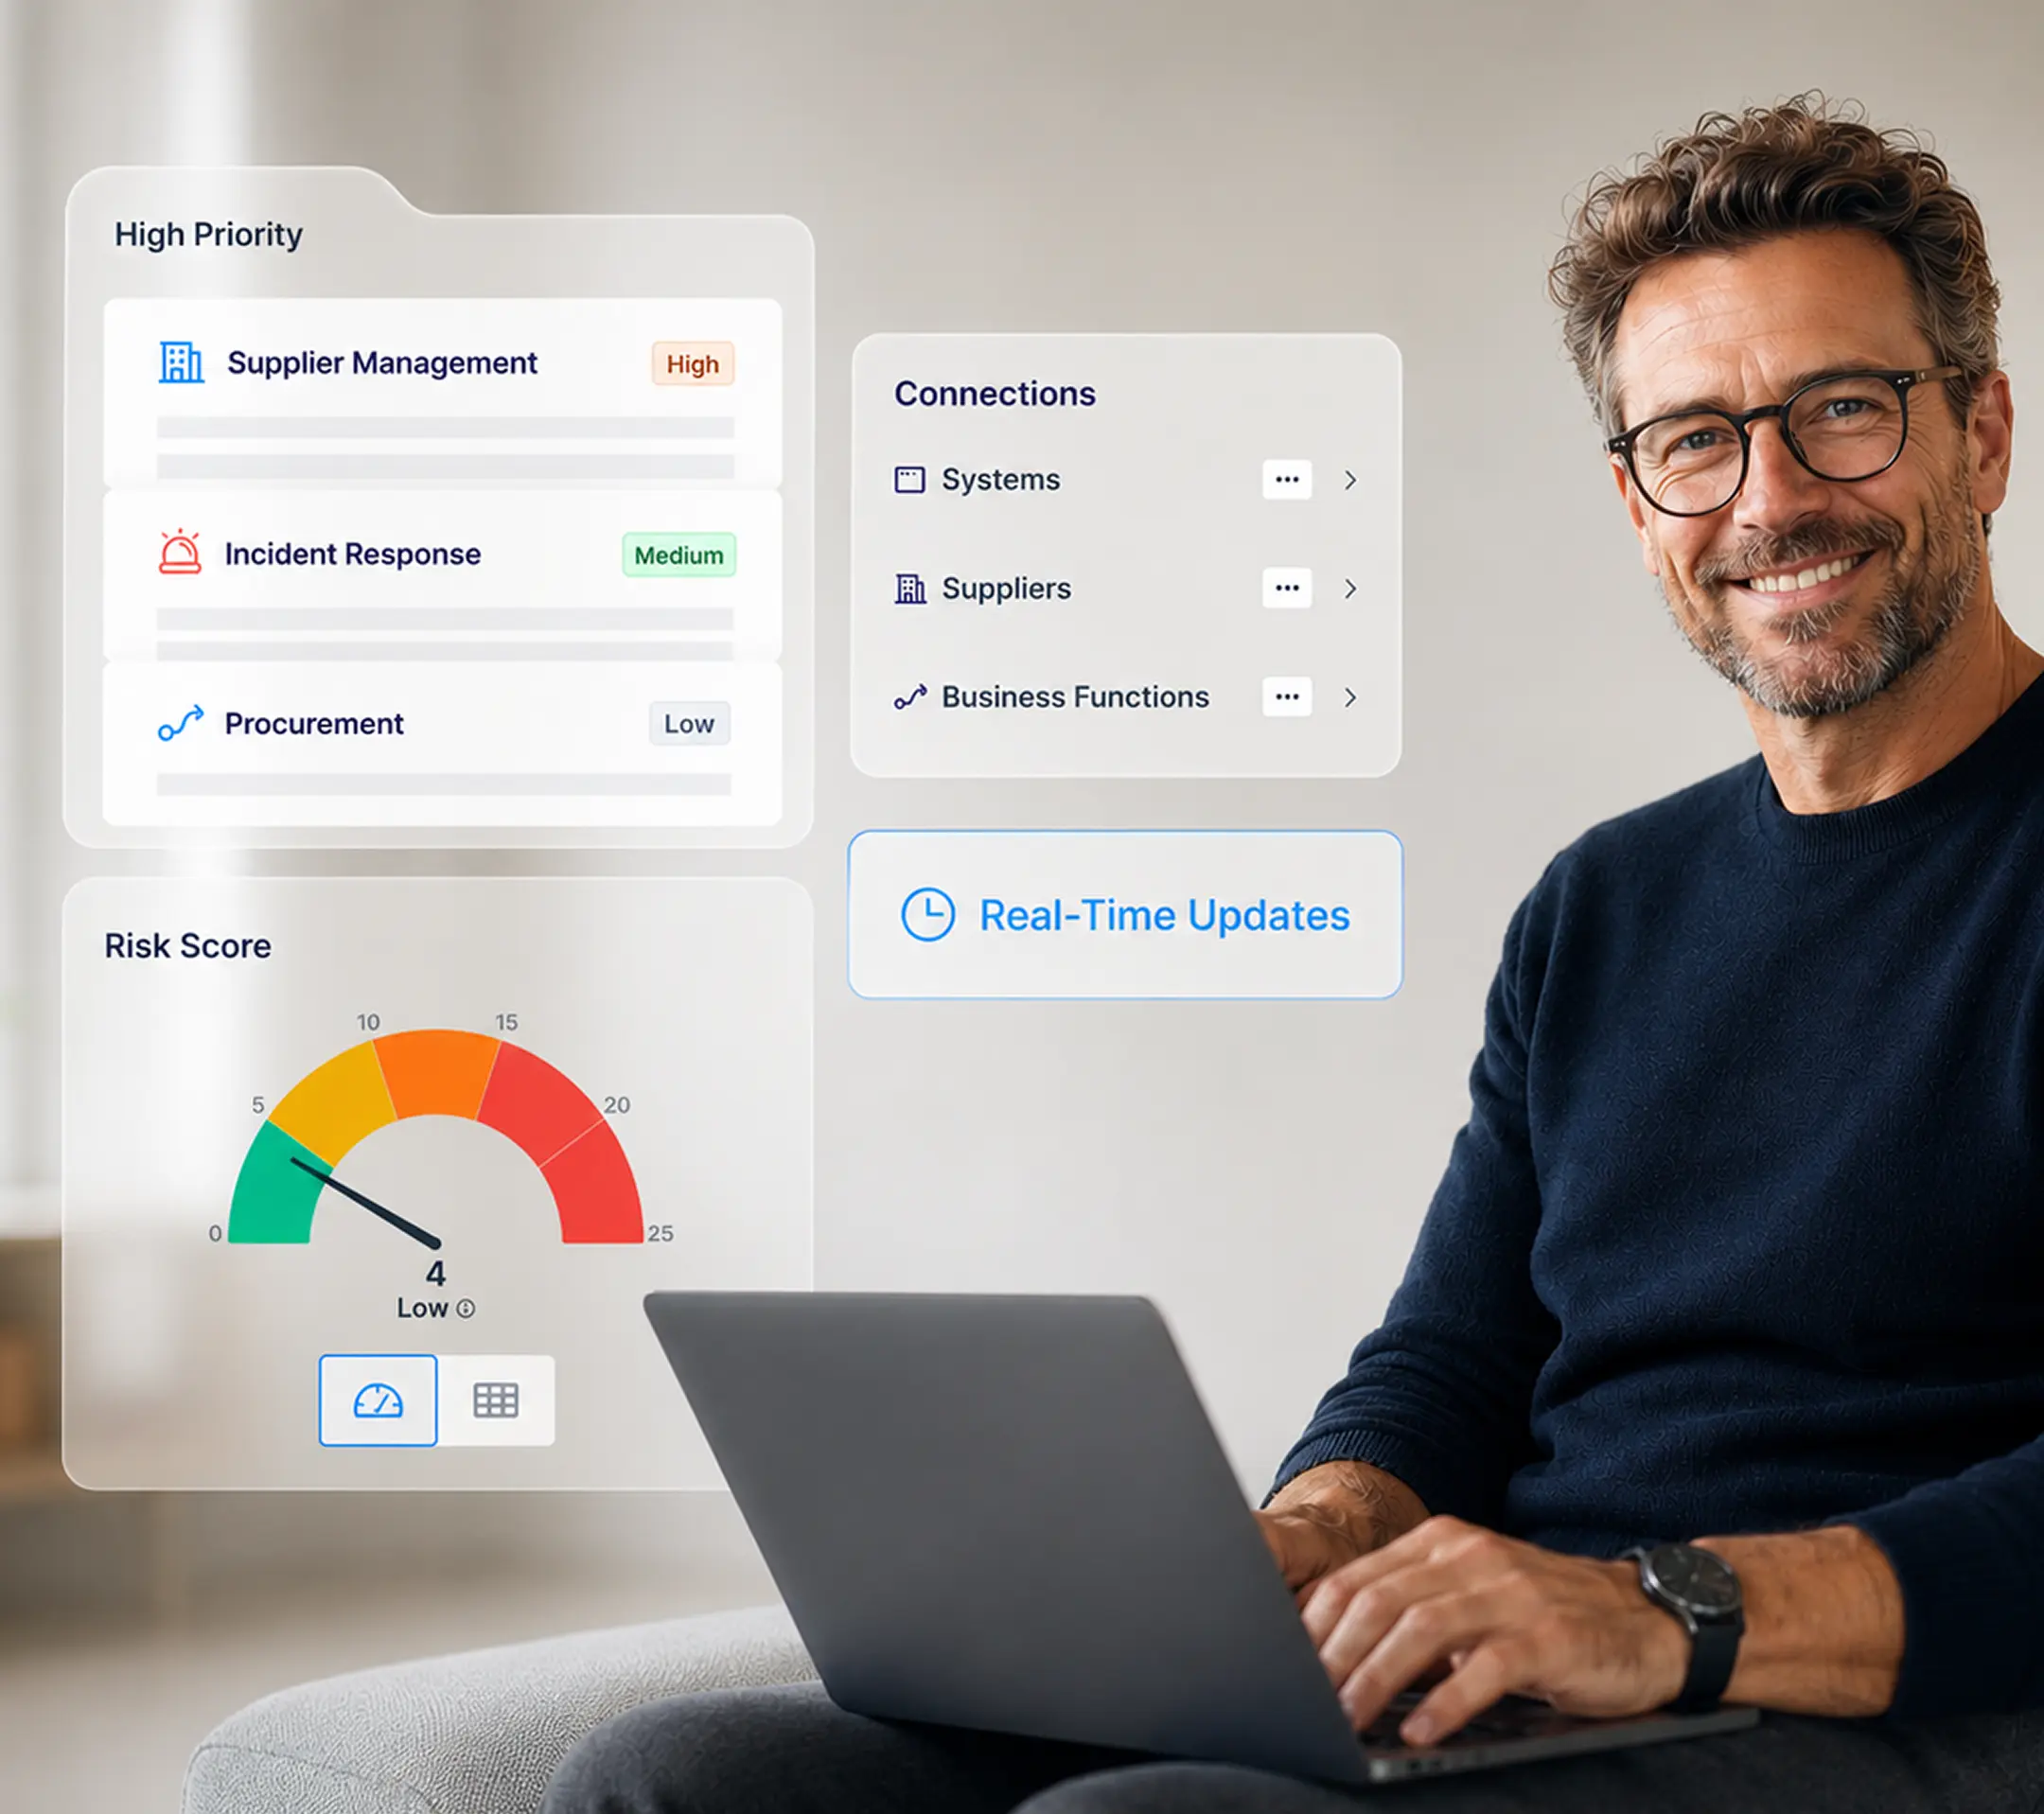
Una soluzione per la conformità al GDPR che offre una visione in tempo reale dei dati e dei livelli di rischio. I requisiti vengono classificati in ordine di priorità in base al rischio e mantenuti aggiornati grazie a contenuti normativi precompilati.




Il costo della mancata conformità al GDPR
Registri incompleti
L'Art. 30 del GDPR richiede un registro documentato di ogni attività di trattamento — una delle prime cose che un'autorità di controllo richiede durante un'ispezione.
Fino a 10 milioni di euro o al 2% del fatturato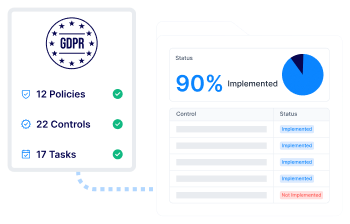
Richieste degli interessati non documentate
Gli interessati dispongono di diritti azionabili, con termini di risposta previsti dalla legge. L'Art. 5(2) e l'Art. 24 richiedono di dimostrare la conformità, non semplicemente di dichiararla.
Fino a 20 milioni di euro o al 4% del fatturato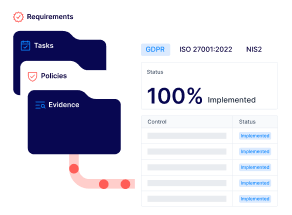
Mancato rispetto del termine delle 72 ore
L'Art. 33 del GDPR richiede la notifica all'autorità di controllo entro 72 ore dal momento in cui si viene a conoscenza di una violazione — uno dei termini più stringenti previsti dal regolamento.
Fino a 10 milioni di euro o al 2% del fatturato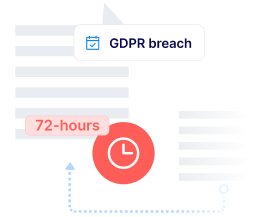
Copertura completa del GDPR, senza complicazioni
Scopri come i team legali e di conformità utilizzano Formalize per passare da un monitoraggio frammentato a una visione unificata e pronta per gli audit dei propri obblighi relativi al GDPR, senza bisogno di personale aggiuntivo.
“Con Formalize, siamo stati operativi praticamente fin dal primo giorno. Nel giro di due mesi, avevamo già soddisfatto pienamente le nostre esigenze in materia di conformità, anche durante il periodo delle festività."
Fernando Sanz de Galdeano
CISO, Arcano Partners
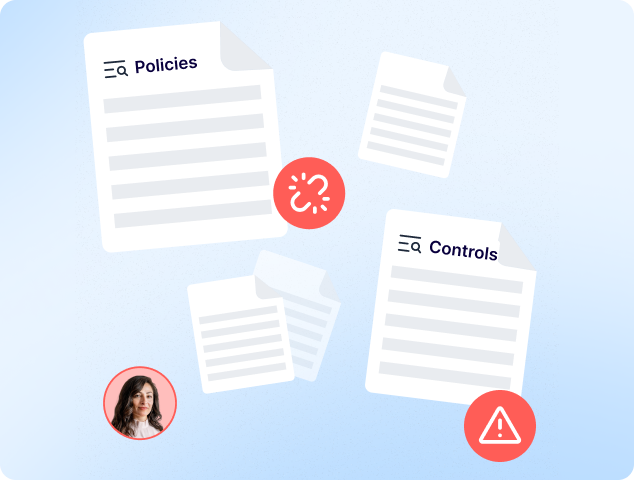
Il metodo manuale
-

Requisiti, policy, controlli e rischi restano scollegati dagli asset, dai contratti e dalle persone a cui effettivamente si applicano; la tracciabilità va ricostruita manualmente, ogni volta
-
Lo stato di conformità viene riportato come un’istantanea statica che qualcuno deve compilare manualmente. Esso riflette una situazione passata anziché quella attuale.
Il metodo Formalize
-

Requisiti, policy, controlli e rischi vengono mappati direttamente sulle risorse operative (asset, contratti, dipendenti) in un unico ambiente integrato, dove i collegamenti sono già visibili.
-
Statistiche e report vengono generati in tempo reale a partire dall'utilizzo effettivo della piattaforma, offrendo una panoramica immediata sui punti di forza e di debolezza del sistema di controllo, utile a supporto del processo decisionale
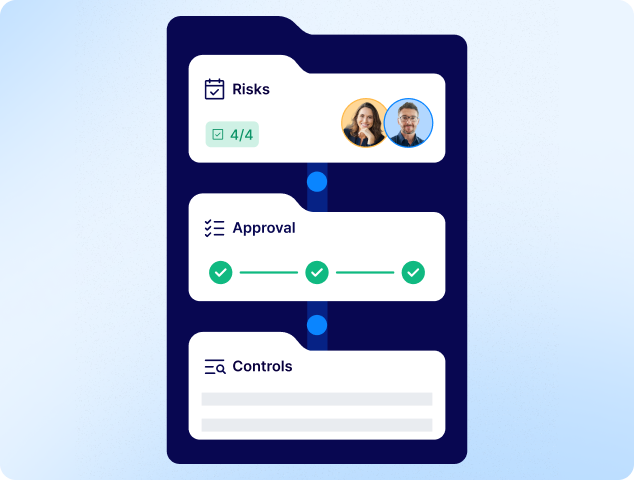
Uno strumento per il GDPR che integra la conformità nelle dinamiche operative della tua organizzazione
Documentazione GDPR
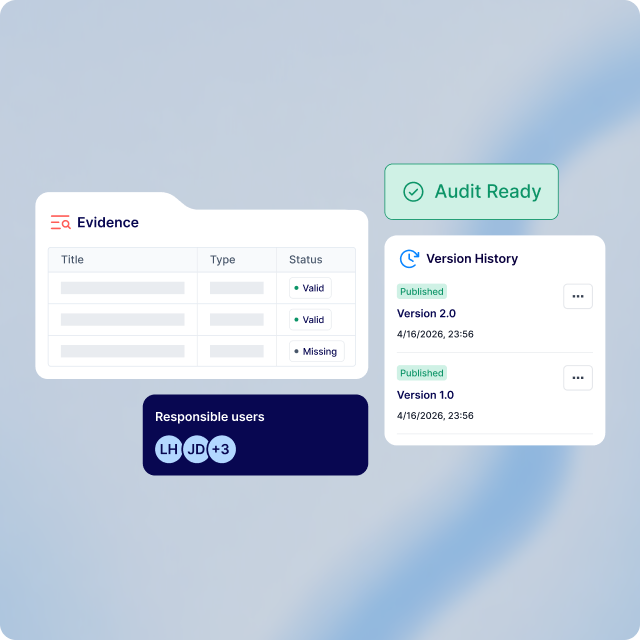
Un unico archivio pronto per l'audit, senza file dispersi
Le Evidenze, le policy e i registri dei rischi sono conservati in un unico archivio standardizzato, dotato di un rigoroso controllo delle versioni e di una chiara tracciabilità, ivi inclusi il registro delle attività di trattamento ai sensi dell’articolo 30 e il registro delle richieste degli interessati (artt. 12, 15–22, 24, 5, paragrafo 2), già strutturati in conformità con le aspettative dell’autorità di controllo.
-
Evidenze, policy e registri dei rischi sono tutti raccolti in un unico luogo
-
Controllo rigoroso delle versioni e della tracciabilità, in modo da poter sempre dimostrare cosa è cambiato e quando
-
I Registri relativi all’articolo 30 e registri delle richieste degli interessati, sono già strutturati secondo le modalità previste dall’autorità di controllo
Risposta agli incidenti
Risposta guidata alle violazioni, pensata per il termine delle 72 ore
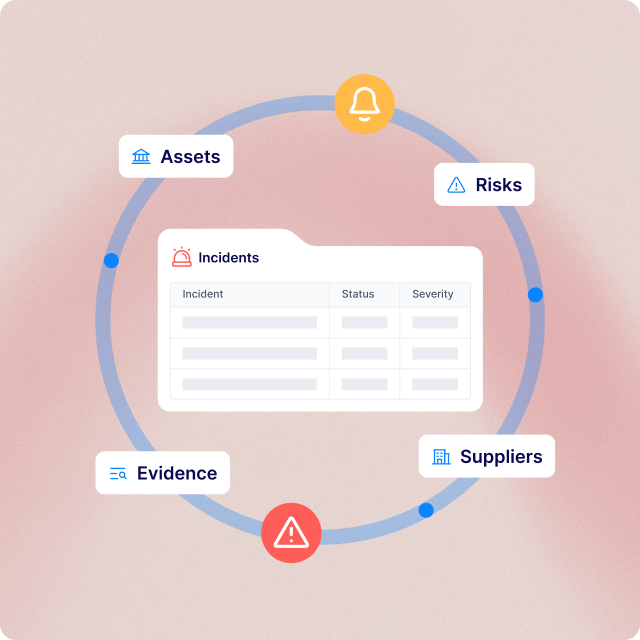
Quando si verifica un incidente, domande dinamiche e contestualizzate guidano il team nella creazione del report, al posto di un modulo vuoto — un supporto decisionale integrato classifica tipologia e gravità utilizzando la Metodologia ENISA per la Valutazione della Gravità delle Violazioni di Dati Personali, così che la finestra delle 72 ore prevista dall'Art. 33 diventi un obiettivo raggiungibile, e non una corsa contro il tempo.
-
Domande dinamiche e contestualizzate sostituiscono un modulo di segnalazione vuoto in caso di urgenza
-
Classificazione della gravità integrata utilizzando la metodologia dell'ENISA.
-
Rende fattibile il termine delle 72 ore previsto dall’art. 33, evitando una corsa contro il tempo
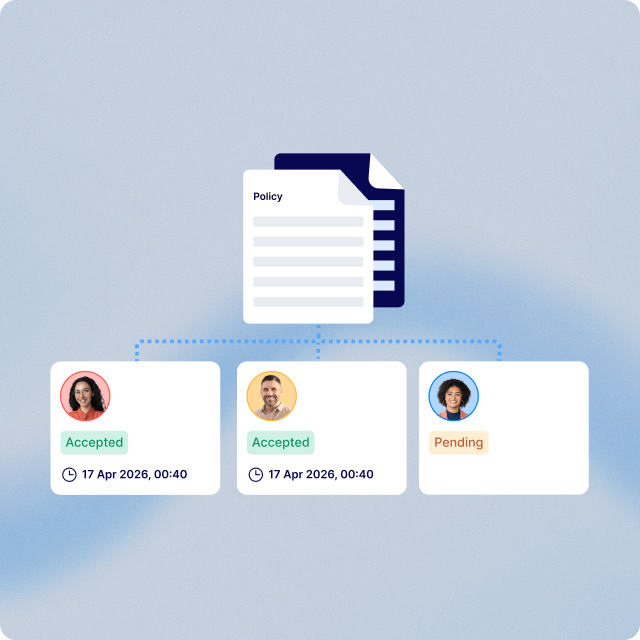
Automazione dei flussi di lavoro
Promemoria che fanno avanzare le attività – escalation quando si verificano blocchi
I promemoria specifici e integrati garantiscono la visibilità della conformità in tutti i reparti senza causare sovraccarico di avvisi. Quando un’azione da intraprendere subisce comunque un rallentamento, i percorsi di escalation integrati coinvolgono automaticamente gli stakeholder interessati, trasformando una scadenza non rispettata da un potenziale ostacolo in un problema condiviso e risolvibile.
-
I promemoria mirati garantiscono la visibilità della conformità in tutti i reparti
-
Le attività in sospeso vengono automaticamente inoltrate agli stakeholder interessati, senza bisogno di solleciti manuali
-
Le scadenze non rispettate diventano un problema condiviso e risolvibile, anziché un ostacolo
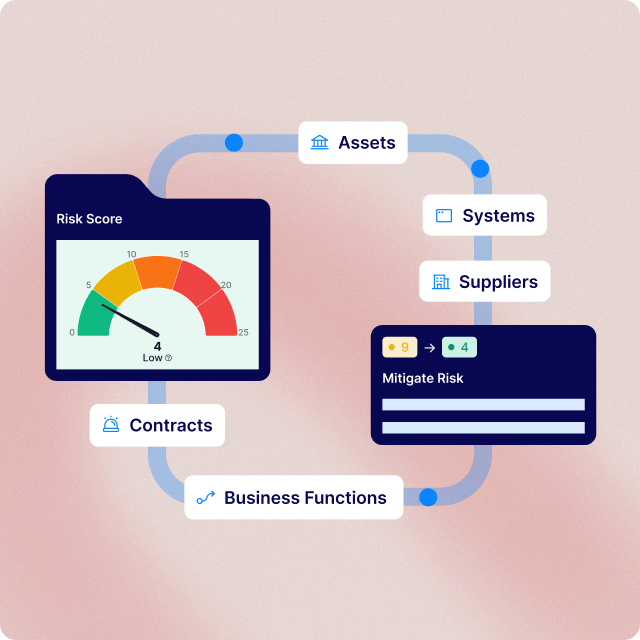
Valutazione del rischio
Un sistema di valutazione del rischio che si ricalcola automaticamente
Il rischio inerente (Probabilità × Impatto) e il rischio residuo (rischio inerente − efficacia dei controlli) vengono calcolati secondo un’unica formula standardizzata applicata a tutte le unità aziendali e si aggiornano istantaneamente ogni volta che cambiano i dati relativi ai controlli collegati o ai KRI, eliminando così le formule errate nei fogli di calcolo e le discrepanze nella valutazione tra i team.
-
Una formula standardizzata applicata in modo coerente in tutte le unità aziendali
-
I dati vengono aggiornati istantaneamente quando cambiano i dati dei controlli collegati o dei KRI — nessun dato obsoleto
-
Elimina le formule errate nei fogli di calcolo e le incongruenze nella valutazione tra i team
Parte di un approccio più ampio alla compliance
Il GDPR è uno dei numerosi framework che danno forma alla resilienza operativa. Formalize si integra con altri requisiti di conformità e sicurezza, consentendo alle organizzazioni di garantire la coerenza tra i vari obblighi.
1 / 4
Affidabile con i dati che il GDPR ti chiede di proteggere
Un sistema di registrazione a livello di piattaforma crea una traccia trasparente e verificabile di ogni azione effettuata su Formalize. Tutti i dati sono crittografati sia durante il trasferimento che in fase di archiviazione, pertanto non possono essere alterati, intercettati o falsificati. La responsabilità è quindi verificabile.