DSGVO-Software, die alle Risiken an einem Ort sichtbar macht
Eine Lösung für DSGVO-Compliance mit Echtzeiteinblicken in Ihre Daten und Risikoniveaus. Anforderungen werden nach Risiko priorisiert und mithilfe bereits hinterlegter regulatorischer Inhalte aktuell gehalten.




Was Versäumnisse bei der DSGVO kosten können
Unvollständige Verzeichnisse
Art. 30 DSGVO verlangt ein dokumentiertes Verzeichnis aller Verarbeitungstätigkeiten - eines der ersten Dokumente, die eine Aufsichtsbehörde bei einer Prüfung anfordert.
Bis zu 10 Mio. € oder 2 % des Umsatzes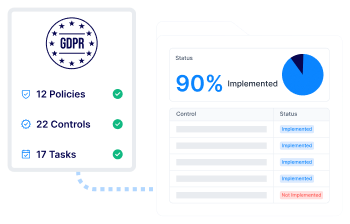
Nicht dokumentierte Betroffenenanfragen
Betroffene Personen haben durchsetzbare Rechte. Für die Beantwortung ihrer Anfragen gelten gesetzliche Fristen. Art. 5 Abs. 2 und Art. 24 verlangen, dass Sie die Einhaltung der Anforderungen nachweisen und nicht nur behaupten.
Bis zu 20 Mio. € oder 4 % des Umsatzes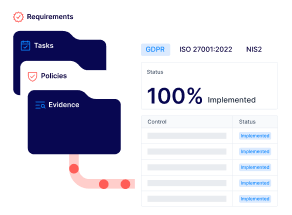
Die 72-Stunden-Frist versäumen
Art. 33 DSGVO verlangt, eine Datenschutzverletzung innerhalb von 72 Stunden nach Bekanntwerden an die Aufsichtsbehörde zu melden - eine der kürzesten Fristen der Verordnung.
Bis zu 10 Mio. € oder 2 % des Umsatzes
Die DSGVO vollständig abdecken, ohne Stress
Erfahren Sie, wie Compliance- und Rechtsteams mit Formalize ihre DSGVO-Pflichten in einer zentralen, für Prüfungen aufbereiteten Übersicht zusammenführen, statt sie an verschiedenen Stellen nachzuverfolgen, und das ganz ohne zusätzliches Personal.
„Mit Formalize waren wir praktisch ab dem ersten Tag produktiv. Innerhalb von zwei Monaten hatten wir unseren gesamten Compliance-Bedarf abgedeckt und das sogar über die Feiertage hinweg.“
Fernando Sanz de Galdeano
CISO, Arcano Partners
Der manuelle Weg
-

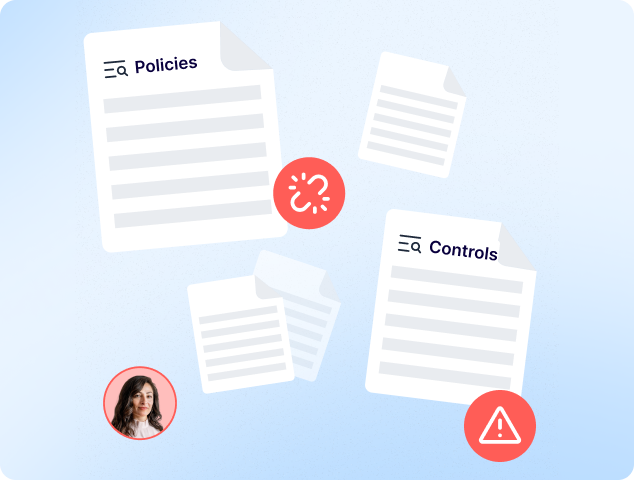
Anforderungen, Richtlinien, Kontrollen und Risiken sind nicht mit den Assets, Verträgen und Personen verknüpft, auf die sie sich tatsächlich beziehen. Diese Zusammenhänge müssen jedes Mal manuell rekonstruiert werden.
-
Der Compliance-Status wird als statische Momentaufnahme berichtet, die jemand manuell zusammenstellen muss. Sie zeigt einen vergangenen Stand anstatt der aktuellen Situation.
Der Weg mit Formalize
-

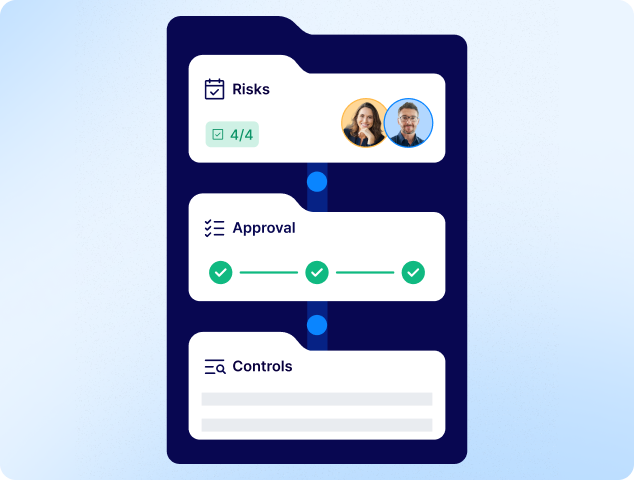
Anforderungen, Richtlinien, Kontrollen und Risiken werden direkt mit betrieblichen Ressourcen wie Assets, Verträgen und Mitarbeitenden verknüpft. Diese Verknüpfungen sind in einer einheitlichen Umgebung bereits sichtbar.
-
Statistiken und Berichte entstehen in Echtzeit aus der tatsächlichen Nutzung der Plattform. Sie zeigen die aktuellen Stärken und Schwächen des Kontrollsystems und liefern damit eine Grundlage für Entscheidungen.
Ein DSGVO-Tool, das Compliance im Arbeitsalltag Ihrem Unternehmen verankert
DSGVO-Dokumentation
Eine zentrale, prüfungsbereite Ablage statt verstreuter Dateien
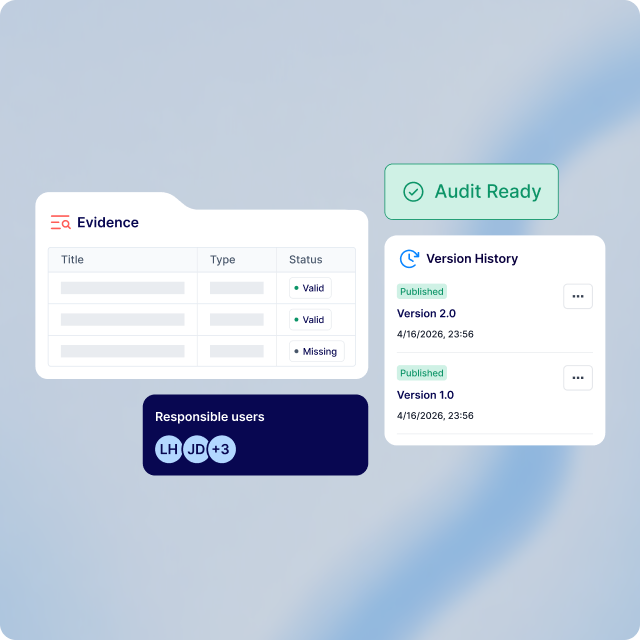
Nachweise, Richtlinien und Risikoregister werden in einer zentralen, einheitlich strukturierten Ablage verwaltet, mit strikter Versionskontrolle und lückenloser Nachvollziehbarkeit der Bearbeitung und Weitergabe. Dazu gehören auch Ihr Verzeichnis von Verarbeitungstätigkeiten nach Art. 30 und Ihr Register der Betroffenenanfragen nach Art. 12, 15–22, 24 und 5 Abs. 2, bereits so strukturiert, wie es eine Aufsichtsbehörde erwartet.
-
Nachweise, Richtlinien und Risikoregister an einem Ort
-
Strikte Versionskontrolle und lückenlose Nachvollziehbarkeit der Bearbeitung und Weitergabe, damit Sie jederzeit zeigen können, was sich wann geändert hat
-
Verzeichnisse von Verarbeitungstätigkeiten nach Art. 30 und Register der Betroffenenanfragen, bereits so strukturiert, wie es eine Aufsichtsbehörde erwartet
Reaktion auf Vorfälle
Unterstützte Bearbeitung von Datenschutzverletzungen – ausgelegt auf die 72-Stunden-Frist
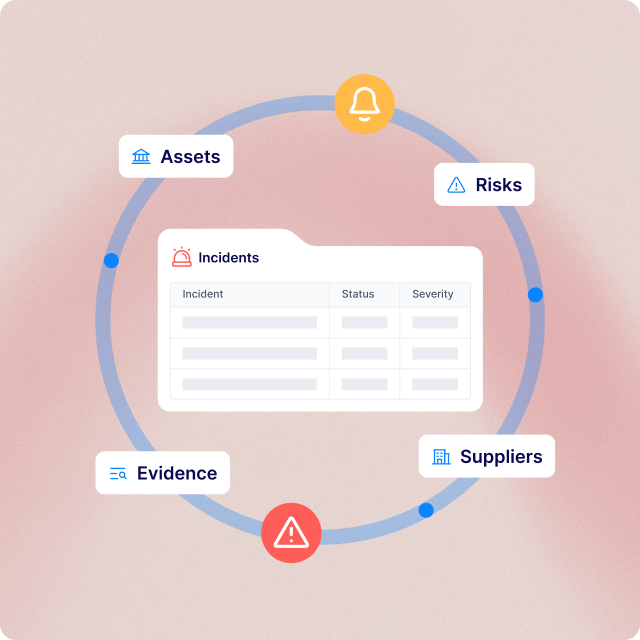
Bei einem Vorfall führen dynamische, auf den Kontext abgestimmte Fragen Ihr Team durch die Erstellung der Meldung, statt es vor ein leeres Formular zu stellen. Eine integrierte Entscheidungshilfe klassifiziert Art und Schweregrad anhand der ENISA-Methodik zur Bewertung der Schwere von Verletzungen des Schutzes personenbezogener Daten. So lässt sich die 72-Stunden-Frist nach Art. 33 einhalten, ohne in Stress zu geraten.
-
Dynamische, auf den Kontext abgestimmte Fragen ersetzen das leere Vorfallsformular, das unter Zeitdruck ausgefüllt werden muss
-
Integrierte Einstufung des Schweregrads nach der ENISA-Methodik
-
Unterstützt Sie dabei, die 72-Stunden-Frist nach Art. 33 ohne Stress einzuhalten
Workflow-Automatisierung
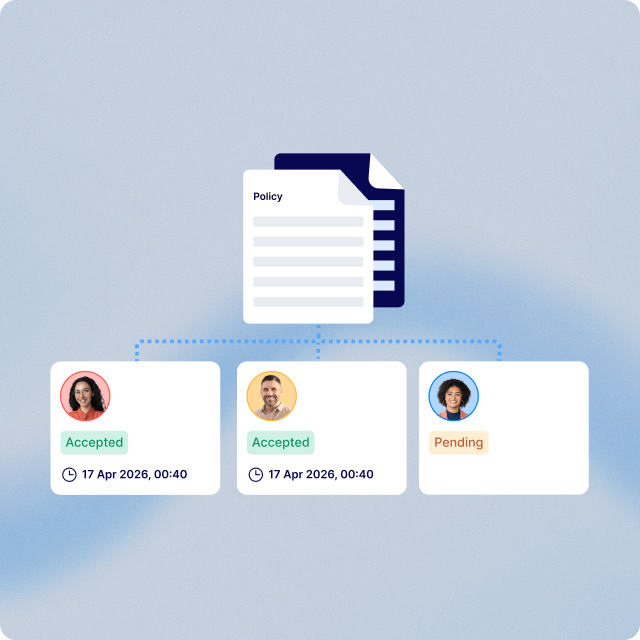
Erinnerungen bringen Aufgaben voran – sonst wird's automatisch eskaliert.
Direkt in die Plattform integrierte, gezielte Erinnerungen halten Compliance abteilungsübergreifend präsent, ohne mit zu vielen Benachrichtigungen zu überfordern. Gerät eine Aufgabe dennoch ins Stocken, beziehen integrierte Eskalationswege automatisch die richtige Ansprechperson ein. So wird eine versäumte Frist von einem unbemerkten Engpass zu einem Problem, das gemeinsam gelöst werden kann.
-
Gezielte Erinnerungen halten Compliance abteilungsübergreifend präsent
-
Bei stockenden Aufgaben wird automatisch die richtige Ansprechperson einbezogen – ohne manuellen Aufwand
-
Versäumte Fristen werden zu gemeinsam lösbaren Problemen statt zu unbemerkten Engpässen
Risikobewertung
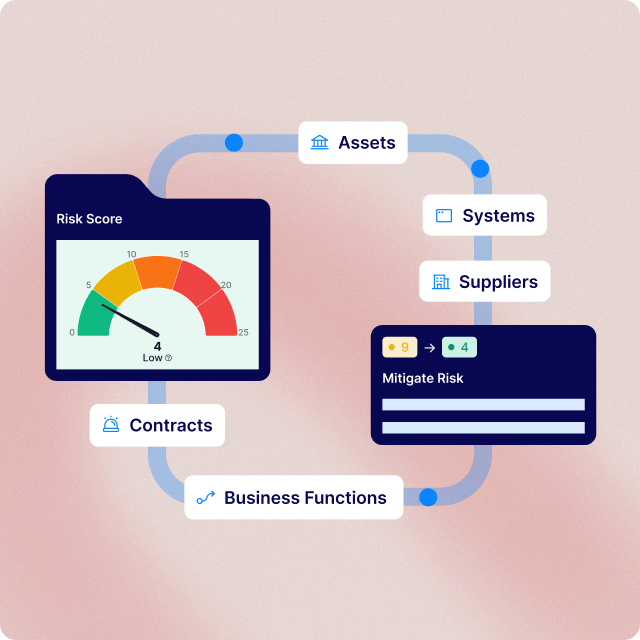
Risikowerte, die sich automatisch neu berechnen
Das inhärente Risiko (Eintrittswahrscheinlichkeit × Auswirkung) und das Restrisiko (inhärentes Risiko − Wirksamkeit der Kontrollen) werden über alle Geschäftsbereiche hinweg anhand einer einheitlichen Formel berechnet. Die Werte aktualisieren sich sofort, sobald sich verknüpfte Daten zu Kontrollen oder Risikoindikatoren (KRI) ändern. Fehlerhafte Formeln in Tabellenkalkulationen und uneinheitliche Bewertungen zwischen Teams entfallen damit.
-
Eine einheitliche Formel, die in allen Geschäftsbereichen konsistent angewendet wird
-
Risikowerte aktualisieren sich sofort, wenn sich verknüpfte Kontroll- oder KRI-Daten ändern
-
Vermeidet fehlerhafte Formeln in Tabellenkalkulationen und uneinheitliche Bewertungen zwischen Teams
Teil eines umfassenderen Compliance-Ansatzes
Die DSGVO ist eines von mehreren Frameworks, die die operationale Resilienz prägen. Formalize verknüpft weitere Compliance- und Sicherheitsanforderungen, damit Organisationen die Übersicht über all ihre Pflichten behalten.
1 / 4
Vertrauenswürdig im Umgang mit den Daten, die Sie nach der DSGVO schützen müssen
Ein plattformweites Protokollierungssystem erstellt eine transparente, überprüfbare Aufzeichnung jeder Aktion in Formalize. Alle Daten werden sowohl bei der Übertragung als auch im Ruhezustand verschlüsselt, sodass sie weder verändert noch abgefangen oder gefälscht werden können. Die Verantwortlichkeit ist damit überprüfbar.