Unser Blog

Ressourcen und Einblicke

What changed in European compliance, what it requires, and what to do about it.

Frameworks

Reglamento de IA: qué hacer si tu empresa usa IA

Riesgos, IA no declarada y un plan en cinco pasos, con los plazos tras el Ómnibus Digital.

Àngela Vercher

Àngela Vercher

05.11.26

Actualités et analyses

RGPD, DORA, NIS2: une conformité qui se joue localement

Pourquoi Formalize s'installe à Paris, et pourquoi Excel ne suffit plus.

Maurice Müller

Maurice Müller

21.10.26

Notícias e Análises

Konica Minolta e Formalize unem-se em Portugal

Consultoria, implementação e serviços geridos numa única plataforma de GRC.

Àngela Vercher

Àngela Vercher

20.10.26

News

Cyberincident bij Albert Heijn: vijf lessen voor organisaties
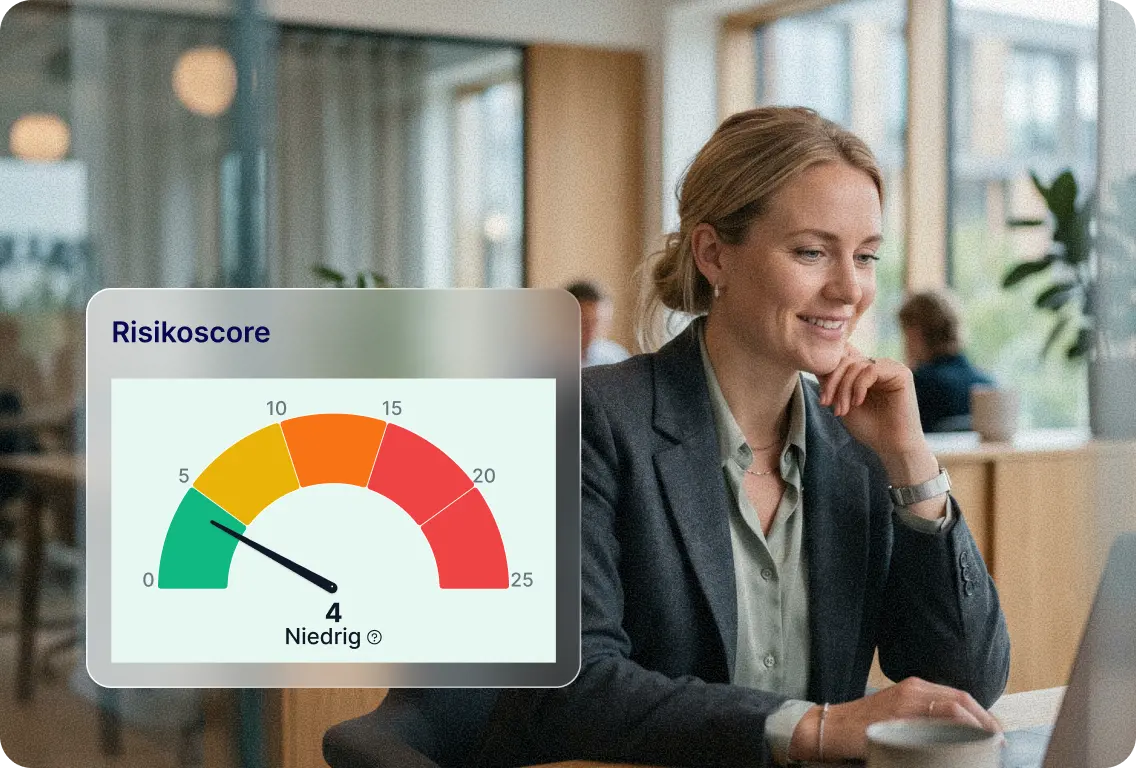
Wat één shutdown laat zien over weerbaarheid, leveranciers en melden.

Laura Eck

Laura Eck

20.10.26

Frameworks

NISG 2026 in Österreich: Was jetzt gilt und bis wann

Meldepflicht seit 1. Oktober, Registrierung bis Jahresende: der Überblick.

Sarah Mille

Sarah Mille

19.10.26

Frameworks

Drei Jahre revDSG: Was Schweizer Unternehmen jetzt brauchen

Warum Dokumentieren nicht mehr reicht und was der EDÖB jetzt prüft.

Sarah Mille

Sarah Mille

15.10.26

NIS2

NIS2 en France : se préparer sans attendre la loi

Ce que change la saisine de la CJUE, et ce que vous couvrez déjà.

Maurice Müller

Maurice Müller

30.09.26

Frameworks

NIS2 en España: qué significa la remisión al TJUE y cómo cumplir ya

Qué significa la remisión al TJUE, y cómo tu ISO 27001 y ENS ya cubren gran parte del Artículo 21.

Àngela Vercher

Àngela Vercher

22.09.26

Design

Migrating to Linear 101 English

Italian description

Design

PM mental models

Sub header placeholder title example placeholder title example placeholder title example placeholder title example placeholder title example placeholder title example placeholder title example

News & Analysen

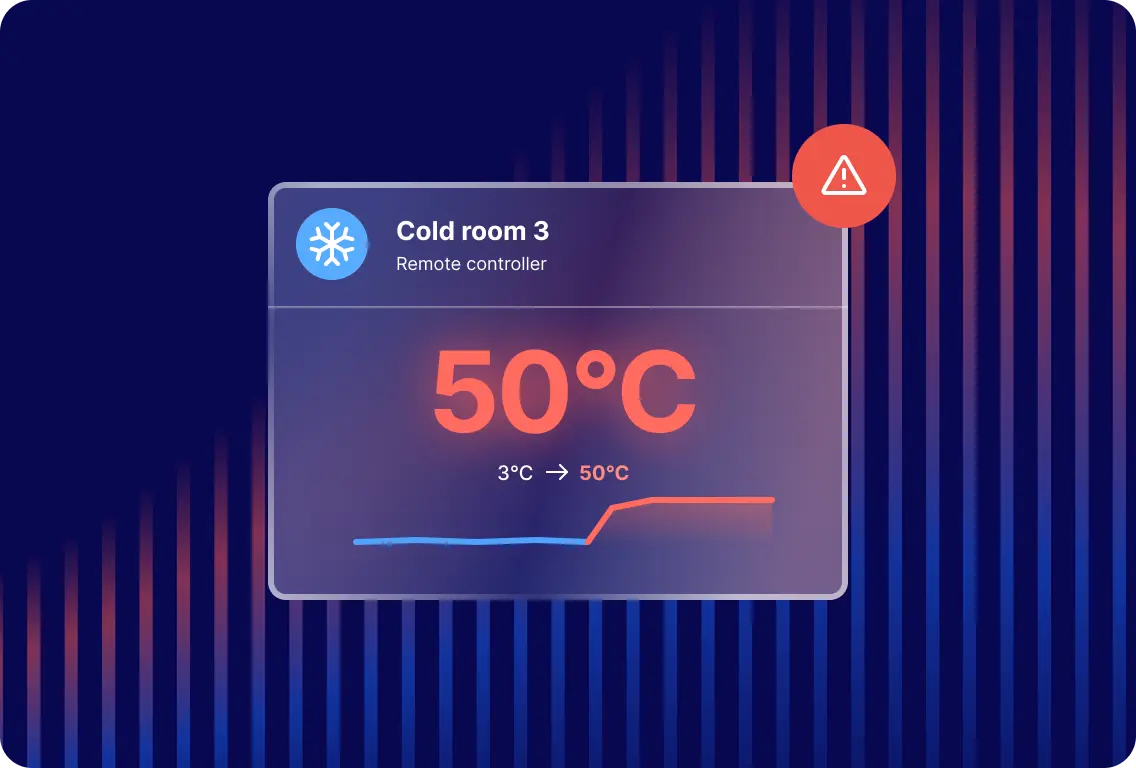
Cyberangriffe auf Kühlanlagen im Supermarkt: Was passiert ist und was jetzt zu prüfen ist

Unbekannte haben Kühlanlagen in hunderten Supermärkten Europas manipuliert. Die bestätigten Fakten, die EU-Regeln und die empfohlenen Prüfungen.

Maurice Müller

Maurice Müller

06.11.26

News & Analysis

Frontier AI and Digital Resilience: Governance Can't Wait

What the Bank of Italy expects in the Report due on 31 December 2026, area by area.

Alessia Gilardi

Alessia Gilardi

06.11.26

Frameworks

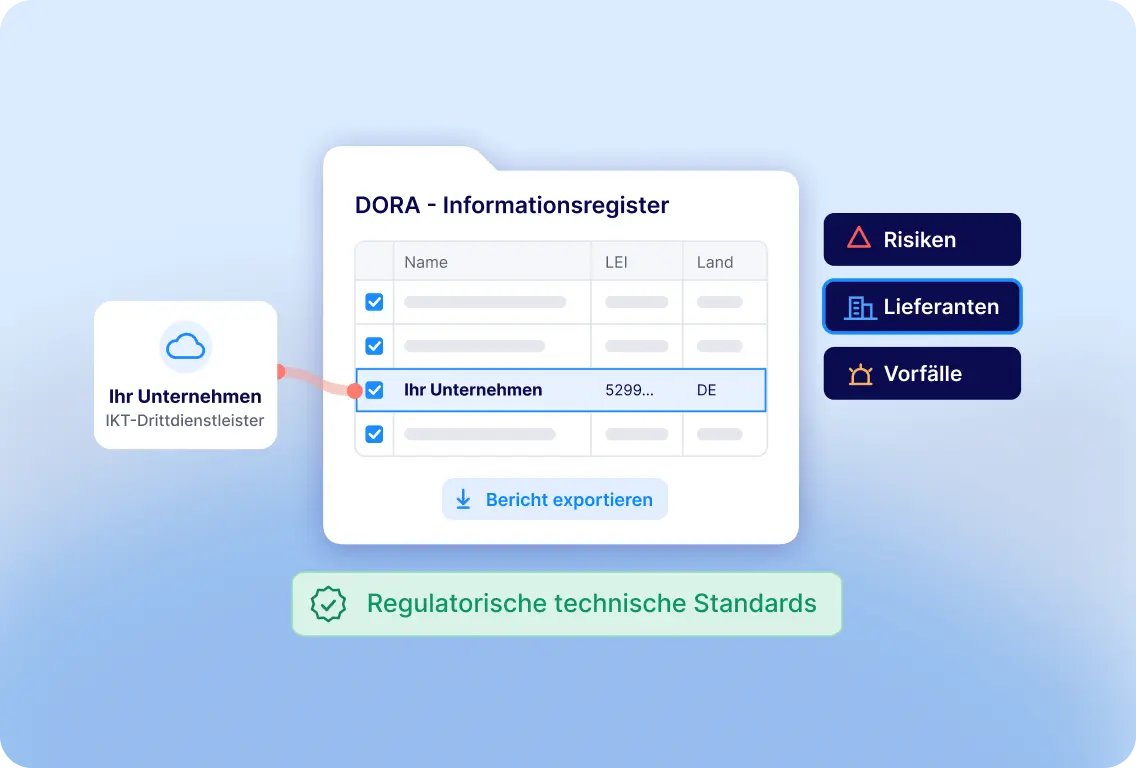
DORA für IKT-Dienstleister: Was Finanzkunden erwarten

Welche Vertragsklauseln, Nachweise und Daten Ihre Finanzkunden von Ihnen brauchen und wie Sie sich vorbereiten.

Maurice Müller

Maurice Müller

05.11.26

Frameworks

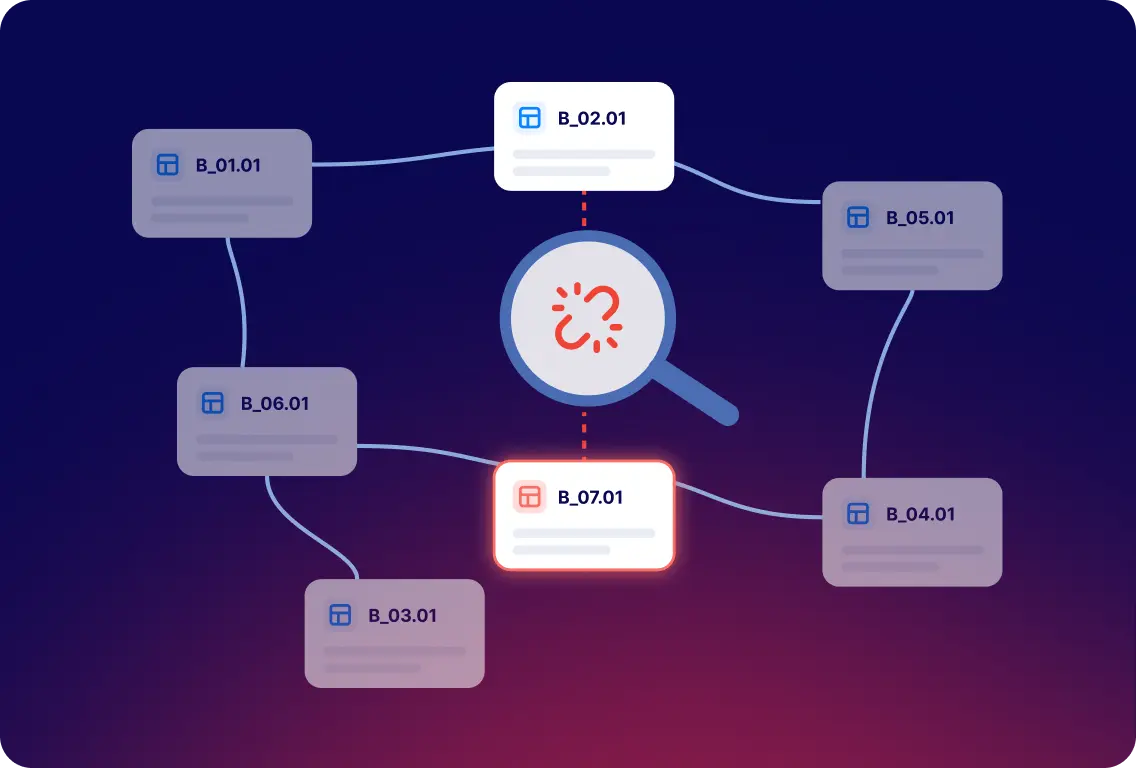
DORA Register of Information: Fixing Validation Errors

What each error means, who owns the fix, and what to check before you submit.

Maurice Müller

Maurice Müller

03.11.26

Risk & Governance

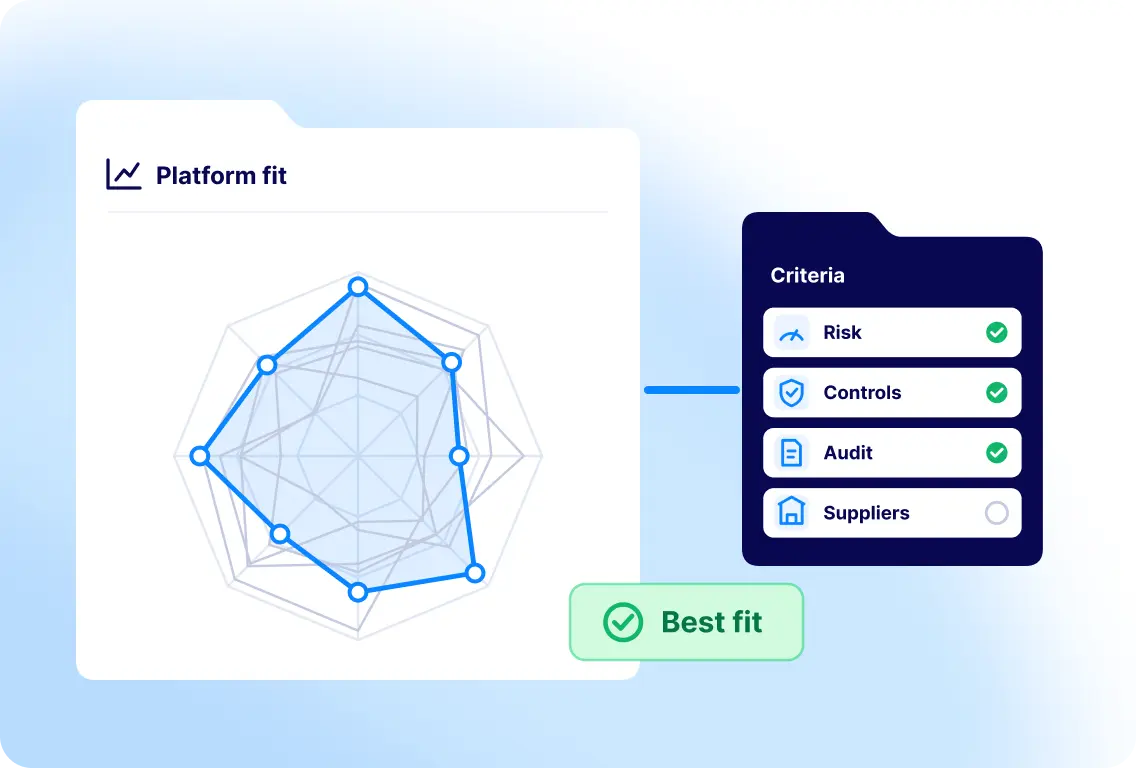
Best GRC Software in 2026: Six Platforms Compared

Which GRC platform fits your program, and what to check in the demo.

Maurice Müller

Maurice Müller

02.11.26

News & Analysis

PHP2Shell: When AI Finds the Flaws First

What happened on 21 October, and the lessons for security and compliance teams.

Maurice Müller

Maurice Müller

30.10.26

Frameworks

Was ein SOC-2-Bericht überprüft und was nicht

Kriterien für Vertrauensdienste: Typ 1 vs. Typ 2 und wie man sich auf ein Audit vorbereitet.

Maurice Müller

Maurice Müller

21.10.26

Risk & Governance

Von der gemeinsamen Ablage zum Prüfpfad

Der Lebenszyklus in sieben Schritten: Erfolgsfaktoren und der richtige Zeitpunkt für Software.

Maurice Müller

Maurice Müller

20.10.26

Frameworks

Blueprint ISO 42001: governance dell'IA con Rexilience

Cosa richiede la ISO 42001 e come il nuovo Blueprint ti aiuta ad applicarla.

Alessia Gilardi

Alessia Gilardi

16.10.26

Plattform

Interne Audit-Feststellungen: Wie Sie dafür sorgen, dass Mängel wirklich behoben werden

Fünf Maßnahmen, damit Audit-Feststellungen behoben werden statt in Vergessenheit zu geraten.

Maurice Müller

Maurice Müller

12.10.26

Frameworks

DSGVO-Compliance bedeutet, dies nachweisen zu können
Die Grundsätze, eine 10-Punkte-Checkliste und was sich 2026 und 2027 ändert.
Maurice Müller

Maurice Müller

07.10.26

News & Analysen

Wenn ein KI-Agent eine Datenverletzung verursacht

Warum Incident Response und KI-Governance nicht mehr getrennt voneinander betrieben werden können.

Alessia Gilardi

Alessia Gilardi

29.09.26

Risiko & Governance

Daten-Governance: Wer entscheidet, was mit Ihren Daten geschieht?

Frameworks, Funktionen und die Schritte zur Umsetzung datenbezogener Regeln im Arbeitsalltag.

Maurice Müller

Maurice Müller

29.09.26

Frameworks

Gesetz zur Cyber-Resilienz: Die neue 24-Stunden-Meldepflicht

Für wen sie gilt, was sie abdeckt und inwiefern sie sich mit NIS-2 und der DSGVO überschneidet.

Àngela Vercher

Àngela Vercher

28.09.26

Frameworks

DORA-Verordnung: Was noch nachzuweisen ist

Die fünf Säulen, die Sanktionen und was sich seit Ablauf der Frist geändert hat.

Maurice Müller

Maurice Müller

24.09.26

News & Analysen

Wenn die Überprüfung fehlschlägt: Ein Fall von Verstößen gegen die DSGVO

Die Kontrolle, die dies verhindert hätte, und warum sie in den meisten Richtlinien fehlt.

Laura Santeusanio

Laura Santeusanio

23.09.26

Frameworks

Was ist eine DSFA? Die Datenschutz-Folgenabschätzung nach der DSGVO erklärt

Erfahren Sie, wie Sie Auslöser nach Artikel 35 erkennen, welche 7 Schritte zu beachten sind und was darin enthalten sein muss.

Maurice Müller

Maurice Müller

21.09.26

Frameworks

NIS2 in Italy: "Compliant on Paper" Won't Survive October

The 10 required measures, the fines, and how to close the gap in time.

Laura Santeusanio

Laura Santeusanio

18.09.26

Plattform

Compliance-Management-Software: Worauf Sie achten sollten

Was die Software leistet, welche Vorteile sie wirklich bringt und wie Sie Plattformen vergleichen.

Maurice Müller

Maurice Müller

16.09.26

Risiko & Governance

Was ist KI-Risikomanagement?

Die wichtigsten Risikoarten, das NIST-Framework und ein 6-stufiger Prozess, den es zu befolgen gilt.

Maurice Müller

Maurice Müller

14.09.26

Risiko & Governance

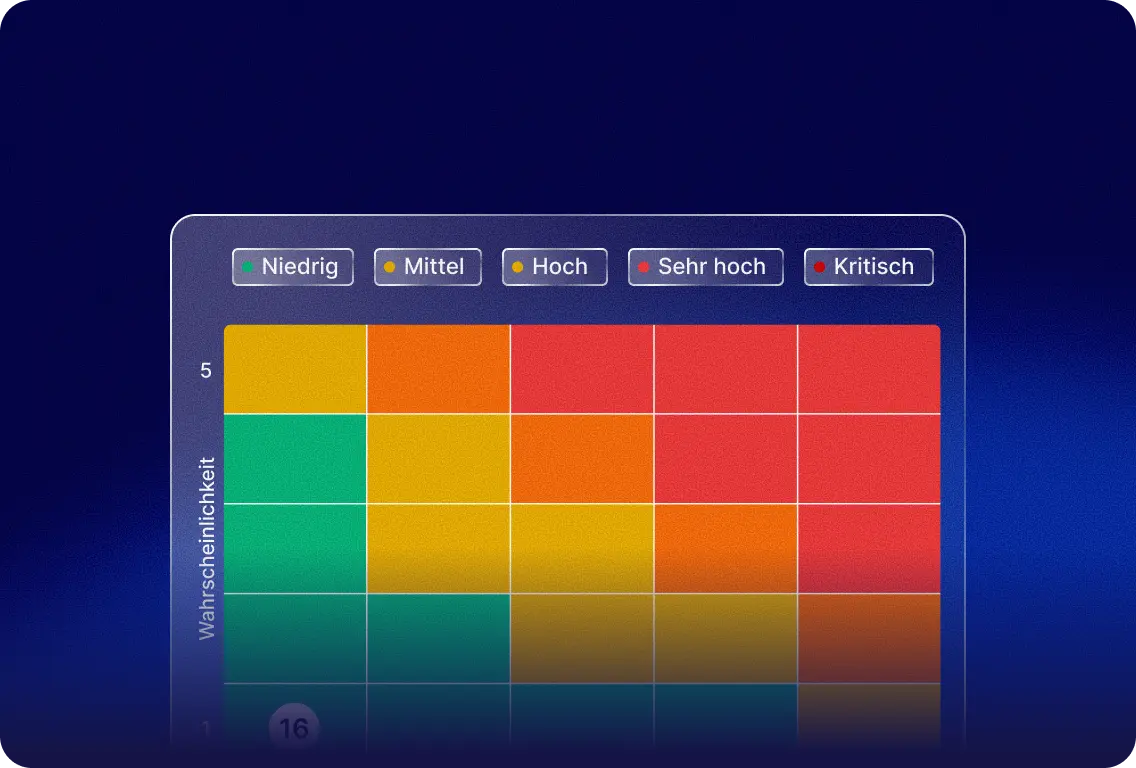
Was ist eine Risikomatrix? Risikobewertung einfach erklärt

Wie Eintrittswahrscheinlichkeit und Auswirkung zu einem Score kombiniert werden, mit einem 5x5-Beispiel.

Maurice Müller

Maurice Müller

09.09.26

Risiko & Governance

Was ist Lieferantenrisikomanagement? Ein praktischer Leitfaden

Wie Sie Lieferantenrisiken Schritt für Schritt bewerten, einstufen und überwachen.

Maurice Müller

Maurice Müller

04.09.26

Frameworks

CSG und CSV in Liechtenstein: Der Leitfaden

CSG und CSV setzen NIS-2 in liechtensteinisches Recht um. Das Wichtigste kompakt.

Sarah Mille

Sarah Mille

01.09.26

Plattform

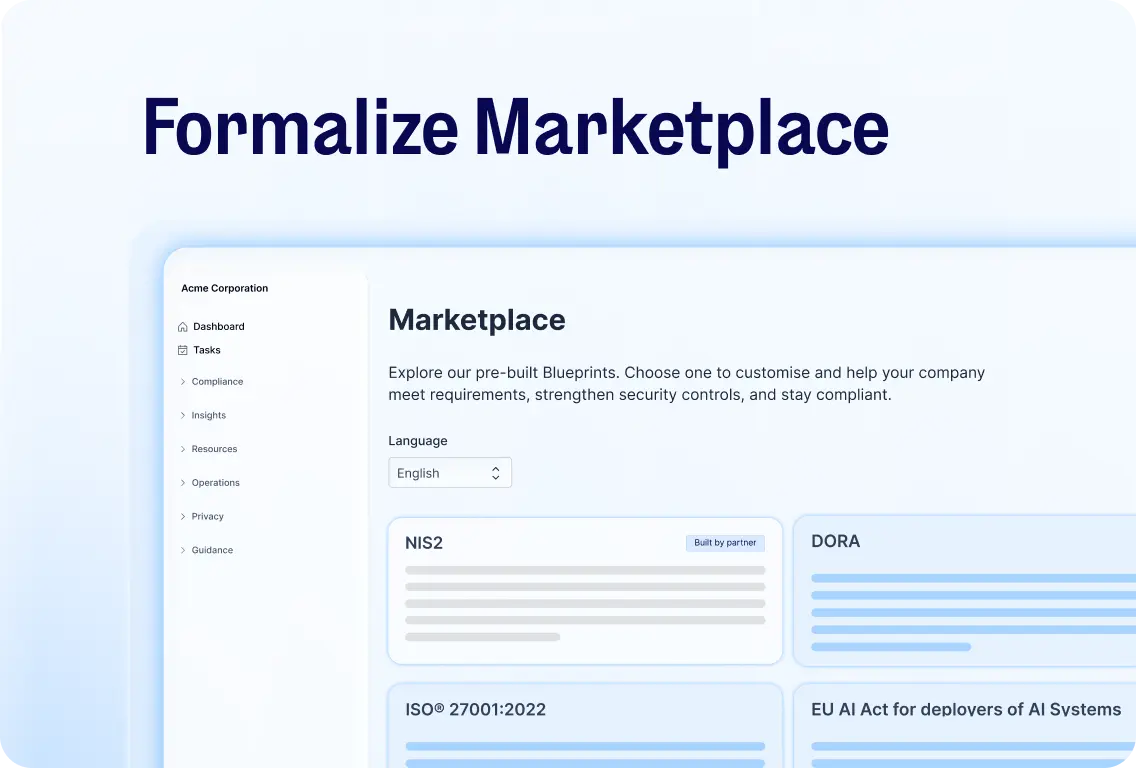
Formalize Marketplace: Wie Blueprints funktionieren

Partner entwickeln einsatzbereite Blueprints, damit Sie nicht bei null anfangen müssen.

Maurice Müller

Maurice Müller

02.09.26

Risiko & Governance

Frameworks für das Risikomanagement: Arten, Ablauf und Beispiele

NIST, ISO 31000 oder COSO: Frameworks vergleichen und die passende Lösung auswählen.

Maurice Müller

Maurice Müller

01.09.26

Frameworks

NIS-2-Anforderungen: Kernaspekte & Checkliste

Was NIS-2 konkret vorschreibt und wie Sie Ihren aktuellen Stand ermitteln.

Maurice Müller

Maurice Müller

25.08.26

Plattform

Ihre Kontrollen waren richtig. Sind sie es auch heute noch?

Eine KI, die die tatsächliche ISO 27001-Norm liest und nicht bloß Zusammenfassungen davon.

Maurice Müller

Maurice Müller

24.08.26

Plattform

Hören Sie auf, zu suchen. Fangen Sie an, Fragen zu stellen.

Ihre Compliance-Unterlagen können endlich Fragen beantworten, statt nur herumzuliegen.

Maurice Müller

Maurice Müller

24.08.26

Frameworks

Was ist ISO 27001? ISMS-Standard und Compliance erklärt

Die ISO 27001 ist der international anerkannte Standard für das Management von Informationssicherheitsrisiken.

Maurice Müller

Maurice Müller

20.08.26

Risiko & Governance

EU-KI-Verordnung: Was sich durch den Digital Omnibus geändert hat und was das für Ihr Unternehmen bedeutet

Der Digital Omnibus zur EU-KI-Verordnung hat wichtige Compliance-Fristen für Hochrisiko-KI-Systeme verlängert. Die Schlagzeile lässt sich leicht falsch verstehen: Dies ist keine Pause. Die Pflichten bleiben bestehen. Nur der Zeitplan hat sich verschoben.

Maurice Müller

Maurice Müller

18.08.2026

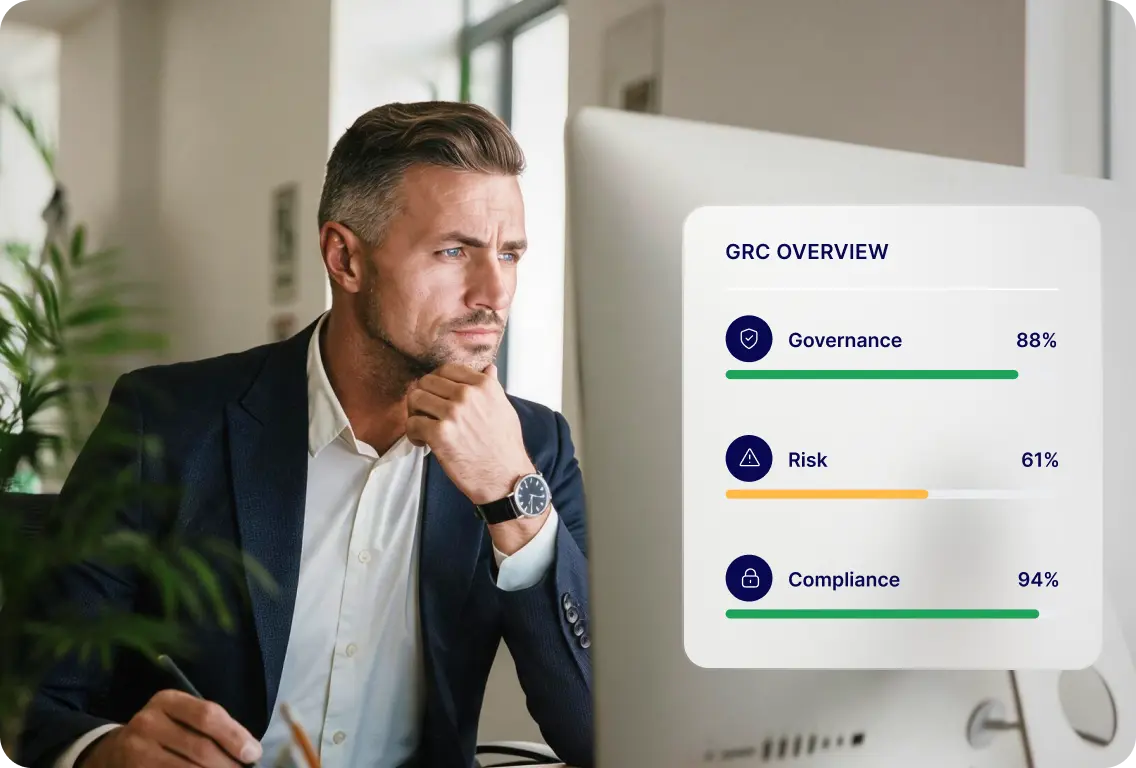
Professional reviewing a GRC dashboard showing governance, risk, and compliance metrics.
Risiko & Governance

Was bedeutet GRC? Governance, Risiko und Compliance im Überblick

GRC steht für Governance, Risiko und Compliance. Die Bedeutung von GRC geht jedoch über das Akronym hinaus: Es beschreibt, wie Unternehmen ihre internen Regeln strukturieren, mit Unsicherheiten umgehen und externe regulatorische Anforderungen erfüllen – nicht als drei getrennte Arbeitsbereiche, sondern als einen zusammenhängenden Ansatz.

Maurice Müller

Maurice Müller

31.07.2026

Team working in a meeting room, with a colleague holding a laptop in the foreground.
Frameworks

Was ist NIS-2? Die EU-Cybersicherheitsrichtlinie und ihre Bedeutung für Ihr Unternehmen

NIS-2 ist die aktualisierte Richtlinie der EU zur Netz- und Informationssicherheit. Sie legt verbindliche Cybersicherheitsanforderungen für Unternehmen in kritischen Sektoren in Europa fest und ist seit Oktober 2024 in Kraft.

Maurice Müller

Maurice Müller

31.07.26

Design

Migrating to Linear 101 English

Italian description

Test

Test Simon

test

Demo buchen