
Maurice Müller
Senior Content Manager
Maurice Müller ist Journalist und Content-Stratege mit Erfahrung in Print- und Digitalmedien. Bei Formalize bereitet er komplexe Compliance-Themen und regulatorische Anforderungen verständlich und praxisnah auf. Seine Inhalte richten sich an Fachleute aus den Bereichen Compliance, Risikomanagement und Sicherheit in ganz Europa.
Das Wichtigste im Überblick:
Auditoren wollen in der Regel mehr sehen als die Richtlinie selbst: welche Version galt, wer sie freigegeben hat und wer sie gelesen hat.
Frameworks fordern zunehmend Nachweise. Ein Beispiel ist ISO 27001, Anhang A, Maßnahme 5.1: Die Geschäftsleitung muss Richtlinien genehmigen. Das zuständige Personal muss sie erhalten und zur Kenntnis nehmen. Außerdem müssen die Richtlinien in geplanten Abständen überprüft werden.
Der Lebenszyklus umfasst sieben Schritte: Ermittlung des Bedarfs und der verantwortlichen Person, Entwurf, Prüfung, Freigabe, Veröffentlichung, Nachverfolgung der Kenntnisnahme sowie Überprüfung oder Aufhebung.
Ein guter Prozess beruht auf fünf Faktoren: klare Verantwortung, Konsistenz, Kontrolle, Kommunikation und Überprüfung mit Nachweisen.
Irgendwann reichen Tabellen und E-Mails nicht mehr aus, um Richtlinien, Verantwortliche und Prüftermine im Blick zu behalten. Dann lohnt sich Software. Das gilt besonders, wenn Richtlinien mit Kontrollen und Risiken verknüpft werden sollen.
Ein Auditor fragt nach Ihrer Richtlinie zur Zugriffskontrolle. Er will nicht nur das Dokument sehen, sondern auch die Version, die im vergangenen März galt. Außerdem möchte er wissen, wer sie freigegeben hat, und einen Nachweis, dass die betroffenen Personen sie tatsächlich gelesen haben. Das Team findet drei Versionen in einer gemeinsamen Ablage und eine Freigabe, die in einem E-Mail-Verlauf versteckt ist. Die Liste der Kenntnisnahmen steckt in einer Tabelle, die zuletzt vor der letzten Einstellungsrunde aktualisiert wurde.
Die Richtlinie selbst kann völlig in Ordnung sein. Was fehlt, ist das Management drumherum: eine eindeutig aktuelle Version, eine dokumentierte Freigabe und der Nachweis, dass die richtigen Personen erreicht wurden. Genau diese Lücke schließt Policy Management.
Was ist Policy Management?
Eine Richtlinie legt fest, was eine Organisation erwartet. Sie regelt zum Beispiel, wie Zugriffe auf Systeme vergeben werden, wie mit personenbezogenen Daten umzugehen ist oder wie Mitarbeitende Bedenken melden. Die Richtlinie zu schreiben, ist nur ein einzelner Schritt. Zum Management gehört alles, was danach kommt, solange die Richtlinie gilt.
Das bedeutet sicherzustellen, dass jede Richtlinie von einer befugten Person freigegeben wird. Sie muss alle erreichen, für die sie gilt. Und sie muss zu den Risiken und Anforderungen passen, auf denen sie beruht. Ändern sich diese Anforderungen, wird die Richtlinie aktualisiert oder außer Kraft gesetzt. Mit funktionierendem Policy Management kann eine Organisation deshalb zu jeder Richtlinie jederzeit drei Fragen beantworten: Welche Version ist aktuell? Wer ist verantwortlich? Wann ist die nächste Überprüfung fällig?
Ein Hinweis zum Begriff: „Policy Management“ wird auch in anderen Bereichen verwendet, etwa bei der Verwaltung von Versicherungsverträgen oder von Firewall-Regeln in der Netzwerksicherheit. Dieser Artikel behandelt interne Richtlinien, die regeln, wie eine Organisation arbeitet. Das reicht von Informationssicherheit und Datenschutz bis zum Verhaltenskodex.
Beispiele für Richtlinien, die Organisationen managen müssen
Die meisten Organisationen managen einen Kernbestand an Richtlinien. Welche das genau sind, hängt von der Branche und den angewendeten Frameworks ab. Häufig sind es diese:
Informationssicherheitsrichtlinie: Gibt die übergeordnete Richtung für den Schutz von Informationen vor. ISO 27001 verlangt sie in Abschnitt 5.2.
Zugriffskontrollrichtlinie: Legt fest, wer Zugriff auf welche Systeme und Daten erhält und wie Zugriffe vergeben, überprüft und entzogen werden.
Datenschutzrichtlinie: Beschreibt, wie personenbezogene Daten gemäß der DSGVO erhoben, genutzt, gespeichert und gelöscht werden.
Richtlinie zur Reaktion auf Sicherheitsvorfälle: Legt fest, wie Vorfälle gemeldet, bewertet und eskaliert werden. Dazu gehören auch gesetzliche Meldefristen.
Richtlinie zur zulässigen Nutzung: Erklärt, wie Mitarbeitende Geräte, Systeme und Daten des Unternehmens nutzen dürfen und was nicht erlaubt ist.
Richtlinie zur Lieferantensicherheit: Definiert die Sicherheitsanforderungen, die Lieferanten und andere Dritte erfüllen müssen.
Warum ist ein wirksames Policy Management wichtig?
Eine Richtlinie, die niemand finden kann oder die im Widerspruch zu einer anderen Richtlinie steht, bietet niemandem Orientierung. Durch ein effektives Richtlinienmanagement werden Richtlinien zu etwas, auf das sich eine Organisation verlassen kann:
Klare Zuständigkeiten. Jede Richtlinie hat eine verantwortliche Person, und Mitarbeitende wissen, was von ihnen erwartet wird.
Weniger veraltete oder widersprüchliche Regeln. Regelmäßige Überprüfungen zeigen, welche Richtlinien nicht mehr zur Arbeitsweise der Organisation passen. Das verringert Risiken, statt neue zu schaffen.
Nachweisbare Governance. Freigaben, Versionen und Überprüfungen zeigen, dass Richtlinien fester Bestandteil der Unternehmenssteuerung sind. Das ist ein Grundprinzip von GRC.
Mitarbeitende haben die Regeln erhalten. Verteilung und Kenntnisnahme zeigen, wer welche Version gesehen hat.
Nachweise auf Anfrage. Wenn Auditoren oder Aufsichtsbehörden nachfragen, liegen die Belege bereits vor.
Funktioniert Policy Management nicht, zeigen sich die Lücken in Audits und bei Vorfällen. Im ISO-27001-Zertifizierungsaudit kann das zu einer Nichtkonformität führen, etwa wenn die Freigabe einer Richtlinie nicht dokumentiert ist oder nicht belegt ist, dass sie kommuniziert wurde. Steht in der Richtlinie zur Reaktion auf Sicherheitsvorfälle noch eine Kontaktperson, die das Unternehmen verlassen hat, verzögert das die Reaktion. Und eine Zugriffsrichtlinie, die vor dem Wechsel zu Cloud-Diensten entstanden ist, kann reale Risiken übersehen. Das Dokument selbst wirkt trotzdem vollständig.
Welche Anforderungen Frameworks Richtlinien stellen
Die meisten Compliance-Frameworks beschränken sich nicht darauf, lediglich eine Richtlinie einzuführen. Sie beschreiben vielmehr, wie Richtlinien verwaltet werden sollten:
Framework | Was erforderlich ist |
|---|---|
ISO 27001 | Abschnitt 5.2 verlangt eine Informationssicherheitsrichtlinie. Sie muss dokumentiert und in der Organisation bekannt gemacht werden. Anhang A, Maßnahme 5.1, gilt zusätzlich für themenspezifische Richtlinien. Diese müssen definiert und von der Geschäftsleitung genehmigt werden. Anschließend werden sie veröffentlicht und dem zuständigen Personal sowie den interessierten Parteien mitgeteilt. Diese müssen die Richtlinien zur Kenntnis nehmen. Überprüft werden die Richtlinien in geplanten Abständen und bei wesentlichen Änderungen. |
NIS-2 | Artikel 21 verpflichtet besonders wichtige und wichtige Einrichtungen unter anderem zu Konzepten in Bezug auf die Risikoanalyse und Sicherheit für Informationssysteme. Nach Artikel 20 müssen ihre Leitungsorgane diese Risikomanagementmaßnahmen im Bereich der Cybersicherheit billigen und ihre Umsetzung überwachen. Die Einzelheiten regelt das nationale Recht des jeweiligen Landes. |
DORA | Finanzunternehmen brauchen IKT-Sicherheitsrichtlinien. Diese sind Teil eines dokumentierten IKT-Risikomanagementrahmens. Nach Artikel 6 muss dieser Rahmen mindestens einmal jährlich überprüft werden, bei Kleinstunternehmen regelmäßig. Auch nach schwerwiegenden IKT-bezogenen Vorfällen ist eine Überprüfung nötig. Für kleinere Unternehmen mit vereinfachtem IKT-Risikomanagementrahmen gelten weniger strenge Regeln. |
DSGVO | Nach Artikel 24 müssen Verantwortliche geeignete Datenschutzvorkehrungen anwenden, sofern dies in einem angemessenen Verhältnis zu ihren Verarbeitungstätigkeiten steht. |
Der gemeinsame Nenner: Frameworks verlangen Nachweise, dass Richtlinien freigegeben, kommuniziert und aktuell gehalten werden. Eine Richtlinie nur zu hinterlegen, reicht nicht.
Was ist der Lebenszyklus im Policy Management?
Jede Richtlinie durchläuft einen Lebenszyklus. Er beginnt, wenn jemand den Bedarf erkennt, und endet, wenn die Richtlinie aufgehoben wird. Die folgenden Schritte zeigen den Ablauf am Beispiel einer Zugriffskontrollrichtlinie.
1. Bedarf ermitteln und Verantwortung zuweisen
Jede Richtlinie sollte einen Anlass haben. Das kann eine regulatorische Anforderung sein, ein Risiko, eine vertragliche Pflicht oder eine wiederkehrende Entscheidung, die einheitlich getroffen werden soll. Halten Sie fest, auf welche Anforderung oder welches Risiko sich die Richtlinie bezieht. Bestimmen Sie außerdem eine verantwortliche Person, die dafür rechenschaftspflichtig ist. Bei einer Zugriffskontrollrichtlinie kann der Anlass zum Beispiel ISO 27001 oder NIS-2 sein.
2. Richtlinie entwerfen
Ein guter Entwurf regelt Geltungsbereich, Zuständigkeiten und Anforderungen konkret. Er beschreibt also, für wen die Richtlinie gilt, wer was tut und was erwartet wird. Er muss nicht jeden Arbeitsschritt im Detail erklären. Dafür gibt es Verfahrensanweisungen.
3. Richtlinie prüfen
Vor der Freigabe geht der Entwurf an alle, die mögliche Probleme erkennen können: Fachleute, bei regulatorischen Folgen die Rechts- oder Compliance-Abteilung und die Teams, die sich an die Richtlinie halten müssen. Bei der Zugriffskontrollrichtlinie könnte der IT-Betrieb zum Beispiel einwenden, dass sich eine Regel auf Altsystemen nicht durchsetzen lässt.
4. Richtlinie freigeben
Freigeben sollte eine Person mit festgelegter Befugnis. Die Freigabe selbst muss dokumentiert werden: Wer hat welche Version wann freigegeben? Bei Informationssicherheitsrichtlinien ist das in der Regel die Geschäftsleitung, so wie es die oben genannten Frameworks verlangen.
5. Richtlinie veröffentlichen und verteilen
Alle, für die die freigegebene Version gilt, müssen sie leicht finden. Und es muss klar sein, dass es die aktuelle Version ist. Veraltete Kopien, die lokal gespeichert oder per E-Mail weitergeleitet wurden, sorgen besonders häufig für Verwirrung.
6. Kenntnisnahme und Umsetzung nachverfolgen
Die Veröffentlichung zeigt, dass eine Richtlinie verfügbar war. Die Kenntnisnahme zeigt, dass die betroffenen Personen sie erhalten und bestätigt haben, sie gelesen zu haben. Dieser Unterschied ist wichtig, denn ISO 27001 verlangt ausdrücklich die Kenntnisnahme durch das zuständige Personal. Die Umsetzung geht noch einen Schritt weiter. Sie zeigt sich meist in Kontrollen, Schulungen und Prüfungen, durch die die Richtlinie im Alltag angewendet wird.
7. Richtlinien überprüfen, aktualisieren und aufheben
Richtlinien brauchen planmäßige Überprüfungen. Ändert sich etwas, ist zusätzlich eine außerplanmäßige Überprüfung nötig, etwa bei einer neuen Regulierung, einer Umstrukturierung, einem neuen System oder einem Vorfall. Jede Aktualisierung ergibt eine neue Version. Dabei wird festgehalten, was sich geändert hat und warum. Wird eine Richtlinie nicht mehr gebraucht, sollte sie formell aufgehoben und archiviert werden. So kann sie für Audits zu ihrem Geltungszeitraum weiterhin vorgelegt werden.
Erfahren Sie, wie Ihre Richtlinien in Formalize funktionieren würden
Bringen Sie eine Ihrer aktuellen Richtlinien und den Freigabeverlauf dazu mit. Wir zeigen Ihnen, wie es aussieht, wenn Verantwortlichkeiten, Freigaben, Versionen und Kenntnisnahmen an einem Ort liegen.
Was macht einen guten Policy-Management-Prozess aus?
Der Lebenszyklus beschreibt die einzelnen Schritte. Ob sie auf Dauer funktionieren, hängt von fünf Eigenschaften ab:
Verantwortung: Für jede Richtlinie ist genau eine Person verantwortlich und rechenschaftspflichtig. Wechselt sie die Position, bleibt die Verantwortung bei der Rolle und geht an die Nachfolge über.
Konsistenz: Richtlinien folgen einer einheitlichen Struktur, verwenden dieselben Begriffe und widersprechen sich nicht.
Kontrolle: Freigaben, Versionen und Änderungen sind nachvollziehbar. So können Sie zeigen, was wann galt.
Kommunikation: Mitarbeitende, für die eine Richtlinie gilt, können darauf zugreifen und wissen, dass es sie gibt. Bei Änderungen werden sie informiert.
Überprüfung und Nachweise: Richtlinien bleiben aktuell. Die Organisation kann jede Phase des Lebenszyklus belegen, ohne sie nachträglich rekonstruieren zu müssen.
Was ist Policy-Management-Software?
Policy-Management-Software verwaltet Richtlinien zentral, zusammen mit Verantwortlichen, Freigaben, Versionen, Prüfterminen und Kenntnisnahmen. Sie ersetzt die Mischung aus gemeinsamen Ablagen, Tabellen und Erinnerungs-E-Mails, mit der die meisten Organisationen anfangen.
Organisationen brauchen eine solche Software meist, wenn einer oder mehrere dieser Punkte zutreffen:
Die Zahl der Richtlinien und Verantwortlichen wächst über das hinaus, was eine Person überblicken kann.
Frameworks verlangen Nachweise, etwa Freigaben und Kenntnisnahmen für ein ISO-27001-Zertifizierungsaudit.
Überprüfungen verzögern sich immer wieder, weil niemand daran erinnert wird, bis der Auditor nachfragt.
Richtlinien müssen mit der übrigen Compliance-Arbeit verknüpft werden, etwa mit den Kontrollen, die sie umsetzen, und den Risiken, auf die sie sich beziehen.
Hier unterscheidet sich Policy-Management-Software am deutlichsten von einer reinen Dokumentenablage. Ist eine Richtlinie mit ihren Kontrollen und Risiken verknüpft, sieht man zweierlei: was die Organisation erwartet und wie das im Alltag umgesetzt wird. Einen Überblick über die gesamte Kategorie gibt unser Leitfaden zu Compliance-Management-Software.
Wichtige Funktionen von Policy-Management-Software
Achten Sie beim Vergleich von Tools nicht nur auf die Dokumentenablage. Diese Funktionen entscheiden, ob eine Software den gesamten Lebenszyklus abdeckt:
Feature | Warum das wichtig ist |
|---|---|
Versionskontrolle und Historie | Zeigt, welche Version zu welchem Zeitpunkt galt und was sich zwischen den Versionen geändert hat. |
Freigabe-Workflows | Leitet jeden Entwurf an die richtige freigebende Person weiter und dokumentiert, wer welche Version wann freigegeben hat. |
Verteilung und Nachverfolgung der Kenntnisnahme | Stellt Richtlinien den richtigen Mitarbeitergruppen zu und zeigt, wer das Lesen bestätigt hat. |
Planung von Überprüfungen und Erinnerungen | Weist auf fällige Überprüfungen hin, bevor Richtlinien veralten. |
Vorlagen und einheitliche Struktur | Hält Richtlinien konsistent. So lassen sie sich leichter schreiben, prüfen und vergleichen. |
Verknüpfung mit Kontrollen, Risiken und Frameworks | Zeigt, wie jede Richtlinie umgesetzt wird und welche Anforderungen sie abdeckt. |
Audit-Trail und Reporting | Liefert Nachweise für Auditoren, ohne dass Sie sie aus E-Mails und Tabellen zusammensuchen müssen. |
Wie Formalize Policy Management unterstützt
Formalize bündelt den Lebenszyklus jeder Richtlinie an einem Ort:
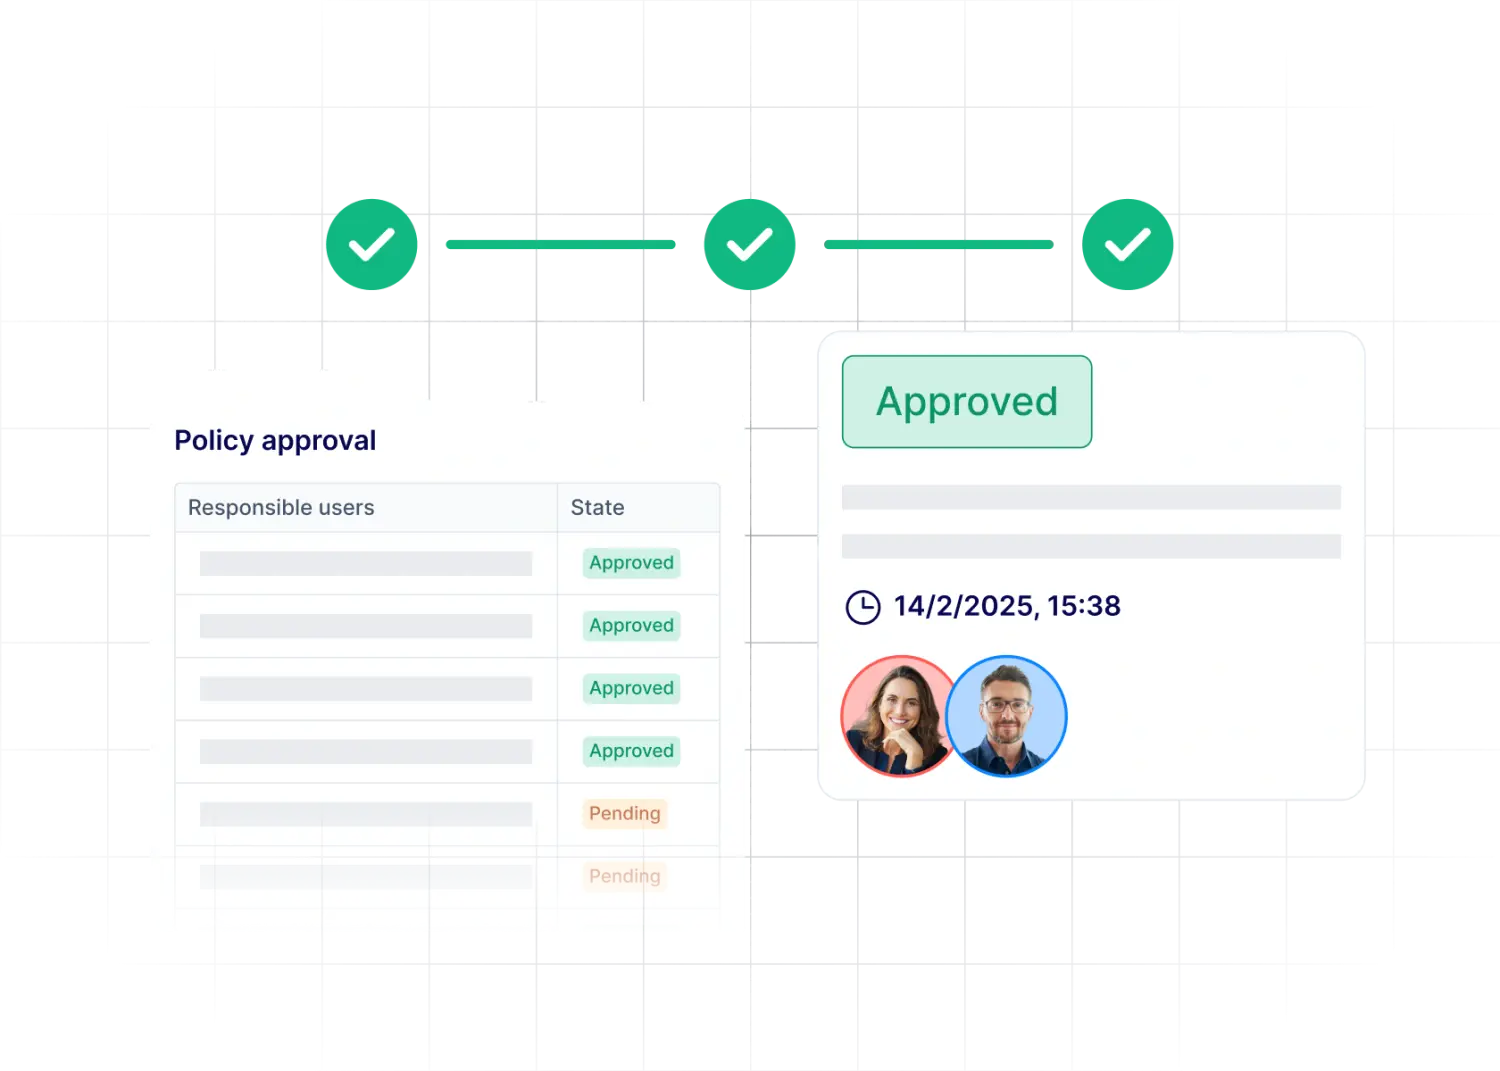
Verantwortliche, Freigaben und Versionshistorie für jede Richtlinie. So ist zu jeder Version dokumentiert, wer sie freigegeben hat.
Verteilung an die richtigen Mitarbeitergruppen. Bestätigungen werden nachverfolgt und belegen, dass Richtlinien erhalten und zur Kenntnis genommen wurden.
Erinnerungen an Überprüfungen und offene Aufgaben, damit Richtlinien nicht unbemerkt veralten.
Richtlinien, verknüpft mit Kontrollen und Aufgaben. Alles liegt im selben System wie Ihre Arbeit zu Risiken, Vorfällen und Compliance.
Checkliste für das Policy Management
Prüfen Sie anhand dieser Liste, wo Ihr aktueller Prozess steht:
Jede Richtlinie hat eine benannte verantwortliche Person. Die Verantwortung geht mit der Rolle über.
Jede Richtlinie ist mit der Anforderung oder dem Risiko verknüpft, auf das sie sich bezieht.
Richtlinien folgen einer standardisierten Struktur und verwenden einheitliche Begriffe.
Für jede Art von Richtlinie ist klar festgelegt, wer sie freigibt.
Jede Freigabe ist mit freigebender Person, Version und Datum dokumentiert.
Nur die aktuelle Version ist veröffentlicht, und zwar an einem Ort, auf den alle Mitarbeitenden zugreifen können.
Für jede Mitarbeitergruppe, für die eine Richtlinie gilt, wird die Kenntnisnahme nachverfolgt.
Jede Richtlinie hat einen nächsten Prüftermin. Vor der Fälligkeit gibt es Erinnerungen.
Aufgehobene Richtlinien sind archiviert und lassen sich für vergangene Audits weiterhin vorlegen.