
Maurice Müller
Senior Content Manager
Maurice Müller è giornalista e content strategist, con esperienza nei media cartacei e digitali. In Formalize traduce temi complessi di conformità e normativa in contenuti chiari e pratici per i professionisti di compliance, rischio e sicurezza in tutta Europa.
Punti chiave:
Di solito i revisori chiedono più della sola policy: quale versione era in vigore, chi l’ha approvata e chi l’ha letta.
I framework si aspettano sempre più spesso delle prove. Il controllo 5.1 dell’Allegato A della ISO 27001, per esempio, prevede che le policy siano approvate dalla direzione, comunicate al personale interessato che ne prende visione e riviste a intervalli pianificati.
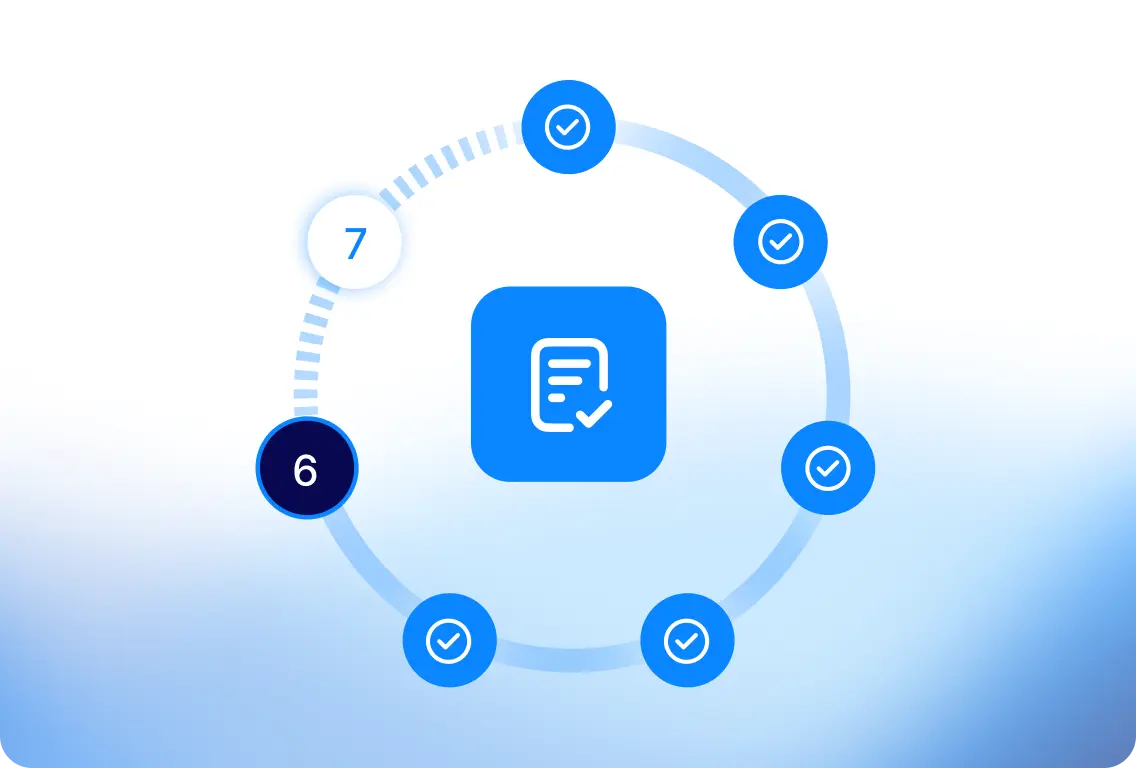
Il ciclo di vita si articola in sette fasi: individuare l’esigenza e il responsabile, redigere, rivedere, approvare, pubblicare, monitorare la presa visione, rivedere o ritirare.
Un buon processo poggia su cinque elementi: responsabilità, coerenza, controllo, comunicazione e revisione basata su evidenze.
Il software diventa utile quando policy, responsabili e scadenze di revisione superano ciò che si può gestire con fogli di calcolo ed email, soprattutto se le policy devono essere collegate a controlli e rischi.
Un revisore chiede la policy di controllo degli accessi. Non solo il documento, ma anche la versione in vigore lo scorso marzo, la registrazione di chi l’ha approvata e la prova che le persone interessate l’abbiano davvero letta. Il team trova tre versioni in una cartella condivisa, un’approvazione sepolta in una catena di email e un elenco di prese visione in un foglio di calcolo che non viene aggiornato dall’ultima ondata di nuove assunzioni.
La policy in sé può essere del tutto valida. Quello che manca è la gestione che la circonda: una versione corrente chiara, un’approvazione registrata e la prova che le persone giuste siano state raggiunte. È questo il vuoto che la gestione delle policy colma.
Che cos’è la gestione delle policy?
Una policy definisce ciò che un’organizzazione si aspetta: come vengono concessi gli accessi ai sistemi, come vengono trattati i dati personali, come i dipendenti devono segnalare eventuali dubbi. Scriverla è un singolo momento. Gestirla è tutto ciò che segue, per tutto il tempo in cui la policy resta in vigore.
Significa assicurarsi che ogni policy sia approvata da chi ha l’autorità per farlo, raggiunga le persone a cui si applica, resti allineata ai rischi e ai requisiti che la motivano e venga aggiornata o ritirata quando questi cambiano. In pratica, un’organizzazione che dispone di una gestione delle policy efficace sa rispondere in qualsiasi momento a tre domande su qualsiasi policy: qual è la versione corrente, chi ne è responsabile e quando è prevista la prossima revisione.
Una nota sui termini: “gestione delle policy” si usa anche in altri contesti, ad esempio per l’amministrazione dei contratti assicurativi o per la gestione dei set di regole dei firewall nella sicurezza di rete. Questo articolo tratta delle policy interne che regolano il funzionamento di un’organizzazione, dalla sicurezza delle informazioni e la protezione dei dati ai codici di condotta.
Esempi di policy che le organizzazioni devono gestire
La maggior parte delle organizzazioni gestisce un insieme di policy di base. L’elenco esatto dipende dal settore e dai framework adottati, ma queste sono tra le più comuni:
Policy di sicurezza delle informazioni: definisce l’indirizzo generale per la protezione delle informazioni ed è la policy richiesta dal punto 5.2 della ISO 27001.
Policy di controllo degli accessi: definisce chi può accedere a quali sistemi e dati e come l’accesso viene concesso, riesaminato e revocato.
Policy di protezione dei dati e privacy: descrive come i dati personali vengono raccolti, utilizzati, conservati ed eliminati in conformità al GDPR.
Policy di risposta agli incidenti: stabilisce come gli incidenti vengono segnalati, valutati e inoltrati ai livelli superiori, comprese le scadenze di notifica previste dalla normativa.
Policy di utilizzo accettabile: spiega come i dipendenti possono usare dispositivi, sistemi e dati aziendali e che cosa non è consentito.
Policy di sicurezza dei fornitori: definisce i requisiti di sicurezza che fornitori e altre terze parti devono rispettare.
Perché una gestione efficace delle policy è importante
Una policy che nessuno riesce a trovare, o che contraddice un’altra policy, non guida nessuno. Una gestione efficace delle policy le trasforma in qualcosa su cui l’organizzazione può contare:
Responsabilità chiare. Ogni policy ha un responsabile e i dipendenti sanno che cosa ci si aspetta da loro.
Meno regole obsolete o in conflitto. Le revisioni periodiche individuano le policy non più in linea con il modo di lavorare dell’organizzazione, riducendo il rischio anziché crearlo.
Governance dimostrabile. Approvazioni, versioni e revisioni mostrano che le policy fanno parte di come l’organizzazione viene gestita, un principio cardine della GRC.
Dipendenti che hanno ricevuto le regole. Distribuzione e presa visione mostrano chi ha visto quale versione.
Evidenze su richiesta. Quando un revisore o un’autorità le chiede, la documentazione esiste già.
Quando la gestione delle policy si inceppa, le lacune emergono durante audit e incidenti. In un audit di certificazione ISO 27001, una policy priva di approvazione registrata o di evidenza della comunicazione può portare a una non conformità. Una policy di risposta agli incidenti che indica ancora un referente uscito dall’azienda rallenta la risposta. E una policy di accesso scritta prima del passaggio ai servizi cloud può lasciare scoperti rischi concreti, anche se il documento sembra completo.
Che cosa si aspettano i framework dalle policy
La maggior parte dei framework di conformità non si ferma a “avere una policy”. Descrivono come le policy devono essere gestite:
Framework | Che cosa si aspetta |
|---|---|
ISO 27001 | Il punto 5.2 richiede una policy di sicurezza delle informazioni documentata e comunicata all’interno dell’organizzazione. Il controllo 5.1 dell’Allegato A lo estende alle policy specifiche per argomento: definite, approvate dalla direzione, pubblicate, comunicate al personale e alle parti interessate pertinenti, che ne prendono visione, e riviste a intervalli pianificati e dopo modifiche significative. |
NIS2 | L’articolo 21 richiede che i soggetti essenziali e importanti adottino, tra le altre misure, policy in materia di analisi dei rischi e di sicurezza dei sistemi informatici. Ai sensi dell’articolo 20, i loro organi di gestione devono approvare tali misure di gestione dei rischi per la sicurezza informatica e sovrintendere alla loro attuazione. I dettagli dipendono dalla legge nazionale di ciascun Paese. |
DORA | Le entità finanziarie devono dotarsi di policy di sicurezza delle TIC nell’ambito di un framework documentato di gestione del rischio delle TIC. Ai sensi dell’articolo 6, tale framework deve essere riesaminato almeno una volta all’anno, o periodicamente per le microimprese, e dopo gravi incidenti connessi alle TIC. Le entità più piccole soggette al regime semplificato seguono regole meno stringenti. |
GDPR | L’articolo 24 impone ai titolari del trattamento di attuare policy adeguate in materia di protezione dei dati, laddove ciò sia proporzionato rispetto alle attività di trattamento. |
Il filo conduttore è che i framework cercano evidenza che le policy siano approvate, comunicate e mantenute aggiornate. Avere una policy archiviata è solo il punto di partenza.
Che cos’è il ciclo di vita della gestione delle policy?
Il ciclo di vita della gestione delle policy è la sequenza di fasi che ogni policy attraversa, dal momento in cui qualcuno ne riconosce la necessità fino al giorno in cui viene ritirata. Ecco come funziona, con una policy di controllo degli accessi come esempio guida.
1. Individuare l’esigenza e assegnare la responsabilità
Ogni policy dovrebbe esistere per un motivo: un obbligo normativo, un rischio, un impegno contrattuale o una decisione ricorrente che richiede una risposta coerente. Indica il requisito o il rischio a cui risponde e assegna un unico responsabile che ne risponda. Nel caso di una policy di controllo degli accessi, l’esigenza può derivare dalla ISO 27001 o dalla NIS2, e il responsabile è spesso il responsabile IT o della sicurezza delle informazioni.
2. Redigere la policy
Una buona bozza è precisa su ambito, responsabilità e requisiti: a chi si applica la policy, chi fa che cosa e che cosa ci si aspetta. Non deve descrivere ogni passaggio di ogni attività: a questo servono le procedure.
3. Rivedere la policy
Prima dell’approvazione, la bozza passa alle persone in grado di individuarne i problemi: esperti della materia, l’ufficio legale o la conformità quando la policy ha implicazioni normative, e i team che dovranno rispettarla. Per la policy di controllo degli accessi, ad esempio, l’IT operations potrebbe far notare che una regola non può essere applicata sui sistemi legacy.
4. Approvare la policy
L’approvazione deve arrivare da una persona con l’autorità definita per darla, e va registrata: chi ha approvato quale versione e quando. Per le policy di sicurezza delle informazioni si tratta, di norma, della direzione, come previsto dai framework citati sopra.
5. Pubblicare e distribuire la policy
La versione approvata deve essere facile da trovare per tutti i destinatari e deve essere chiaro che è quella in vigore. Le copie obsolete salvate in locale o inoltrate via email sono tra le fonti più comuni di confusione.
6. Monitorare la presa visione e l’attuazione
Pubblicare una policy dimostra che era disponibile. La presa visione dimostra che le persone interessate l’hanno ricevuta e hanno confermato di averla letta. La differenza è importante: la ISO 27001 prevede esplicitamente la presa visione da parte del personale interessato. L’attuazione fa un passo in più e di solito si dimostra attraverso i controlli, la formazione e le verifiche che mettono in pratica la policy.
7. Rivedere, aggiornare e ritirare le policy
Le policy richiedono revisioni programmate, e revisioni straordinarie quando qualcosa cambia: una nuova normativa, una riorganizzazione, un nuovo sistema o un incidente. Ogni aggiornamento genera una nuova versione, con lo storico di che cosa è cambiato e perché. Quando una policy non è più necessaria, va ritirata formalmente e archiviata, così da poterla produrre negli audit che riguardano il periodo in cui era in vigore.
Scopri come funzionerebbero le tue policy in Formalize
Porta una delle tue policy attuali e il relativo storico delle approvazioni, comunque siano archiviati oggi. Ti mostreremo come appare tutto quando responsabilità, approvazioni, versioni e prese visione sono riunite in un unico posto.
Che cosa rende valido un processo di gestione delle policy?
Il ciclo di vita descrive le fasi. Cinque qualità determinano se quelle fasi reggono nel tempo:
Responsabilità: ogni policy ha un unico responsabile, e questa responsabilità segue il ruolo quando le persone cambiano mansione.
Coerenza: le policy seguono una struttura comune, usano gli stessi termini e non si contraddicono.
Controllo: approvazioni, versioni e modifiche sono tracciabili, così da poter dimostrare che cosa era in vigore e quando.
Comunicazione: i dipendenti interessati da una policy possono accedervi, sanno che esiste e vengono informati quando cambia.
Revisione ed evidenze: le policy restano aggiornate e l’organizzazione è in grado di dimostrare ogni fase del ciclo di vita senza doverla ricostruire a posteriori.
Che cos’è il software per la gestione delle policy?
Il software per la gestione delle policy è un sistema che centralizza le policy insieme a responsabili, approvazioni, versioni, date di revisione e prese visione. Sostituisce la combinazione di cartelle condivise, fogli di calcolo ed email di promemoria da cui la maggior parte delle organizzazioni parte.
Di solito diventa necessario quando si verifica una o più di queste condizioni:
Il numero di policy e di responsabili cresce oltre ciò che una sola persona riesce a tenere sotto controllo.
I framework richiedono evidenze, come approvazioni e prese visione per un audit di certificazione ISO 27001.
Le revisioni slittano continuamente, perché nessuno riceve un promemoria finché non lo chiede il revisore.
Le policy devono collegarsi al resto delle attività di conformità, come i controlli che le attuano e i rischi che affrontano.
Quest’ultimo punto è ciò che distingue maggiormente il software per la gestione delle policy da un semplice archivio di documenti. Una policy collegata ai propri controlli e rischi mostra sia ciò che l’organizzazione si aspetta sia il modo in cui quelle aspettative vengono attuate giorno per giorno. Per la categoria più ampia, consulta la nostra guida al software per la gestione della conformità.
Funzionalità chiave da cercare in un software per la gestione delle policy
Quando si confrontano gli strumenti, conviene guardare oltre l’archiviazione dei documenti. Queste funzionalità determinano se il software supporta l’intero ciclo di vita:
Funzionalità | Perché è importante |
|---|---|
Controllo delle versioni e storico | Mostra quale versione era in vigore in un dato momento e che cosa è cambiato tra una versione e l’altra. |
Flussi di lavoro di approvazione | Indirizza ogni bozza al giusto approvatore e registra chi ha approvato quale versione e quando. |
Distribuzione e monitoraggio della presa visione | Invia le policy ai gruppi di dipendenti corretti e mostra chi ha confermato di averle lette. |
Pianificazione delle revisioni e promemoria | Segnala le policy in scadenza di revisione prima che diventino obsolete. |
Modelli e struttura standard | Mantiene le policy coerenti, rendendole più semplici da scrivere, rivedere e confrontare. |
Collegamenti a controlli, rischi e framework | Mostra come ogni policy viene messa in pratica e quali requisiti copre. |
Audit trail e reporting | Produce evidenze per i revisori senza doverle ricostruire da email e fogli di calcolo. |
Come Formalize supporta la gestione delle policy
Formalize riunisce in un unico posto il ciclo di vita di ogni policy:
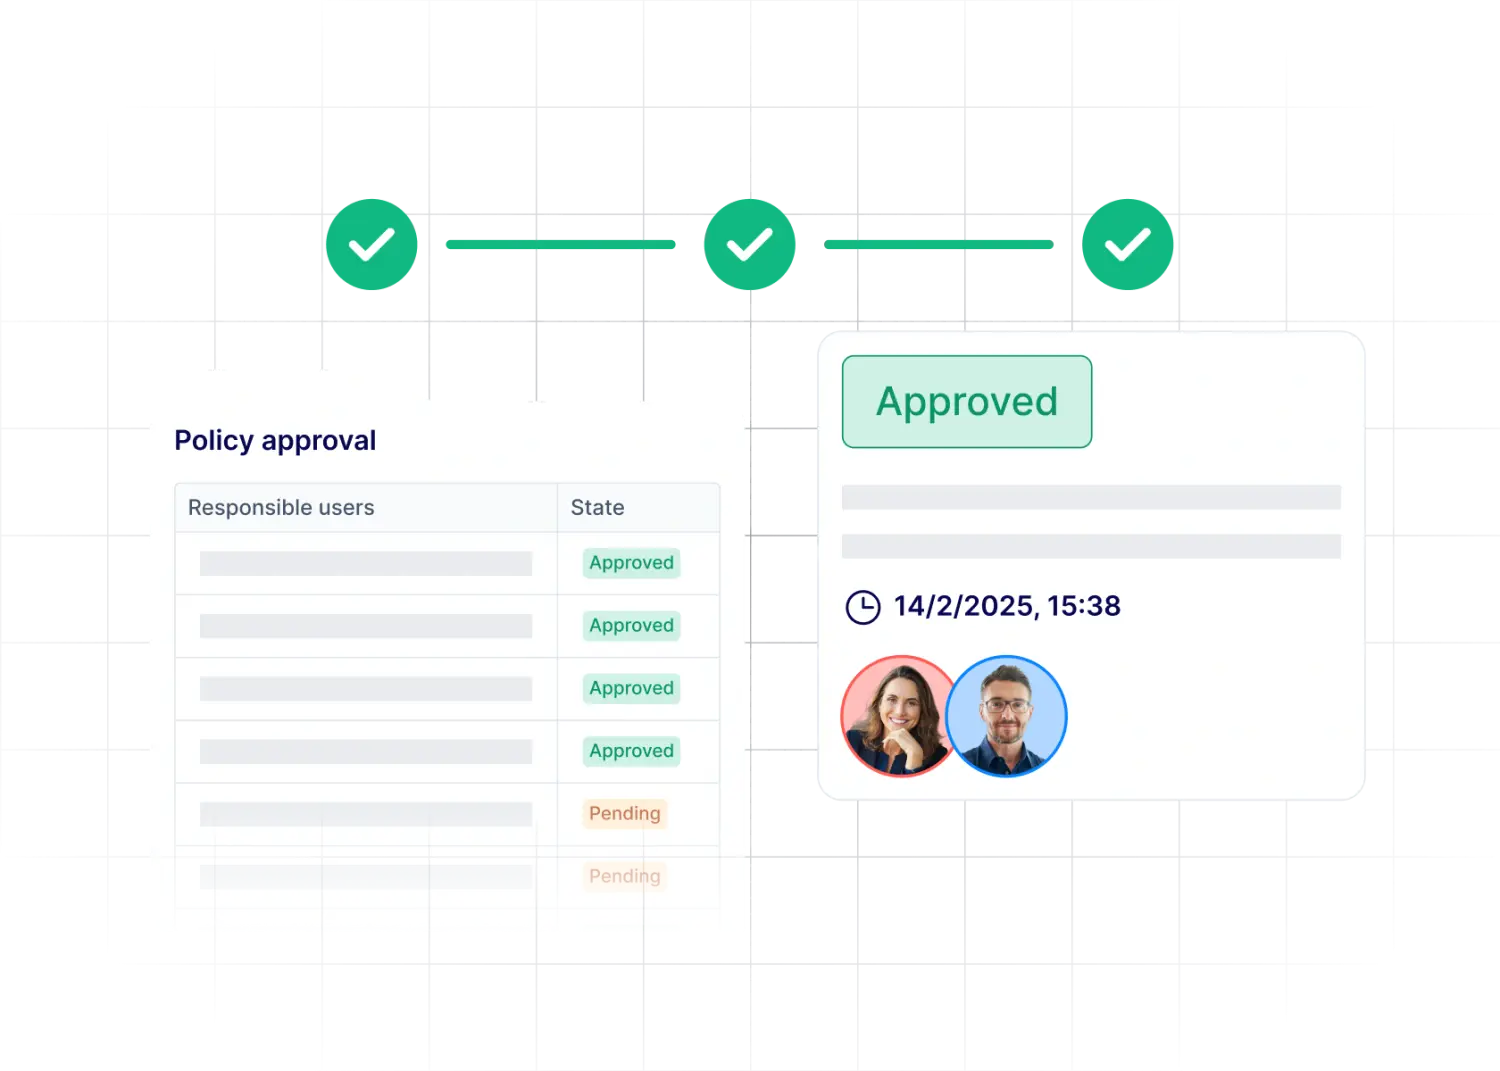
Responsabili, approvazioni e storico delle versioni per ogni policy, così che l’approvazione alla base di ciascuna versione sia sempre registrata.
Distribuzione ai gruppi di dipendenti corretti, con monitoraggio dell’accettazione come evidenza che le policy sono state ricevute e prese in visione.
Promemoria per le revisioni e per i task aperti, perché le policy non diventino obsolete senza che nessuno se ne accorga.
Policy collegate a controlli e task, accanto alle attività di gestione di rischi, incidenti e conformità nello stesso sistema.
Lista di controllo per la gestione delle policy
Questa lista permette di verificare a che punto si trova il processo attuale:
Ogni policy ha un responsabile designato, e la responsabilità segue il ruolo.
Ogni policy è collegata al requisito o al rischio a cui risponde.
Le policy seguono una struttura standardizzata e usano termini coerenti.
Le responsabilità di approvazione sono definite con chiarezza per ogni tipo di policy.
Ogni approvazione è registrata con approvatore, versione e data.
Viene pubblicata solo la versione in vigore, in una posizione accessibile a tutti i dipendenti.
La presa visione è monitorata per ogni gruppo di dipendenti a cui si applica una policy.
Ogni policy ha una data di prossima revisione, con promemoria prima della scadenza.
Le policy ritirate sono archiviate e possono ancora essere prodotte per gli audit relativi a periodi passati.