
Maurice Müller
Gestionnaire senior de contenu
Maurice Müller est un journaliste et stratège de contenu chevronné, fort d'une expérience variée dans les médias imprimés et numériques. Chez Formalize, il traduit des sujets complexes de conformité et de réglementation en contenus clairs et pratiques pour les professionnels de la conformité, du risque et de la sécurité à travers l'Europe.
Points clés:
Les auditeurs demandent généralement plus que la politique elle-même: quelle version s'appliquait, qui l'a approuvée et qui en a pris connaissance.
Les cadres de référence exigent de plus en plus des preuves. Le contrôle 5.1 de l'Annexe A d'ISO 27001, par exemple, exige que les politiques soient approuvées par la direction, communiquées au personnel concerné avec attestation de lecture, et révisées à des intervalles planifiés.
Le cycle de vie se déroule en sept étapes: identifier le besoin et le responsable, rédiger, réviser, approuver, publier, suivre les attestations de lecture, puis réviser ou retirer.
Un bon processus repose sur cinq piliers: la responsabilité, la cohérence, le contrôle, la communication et la révision appuyée par des preuves.
Un logiciel devient utile dès que la gestion des politiques, des responsables et des dates de révision dépasse les capacités des feuilles de calcul et des e-mails, en particulier lorsque les politiques doivent être reliées aux contrôles et aux risques.
Un auditeur vous demande votre politique de contrôle d'accès. Pas seulement le document, mais la version qui s'appliquait en mars dernier, la preuve de son approbation et l'attestation que les personnes concernées l'ont effectivement lue. L'équipe retrouve trois versions dans un dossier partagé, une approbation enfouie dans un fil d'e-mails et une liste de confirmation de lecture dans une feuille de calcul qui n'a pas été mise à jour depuis avant la dernière vague de recrutements.
La politique elle-même est peut-être parfaitement valable. Ce qui manque, c'est la gestion qui l'entoure: une version actuelle claire, une approbation consignée et la preuve que les bonnes personnes ont été atteintes. C'est précisément cette lacune que la gestion des politiques vient combler.
Qu'est-ce que la gestion des politiques ?
Une politique énonce ce qu'une organisation attend: comment l'accès aux systèmes est accordé, comment les données personnelles sont traitées, comment les employés doivent signaler leurs préoccupations. La rédiger n'est qu'une étape ponctuelle. La gérer englobe tout ce qui suit, aussi longtemps que la politique reste en vigueur.
Cela signifie veiller à ce que chaque politique soit approuvée par une personne disposant de l'autorité requise, qu'elle parvienne aux personnes auxquelles elle s'applique, qu'elle reste alignée sur les risques et exigences sous-jacents, et qu'elle soit mise à jour ou retirée lorsque ceux-ci évoluent. En pratique, une organisation dotée d'une gestion des politiques efficace peut répondre à trois questions sur n'importe quelle politique à tout moment: quelle version est en vigueur, qui en est le responsable et quand doit avoir lieu sa révision.
Remarque sur la terminologie: l'expression « gestion des politiques » est également utilisée dans d'autres contextes, par exemple pour l'administration de contrats d'assurance ou pour la gestion des jeux de règles de pare-feu en sécurité réseau. Cet article traite des politiques internes qui régissent le fonctionnement d'une organisation, de la sécurité de l'information et de la protection des données aux codes de conduite.
Exemples de politiques que les organisations doivent gérer
La plupart des organisations gèrent un ensemble fondamental de politiques. La liste exacte dépend de leur secteur d'activité et des cadres de référence qu'elles suivent, mais voici les plus courantes:
Politique de sécurité de l'information: fixe l'orientation générale en matière de protection de l'information; c'est la politique requise par la clause 5.2 de la norme ISO 27001.
Politique de contrôle d'accès: définit qui accède à quels systèmes et données, ainsi que les modalités d'attribution, de révision et de révocation des accès.
Politique de protection des données et de confidentialité: décrit la manière dont les données personnelles sont collectées, utilisées, stockées et supprimées conformément au RGPD.
Politique de gestion des incidents: établit la procédure de signalement, d'évaluation et d'escalade des incidents, y compris les délais de notification réglementaires.
Politique d'utilisation acceptable: explique comment les employés peuvent utiliser les équipements, systèmes et données de l'entreprise, et ce qui est interdit.
Politique de sécurité des fournisseurs: définit les exigences de sécurité que doivent respecter les prestataires et autres tierces parties.
Pourquoi une gestion efficace des politiques est-elle importante ?
Une politique que personne ne peut trouver, ou qui contredit une autre politique, ne guide personne. Une gestion efficace des politiques transforme ces documents en repères fiables pour l'organisation:
Des responsabilités claires. Chaque politique a un responsable, et les employés savent ce que l'on attend d'eux.
Moins de règles obsolètes ou contradictoires. Les révisions régulières permettent de détecter les politiques qui ne correspondent plus au fonctionnement de l'organisation, ce qui réduit le risque au lieu d'en créer.
Une gouvernance démontrable. Les approbations, les versions et les révisions prouvent que les politiques font partie intégrante de la gestion de l'entreprise, un principe fondamental du GRC.
Des employés sensibilisés aux règles. La diffusion et les attestations de lecture permettent de savoir qui a pris connaissance de quelle version.
Des preuves sur demande. Lorsqu'un auditeur ou un régulateur formule une demande, le registre existe déjà.
Lorsque la gestion des politiques fait défaut, les lacunes apparaissent lors des audits et des incidents. Dans le cadre d'un audit de certification ISO 27001, une politique sans approbation consignée ou sans preuve de communication peut entraîner une non-conformité. Une politique de gestion des incidents qui mentionne encore un contact ayant quitté l'entreprise ralentit la réaction face à l'incident. Enfin, une politique d'accès rédigée avant le passage au cloud peut laisser de vrais risques non couverts, même si le document paraît complet à première vue.
Ce que les cadres de référence attendent des politiques
La plupart des cadres de conformité ne se contentent pas d'exiger « d'avoir une politique ». Ils décrivent la manière dont les politiques doivent être gérées:
Framework | Ce qu'il exige |
|---|---|
ISO 27001 | La clause 5.2 exige une politique de sécurité de l'information documentée et communiquée au sein de l'organisation. Le contrôle 5.1 de l'Annexe A étend cela aux politiques thématiques: définies, approuvées par la direction, publiées, communiquées au personnel concerné et aux parties prenantes avec attestation de lecture, et révisées à des intervalles planifiés ou après des changements significatifs. |
NIS2 | L'article 21 exige que les entités essentielles et importantes disposent de politiques sur l'analyse des risques et la sécurité des systèmes d'information, entre autres mesures. En vertu de l'article 20, leurs organes de direction doivent approuver ces mesures de gestion des risques de cybersécurité et en superviser la mise en œuvre. Les détails dépendent de la législation nationale de chaque pays. |
DORA | Les entités financières doivent disposer de politiques de sécurité TIC dans le cadre d'un cadre de gestion des risques TIC documenté. En vertu de l'article 6, ce cadre doit être révisé au moins une fois par an (ou périodiquement pour les micro-entreprises) ainsi qu'après des incidents majeurs liés aux TIC. Les entités plus petites soumises au régime simplifié suivent des règles plus souples. |
RGPD | L'article 24 exige des responsables du traitement qu'ils mettent en œuvre des politiques appropriées de protection des données lorsque cela est proportionné à leurs activités de traitement. |
Le fil conducteur: les cadres de référence cherchent des preuves que les politiques sont approuvées, communiquées et tenues à jour. Avoir une politique dans un dossier n'est que le point de départ.
Qu'est-ce que le cycle de vie de la gestion des politiques ?
Le cycle de vie de la gestion des politiques est la séquence par laquelle passe chaque politique, du moment où un besoin est identifié jusqu'au jour de son retrait. Voici son fonctionnement, avec la politique de contrôle d'accès comme exemple fil conducteur.
1. Identifier le besoin et attribuer la responsabilité
Chaque politique doit exister pour une raison précise: une exigence réglementaire, un risque, une obligation contractuelle ou une décision récurrente nécessitant une réponse homogène. Identifiez l'exigence ou le risque auquel elle répond et désignez un responsable unique qui en est garant. Pour une politique de contrôle d'accès, le besoin peut découler de la norme ISO 27001 ou de la directive NIS2, et le responsable est souvent le directeur des systèmes d'information ou le responsable de la sécurité des systèmes d'information (RSSI).
2. Rédiger la politique
Un bon projet de politique précise clairement le périmètre, les responsabilités et les exigences: à qui s'applique la politique, qui fait quoi et ce qui est attendu. Il n'est pas nécessaire de décrire chaque étape de chaque tâche: c'est le rôle des procédures.
3. Réviser la politique
Avant approbation, le projet de texte est transmis aux personnes en mesure d'identifier d'éventuels problèmes: les experts métiers, le service juridique ou la conformité lorsque la politique présente des enjeux réglementaires, ainsi que les équipes qui devront la mettre en œuvre. Concernant la politique de contrôle d'accès, l'équipe d'exploitation informatique pourrait par exemple faire remarquer qu'une règle ne peut pas être appliquée sur les systèmes existants (legacy).
4. Approuver la politique
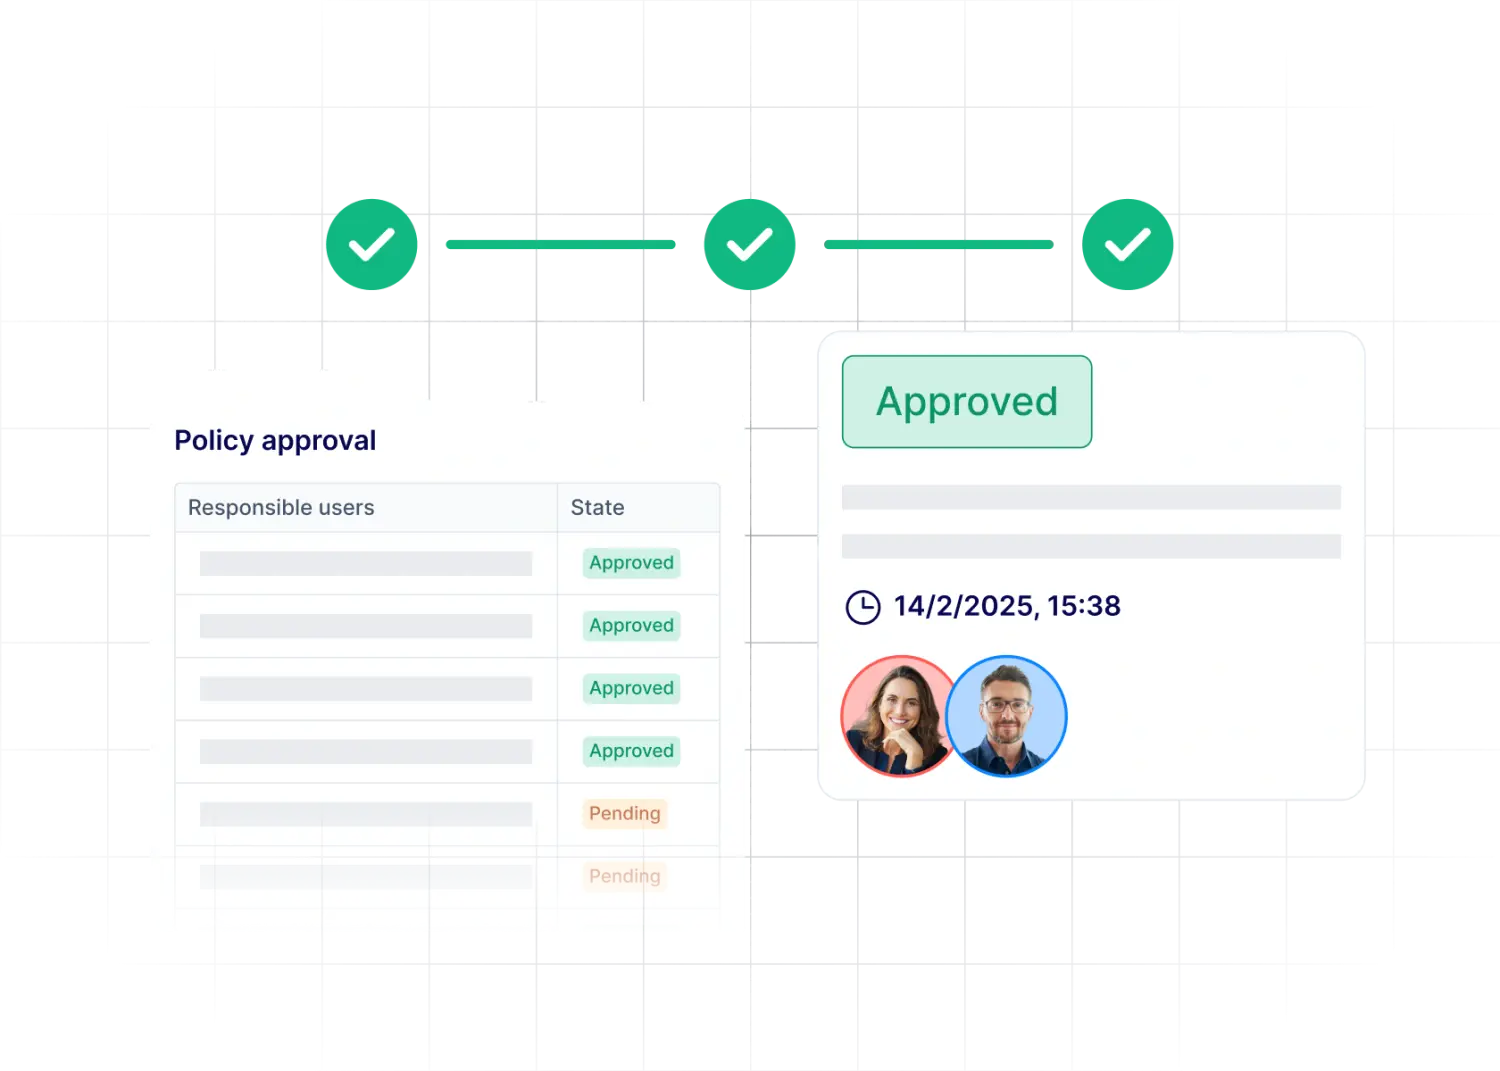
L'approbation doit émaner d'une personne disposant de l'autorité requise, et l'acte d'approbation lui-même doit être consigné: qui a approuvé quelle version, et à quelle date. Pour les politiques de sécurité de l'information, cela relève généralement de la direction, conformément aux exigences des cadres de référence mentionnés ci-dessus.
5. Publier et diffuser la politique
La version approuvée doit être facilement accessible à toutes les personnes concernées, et son statut de version en vigueur doit être explicite. Les copies obsolètes enregistrées localement ou transférées par e-mail constituent l'une des sources de confusion les plus fréquentes.
6. Suivre l'attestation de lecture et la mise en œuvre
La publication d'une politique prouve qu'elle était disponible. L'attestation de lecture démontre que les personnes concernées l'ont reçue et ont confirmé en avoir pris connaissance. Cette nuance a son importance: la norme ISO 27001 exige explicitement une attestation de lecture par le personnel concerné. La mise en œuvre va encore plus loin et se traduit généralement par les contrôles, les formations et les vérifications qui concrétisent la politique sur le terrain.
7. Réviser, mettre à jour et retirer les politiques
Les politiques nécessitent des révisions planifiées, ainsi que des révisions ponctuelles en cas de changement: nouvelle réglementation, réorganisation, nouveau système ou incident. Chaque mise à jour génère une nouvelle version, accompagnée de l'historique des modifications et de leurs motifs. Lorsqu'une politique n'est plus nécessaire, elle doit être formellement retirée et archivée, de manière à pouvoir être présentée lors des audits portant sur la période durant laquelle elle était en vigueur.
Découvrez comment vos politiques seraient gérées dans Formalize
Apportez l'une de vos politiques actuelles et son historique d'approbation, quelle que soit la façon dont ils sont stockés aujourd'hui. Nous vous montrerons à quoi cela ressemble lorsque la responsabilité, les approbations, les versions et les attestations de lecture sont centralisées au même endroit.
Qu'est-ce qui caractérise un bon processus de gestion des politiques ?
Le cycle de vie décrit les étapes. Cinq qualités déterminent si ces étapes résistent à l'épreuve du temps:
La responsabilité: chaque politique a un responsable unique engagé, et cette responsabilité est transférée avec le poste en cas de changement d'équipe.
La cohérence: les politiques suivent une structure commune, utilisent la même terminologie et ne se contredisent pas.
Le contrôle: les approbations, les versions et les modifications sont traçables, ce qui permet de prouver ce qui s'appliquait et à quel moment.
La communication: les employés concernés par une politique peuvent y accéder, savent qu'elle existe et sont informés lorsqu'elle évolue.
La révision et les preuves: les politiques restent à jour, et l'organisation peut faire la preuve de chaque étape du cycle de vie sans devoir la reconstituer après coup.
Qu'est-ce qu'un logiciel de gestion des politiques ?
Un logiciel de gestion des politiques est un système permettant de centraliser l'ensemble des politiques ainsi que leurs responsables, leurs approbations, leurs versions, leurs dates de révision et leurs attestations de lecture. Il remplace l'association de dossiers partagés, de feuilles de calcul et d'e-mails de relance par laquelle la plupart des organisations commencent.
Les organisations en ressentent généralement le besoin lorsque l'une ou plusieurs de ces situations se présentent:
Le nombre de politiques et de responsables dépasse ce qu'une seule personne peut suivre.
Les cadres de référence exigent des preuves, telles que des approbations et des attestations de lecture pour un audit de certification ISO 27001.
Les révisions prennent constamment du retard, parce que personne n'est relancé avant que l'auditeur ne pose la question.
Les politiques doivent être reliées au reste des travaux de conformité, notamment aux contrôles qui les mettent en œuvre et aux risques qu'elles traitent.
Ce dernier point constitue la différence majeure entre un logiciel de gestion des politiques et une simple gestion documentaire. Une politique liée à ses contrôles et à ses risques montre à la fois ce que l'organisation exige et la manière dont cette exigence est appliquée au quotidien. Pour en savoir plus sur ce domaine plus large, consultez notre guide sur les logiciels de gestion de la conformité.
Les fonctionnalités clés à rechercher dans un logiciel de gestion des politiques
Lorsque vous comparez des outils, ne vous arrêtez pas au simple stockage de documents. Ce sont ces fonctionnalités qui déterminent si le logiciel prend en charge l'ensemble du cycle de vie:
Fonctionnalité | Pourquoi c'est important |
|---|---|
Contrôle des versions et historique | Montre quelle version s'appliquait à n'importe quel moment donné et ce qui a changé d'une version à l'autre. |
Flux de travail d'approbation | Achemine chaque projet vers le bon approbateur et enregistre qui a approuvé quelle version, et à quelle date. |
Suivi de la diffusion et des attestations de lecture | Envoie les politiques aux bons groupes d'employés et indique qui a confirmé en avoir pris connaissance. |
Planification des révisions et rappels | Signale les politiques arrivant à échéance avant qu'elles ne deviennent obsolètes. |
Modèles et structure standardisée | Maintient la cohérence entre les politiques pour faciliter leur rédaction, leur révision et leur comparaison. |
Liens vers les contrôles, les risques et les cadres de référence | Montre comment chaque politique est mise en pratique et à quelles exigences elle répond. |
Piste d'audit et rapports | Produit des preuves pour les auditeurs sans devoir les reconstituer à partir d'e-mails et de feuilles de calcul. |
Comment Formalize prend en charge la gestion des politiques
Formalize centralise le cycle de vie de chaque politique au même endroit:
Responsables, approbations et historique des versions pour chaque politique, afin que l'approbation associée à chaque version soit dûment consignée.
Diffusion auprès des groupes d'employés concernés, avec suivi des acceptations pour prouver que les politiques ont été reçues et que les attestations de lecture ont été obtenues.
Rappels pour les révisions et les tâches en attente, évitant ainsi que les politiques ne deviennent obsolètes sans que personne ne s'en aperçoive.
Politiques reliées aux contrôles et aux tâches, en parallèle de vos activités de gestion des risques, des incidents et de la conformité au sein d'un même système.
Check-list de gestion des politiques
Utilisez cette liste pour évaluer le niveau de maturité de votre processus actuel:
Chaque politique a un responsable désigné, et cette responsabilité est transférée lors d'un changement de poste.
Chaque politique est reliée à l'exigence ou au risque auquel elle répond.
Les politiques suivent une structure standardisée et utilisent une terminologie cohérente.
Les responsabilités en matière d'approbation sont clairement définies pour chaque type de politique.
Chaque approbation est consignée avec le nom de l'approbateur, la version et la date.
Seule la version en vigueur est publiée, dans un endroit accessible à l'ensemble des employés.
L'attestation de lecture est suivie pour chaque groupe d'employés auquel s'applique la politique.
Chaque politique dispose d'une date de prochaine révision, assortie de rappels avant son échéance.
Les politiques retirées sont archivées et peuvent toujours être présentées lors d'audits portant sur des périodes passées.