
Maurice Müller
Senior Content Manager
Maurice Müller ist Journalist und Content-Stratege mit Erfahrung im Print- und Digitalbereich. Bei Formalize verwandelt er komplexe Compliance- und Regulierungsthemen in klare, praxisnahe Inhalte für Compliance-, Risiko- und Sicherheitsexperten in ganz Europa.
Das Wichtigste in Kürze:
DORA verpflichtet Finanzunternehmen. Jeder Vertrag, den sie mit einem IKT-Dienstleister schließen, muss aber die Klauseln aus Artikel 30 enthalten.
Finanzunternehmen dürfen nur mit IKT-Drittdienstleistern arbeiten, die angemessene Standards für Informationssicherheit einhalten. Ihre Sicherheitsnachweise entscheiden also mit, ob Sie einen Auftrag gewinnen oder behalten.
Ein DORA-Zertifikat für IKT-Dienstleister gibt es nicht. Fragt ein Kunde, ob Sie „DORA-konform“ sind, will er wissen, ob Sie seine Pflichten unterstützen und das belegen können.
Unterstützt Ihre Dienstleistung kritische oder wichtige Funktionen, kommen Auditrechte, getestete Notfallpläne, Resilienztests, Ausstiegsunterstützung und Regeln für Ihre eigenen Unterauftragnehmer hinzu.
Auf EU-Ebene werden 19 kritische Anbieter direkt beaufsichtigt. Wer nicht auf dieser Liste steht, bleibt trotzdem in der Pflicht, denn die vertraglichen Anforderungen gelten für jeden Dienstleister.
Wenn über DORA gesprochen wird, geht es meist um die Unternehmen, die die Verordnung ausdrücklich nennt: Banken, Versicherer, Wertpapierfirmen, Zahlungsinstitute und Vermögensverwalter. Die Software- und IT-Unternehmen dahinter bekamen deutlich weniger Aufmerksamkeit, obwohl sie einen großen Teil der Technologie betreiben, um die es bei DORA geht. Genau von diesen Unternehmen kommen heute viele der DORA-Fragen, die uns erreichen. Meist unterliegen sie DORA gar nicht selbst. Aber ein Kunde hat ihnen einen Vertragsnachtrag geschickt, einen Lieferantenfragebogen oder die Frage, wie sie ihn bei einem Ausstieg unterstützen würden. Und er erwartet Antworten, die er seiner Aufsicht vorlegen kann. Vieles davon können Dienstleister mit dem abdecken, was sie für ihre Informationssicherheit ohnehin schon tun.
Warum betrifft DORA IKT-Dienstleister, die nicht reguliert sind?
DORA, offiziell Verordnung (EU) 2022/2554, gilt seit dem 17. Januar 2025. Die Pflichten daraus treffen die Finanzunternehmen, die Artikel 2 aufzählt. Auch IKT-Drittdienstleister werden dort genannt. Direkt gelten für sie aber nur die Regeln zur Überwachung auf EU-Ebene, und die greifen erst, wenn die Europäischen Aufsichtsbehörden (ESA) einen Anbieter als kritisch einstufen. Alle anderen Dienstleister erreicht DORA über ihre Kunden, und zwar aus drei Gründen:
Die Verantwortung bleibt beim Kunden. Nach Art. 28 Abs. 1 Buchst. a bleiben Finanzunternehmen, die IKT-Dienstleistungen nutzen, „jederzeit in vollem Umfang“ für die Einhaltung von DORA verantwortlich. Ein Finanzunternehmen kann die Dienstleistung auslagern, die Verantwortung aber nicht. Dafür braucht es Ihre Unterstützung.
Vor dem Vertrag steht die Prüfung. Der Kunde muss Sie vor Vertragsschluss prüfen (Art. 28 Abs. 4) und darf nur mit IKT-Drittdienstleistern abschließen, „die angemessene Standards für Informationssicherheit einhalten“ (Art. 28 Abs. 5). Bei kritischen oder wichtigen Funktionen muss er zudem berücksichtigen, ob Sie die aktuellsten und höchsten Qualitätsstandards anwenden. Was er dabei prüft, legt die Delegierte Verordnung (EU) 2024/1773 fest: Ruf, Kompetenzen, Ressourcen, Sicherheitsstandards und Governance, den Einsatz von Unterauftragnehmern, eine mögliche Datenspeicherung oder -verarbeitung in Drittstaaten und Ihre Bereitschaft, Audits zuzulassen.
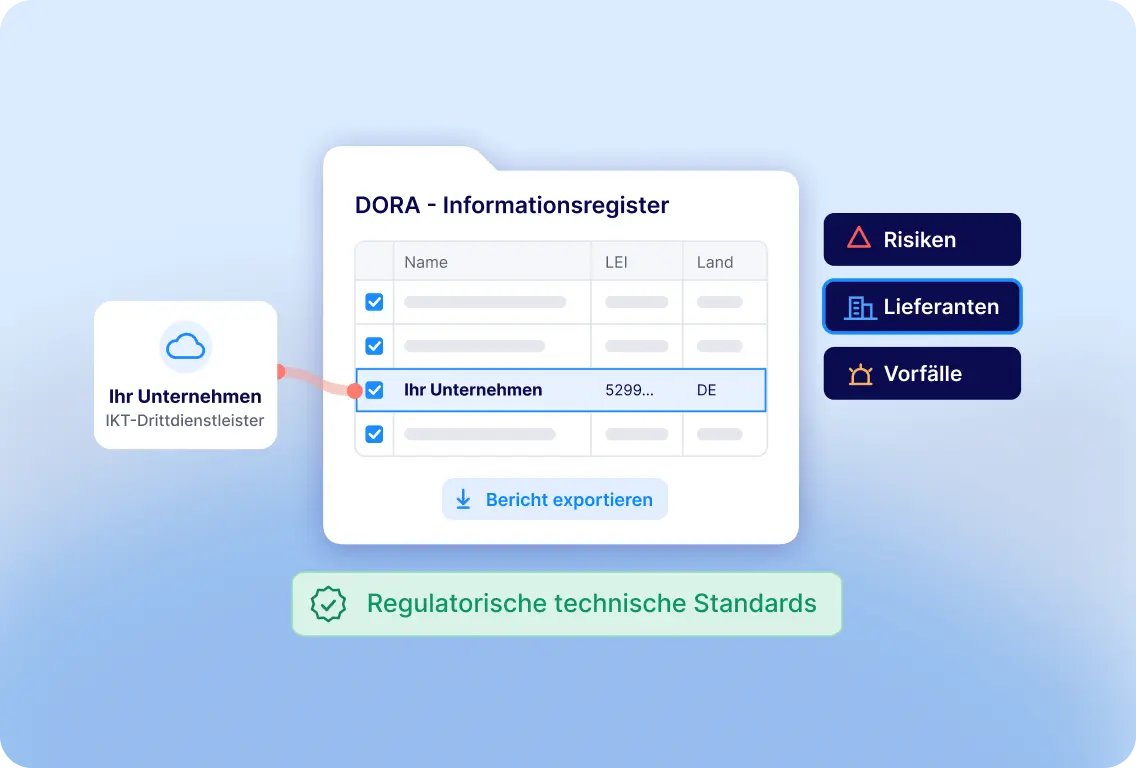
Ihre Daten landen bei der Aufsicht. Jeder Vertrag mit einem IKT-Dienstleister steht nach Art. 28 Abs. 3 im Informationsregister des Kunden, und die Aufsicht fordert das vollständige Register einmal im Jahr an.
Damit werden Sie Teil der Compliance Ihres Kunden. Können Sie diese Anforderungen nicht erfüllen, werden Sie für ihn zum Risiko: Er muss es bewerten, dokumentieren und sich im Zweifel von Ihnen trennen.
Was bedeutet „DORA-konform“ für einen IKT-Dienstleister?
Keine Behörde zertifiziert IKT-Dienstleister nach DORA, und es gibt keine offizielle Checkliste, mit der ein Dienstleister „DORA-konform“ wird. Wenn ein Kunde oder eine Ausschreibung den Begriff verwendet, sind meist vier Dinge gemeint:
Vertrag: Sie akzeptieren die Klauseln, die Artikel 30 vorschreibt, oder bieten einen eigenen Nachtrag an, der sie abdeckt.
Sicherheitsnachweise: Sie können angemessene Standards für Informationssicherheit belegen. Einen bestimmten Standard schreibt DORA nicht vor. Die Delegierte Verordnung 2024/1773 nennt stattdessen die Nachweise, auf die sich Kunden stützen können: eigene Audits, unabhängige Prüfberichte, Berichte Ihrer internen Revision und geeignete Zertifizierungen durch Dritte. Ein gängiger Weg ist ein Zertifikat nach ISO 27001, manchmal ergänzt um einen unabhängigen Prüfbericht.
Operative Unterstützung: Sie helfen bei Vorfällen, pflegen und testen Notfallpläne, nehmen an Resilienztests teil und unterstützen einen geordneten Ausstieg.
Transparenz: Sie können Ihren Kunden sagen, wer Ihre Unterauftragnehmer sind, wo die Kundendaten liegen und wie Sie im Register zu identifizieren sind.
Welche Vertragsklauseln werden Finanzkunden verlangen?
Artikel 30 legt fest, was jeder Vertrag zwischen einem Finanzunternehmen und einem IKT-Dienstleister mindestens enthalten muss. Rechte und Pflichten stehen schriftlich in einem einzigen Dokument, das auch die Service Level Agreements (SLAs) umfasst. Für alle IKT-Dienstleistungen gelten diese Klauseln (Art. 30 Abs. 2):
Klausel | Was Sie bereithalten sollten |
|---|---|
Klare Beschreibung aller Dienstleistungen, auch ob und unter welchen Bedingungen Unteraufträge erlaubt sind | Leistungsbeschreibungen und eine aktuelle Liste Ihrer Unterauftragnehmer |
Orte, an denen Sie Dienstleistungen erbringen und Daten verarbeiten, und eine Vorankündigung bei Änderungen | Eine Übersicht der Datenstandorte je Dienstleistung |
Schutz von Verfügbarkeit, Authentizität, Integrität und Vertraulichkeit der Daten | Sicherheitsrichtlinien und die technischen Maßnahmen dahinter |
Zugang zu Daten, Wiederherstellung und Rückgabe bei Insolvenz, Abwicklung, Einstellung des Geschäfts oder Vertragsende | Exportformate und ein Verfahren für die Datenrückgabe |
Beschreibung der Service Levels, einschließlich späterer Anpassungen | SLAs mit festgelegten Kennzahlen |
Unterstützung bei IKT-Vorfällen rund um die Dienstleistung, kostenlos oder zu vorab festgelegten Kosten | Einen Vorfallprozess mit Kundenbenachrichtigung und festen Preisen |
Uneingeschränkte Zusammenarbeit mit den zuständigen Behörden und Abwicklungsbehörden | Eine benannte Ansprechperson und einen Ablauf für Behördenanfragen |
Kündigungsrechte und Mindestkündigungsfristen | Kündigungsbedingungen, die Ihre Rechtsabteilung freigegeben hat |
Teilnahme an Sensibilisierungsprogrammen und Schulungen des Kunden zur digitalen operationalen Resilienz | Eine Möglichkeit, diese Schulungen Ihren Mitarbeitenden zuzuweisen und zu dokumentieren |
Unterstützt die Dienstleistung kritische oder wichtige Funktionen, kommen nach Art. 30 Abs. 3 sechs weitere Klauseln hinzu:
Klausel | Was Sie bereithalten sollten |
|---|---|
Vollständige Service Levels mit präzisen quantitativen und qualitativen Leistungszielen | Messbare SLAs und regelmäßige Berichte dazu |
Fristen und Berichtspflichten gegenüber dem Kunden, auch zu Entwicklungen, die die Dienstleistung wesentlich beeinträchtigen könnten | Einen Eskalationsweg zu jedem Kunden |
Umgesetzte und getestete Notfallpläne sowie angemessene IKT-Sicherheitsmaßnahmen, -tools und -leitlinien | Notfallpläne mit datierten Testergebnissen |
Teilnahme und volle Mitwirkung an den bedrohungsorientierten Penetrationstests (TLPT) des Kunden | Eine Ansprechperson für Tests und vereinbarte Testregeln |
Uneingeschränkte Zugangs-, Inspektions- und Auditrechte für den Kunden, einen von ihm beauftragten Dritten und die zuständige Behörde | Einen Auditprozess und alternative Nachweise für den Fall, dass Rechte anderer Kunden betroffen sind |
Ausstiegsstrategien mit einem verbindlichen, angemessenen Übergangszeitraum | Einen Ausstiegsplan für jede Dienstleistung |
Zwei Punkte verdienen besondere Aufmerksamkeit. Erstens laufen die Meldefristen Ihres Kunden ab dem Moment, in dem er von einem Vorfall erfährt und ihn als schwerwiegend einstuft. Rechnen Sie deshalb mit Klauseln, die eine schnelle Benachrichtigung verlangen und alle Angaben, die der Kunde für seine Meldungen braucht. Zweitens lohnt sich ein eigener DORA-Nachtrag, den Ihre Rechtsabteilung prüft und Klausel für Klausel auf Artikel 30 abstimmt. Dann verhandeln Sie von einem vollständigen Text aus, statt mit jedem Kunden eine andere Fassung abzugleichen.
Unterstützt Ihre Dienstleistung eine kritische oder wichtige Funktion?
Nach Art. 3 Nr. 22 ist eine Funktion kritisch oder wichtig, wenn ihr Ausfall die finanzielle Leistungsfähigkeit des Kunden, die Solidität oder Fortführung seiner Geschäfte oder die Einhaltung seiner regulatorischen Pflichten erheblich beeinträchtigen würde. Ob das zutrifft, entscheidet Ihr Kunde in seiner eigenen Bewertung. Davon hängt ab, wie viel er von Ihnen verlangt. Ein Kernbankensystem oder das Bestandsführungssystem eines Versicherers unterstützt in der Regel eine kritische Funktion, ein Tool zur Raumbuchung in der Regel nicht. Viele Dienstleistungen liegen dazwischen. Fragen Sie deshalb jeden Kunden, wie er Ihre Dienstleistung eingestuft hat.
Bereit für den nächsten DORA-Fragebogen?
Bringen Sie den Fragebogen oder DORA-Nachtrag eines Kunden mit. Wir zeigen Ihnen, wie Sie die Nachweise und Prozesse hinter Ihren Antworten in Formalize aufsetzen.

Ihre Unterauftragnehmer werden Teil der Kette Ihres Kunden
Seit dem 22. Juli 2025 regelt die Delegierte Verordnung (EU) 2025/532, was Finanzunternehmen prüfen müssen, wenn IKT-Dienstleistungen für kritische oder wichtige Funktionen an Unterauftragnehmer gehen. Für Sie als Dienstleister heißt das:
Der Kunde prüft, wie Sie Unterauftragnehmer steuern. Vor Vertragsschluss klärt er, ob Sie potenzielle Unterauftragnehmer sorgfältig auswählen, alle relevanten benennen und deren IKT-Risiken überwachen können. Auch die Standorte Ihrer Unterauftragnehmer fließen in seine Risikobewertung ein.
Der Vertrag legt die Bedingungen fest. Er nennt, welche Dienstleistungen Sie weitervergeben dürfen und unter welchen Bedingungen. Für die Leistungen Ihrer Unterauftragnehmer bleiben Sie verantwortlich, Sie überwachen sie und berichten dem Kunden darüber.
Die Rechte des Kunden gelten auch für Ihre Unterauftragnehmer. Diese müssen ihm und den zuständigen Behörden dieselben Zugangs-, Inspektions- und Auditrechte einräumen wie Sie. Ihre Verträge mit ihnen müssen außerdem Notfallpläne und Sicherheitsstandards regeln.
Wesentliche Änderungen brauchen die Freigabe des Kunden. Sie kündigen sie rechtzeitig an und setzen sie erst um, wenn der Kunde zugestimmt oder bis zum Fristende nicht widersprochen hat.
Verstöße können den Vertrag beenden. Der Kunde kann kündigen, wenn Sie eine Änderung trotz seines Widerspruchs oder ohne seine Zustimmung vor Fristende umsetzen oder eine Dienstleistung weitervergeben, die der Vertrag nicht ausdrücklich erlaubt.
In der Praxis heißt das: Führen Sie für jede Dienstleistung eine aktuelle Liste Ihrer Unterauftragnehmer mit Standort, etwa für Hosting, Support, Monitoring oder KI-Modelle. Und geben Sie die Anforderungen in Ihren eigenen Verträgen an sie weiter.
Welche Daten Ihre Kunden über Sie melden
Kunden erfassen Sie in ihrem Informationsregister nach den Vorlagen der Durchführungsverordnung (EU) 2024/2956, und die Aufsicht prüft jeden Eintrag anhand von Validierungsregeln. Rechnen Sie mit Fragen nach:
Ihrer Kennung: Nach Art. 3 Abs. 5 identifizieren Kunden Sie über eine gültige und aktive LEI (Legal Entity Identifier) oder Ihre EUID (European Unique Identifier), wenn vorhanden über beide. Unternehmen außerhalb von EU und EWR, auch aus der Schweiz, haben keine EUID und brauchen deshalb eine LEI.
Ihrer Unternehmensgruppe: Name der Gesellschaft, Land des Hauptsitzes und oberstes Mutterunternehmen.
Ihren Dienstleistungen und Daten: Art der IKT-Dienstleistung und Orte, an denen Daten gespeichert und verarbeitet werden.
Ihrer Lieferkette: Unterstützt Ihre Dienstleistung eine kritische oder wichtige Funktion, auch die relevanten Unterauftragnehmer in Ihrer Kette, identifiziert auf dieselbe Weise (Art. 3 Abs. 6).
Genau an diesen Angaben scheitern Register häufig. Beim Probelauf der ESA im Jahr 2024 bestanden nur 6,5 Prozent der Register alle Datenqualitätsprüfungen, und 86 Prozent der fehlgeschlagenen Prüfungen betrafen fehlende Pflichtangaben. Besonders oft leer blieben die Kennung des Dienstleisters, das Land seines Hauptsitzes und sein oberstes Mutterunternehmen. Ein kurzes Datenblatt mit diesen Angaben, das Sie aktuell halten und allen Kunden schicken, schließt diese Lücken direkt an der Quelle.
Die CTPP-Liste: Wer direkt beaufsichtigt wird
Am 18. November 2025 haben die ESA nach Artikel 31 erstmals kritische IKT-Drittdienstleister eingestuft, im Englischen Critical ICT Third-Party Providers (CTPP). Die Liste umfasst 19 Anbieter, vor allem große Cloud-, Rechenzentrums-, Telekommunikations- und IT-Konzerne, darunter Amazon Web Services, Microsoft, Google Cloud, SAP, Oracle, IBM und die Deutsche Telekom.
Kriterien: Nach Art. 31 Abs. 2 berücksichtigen die ESA, wie stark ein Ausfall des Anbieters den Finanzsektor treffen würde, wie systemrelevant seine Kunden sind, wie sehr sie von ihm abhängen und wie leicht er sich ersetzen ließe.
Datengrundlage: Die Bewertung stützt sich auf die Informationsregister, die Finanzunternehmen einreichen.
Überwachung: Für jeden CTPP ist eine federführende Überwachungsbehörde zuständig, also die EBA, die EIOPA oder die ESMA. Sie kann Informationen anfordern, Untersuchungen und Inspektionen durchführen und Empfehlungen aussprechen. Arbeitet ein CTPP nicht mit, kann sie tägliche Zwangsgelder von bis zu 1 Prozent seines durchschnittlichen weltweiten Tagesumsatzes verhängen, für höchstens sechs Monate (Art. 35).
Präsenz in der EU: Finanzunternehmen dürfen einen CTPP aus einem Drittstaat nur weiter nutzen, wenn er innerhalb von zwölf Monaten nach der Einstufung ein Tochterunternehmen in der EU gründet (Art. 31 Abs. 12).
Einstufung auf Antrag: Ein Anbieter, der nicht auf der Liste steht, kann seine Einstufung mit einem begründeten Antrag selbst beantragen. Entschieden wird innerhalb von sechs Monaten (Art. 31 Abs. 11).
Wer nicht auf der Liste steht, bleibt trotzdem in der Pflicht: Die oben beschriebenen vertraglichen Anforderungen gelten für jeden IKT-Dienstleister. Und für die Kunden ändert eine Einstufung nichts, denn Finanzunternehmen bleiben auch für ihre CTPP selbst verantwortlich. Die ESA aktualisieren die Liste jährlich, es können also weitere Anbieter hinzukommen.
Prüfen Sie, ob NIS-2 direkt für Sie gilt
DORA ist nicht das einzige EU-Recht, das Sie im Blick haben sollten. NIS-2 kann unter anderem für Anbieter von Cloud-Computing-Diensten, Rechenzentrumsdiensten, verwalteten Diensten und verwalteten Sicherheitsdiensten direkt gelten, abhängig von Unternehmensgröße und nationalem Recht. In Deutschland gelten die NIS-2-Regeln im BSI-Gesetz (BSIG) seit dem 6. Dezember 2025, in Österreich das NISG 2026 seit dem 1. Oktober 2026. Für Finanzunternehmen hat DORA Vorrang vor NIS-2, für ihre Dienstleister aber nicht. Ein IKT-Dienstleister kann also direkt unter NIS-2 fallen und zugleich über seine Kunden von DORA betroffen sein. Beides lässt sich auf demselben ISMS aufbauen.
Der Einstieg: eine Checkliste für IKT-Dienstleister
Kunden erfassen: Welche Kunden sind Finanzunternehmen nach DORA, und welche Ihrer Dienstleistungen unterstützen deren kritische oder wichtige Funktionen?
DORA-Nachtrag entwerfen: Art. 30 Abs. 2 für alle Dienstleistungen, Art. 30 Abs. 3 für kritische, freigegeben von Ihrer Rechtsabteilung.
Sicherheitsnachweise sammeln: ISMS-Dokumentation, Zertifikate oder Prüfberichte, Zusammenfassungen von Penetrationstests und aktuelle Richtlinien.
Benachrichtigung bei Vorfällen festlegen: Wer entscheidet, was Kunden erhalten, über welchen Kanal und an welche Ansprechperson.
Notfall- und Wiederherstellungspläne testen: Pläne durchspielen und die datierten Ergebnisse aufbewahren.
Unterauftragsvergabe dokumentieren: Unterauftragnehmer und Standorte je Dienstleistung, weitergegebene Vertragsklauseln und ein Ablauf für die Ankündigung von Änderungen.
Ausstiegsplan je Dienstleistung schreiben: Exportformate, Unterstützung beim Übergang und wie lange Sie diese leisten.
Ein Datenblatt pflegen: die oben genannten Registerangaben, aktuell gehalten und mit allen Kunden geteilt.
So unterstützt Formalize IKT-Dienstleister bei den DORA-Anforderungen ihrer Kunden
Formalize kennt beide Seiten dieser Kette. Finanzunternehmen nutzen die Plattform für DORA: für ihr Informationsregister, die Meldung schwerwiegender IKT-bezogener Vorfälle, IKT-Risiken und die Überwachung ihrer Dienstleister. Und als IKT-Dienstleister für Finanzunternehmen durchlaufen wir selbst dieselben Due-Diligence-Prüfungen und Vertragsverhandlungen.
IKT-Dienstleister müssen nicht den gesamten DORA-Rahmen umsetzen. Ihre Kunden brauchen Informationssicherheit, die sie überprüfen können, und hinter jeder Klausel, die Sie unterschreiben, einen Prozess, der funktioniert. Mit Formalize können Sie:
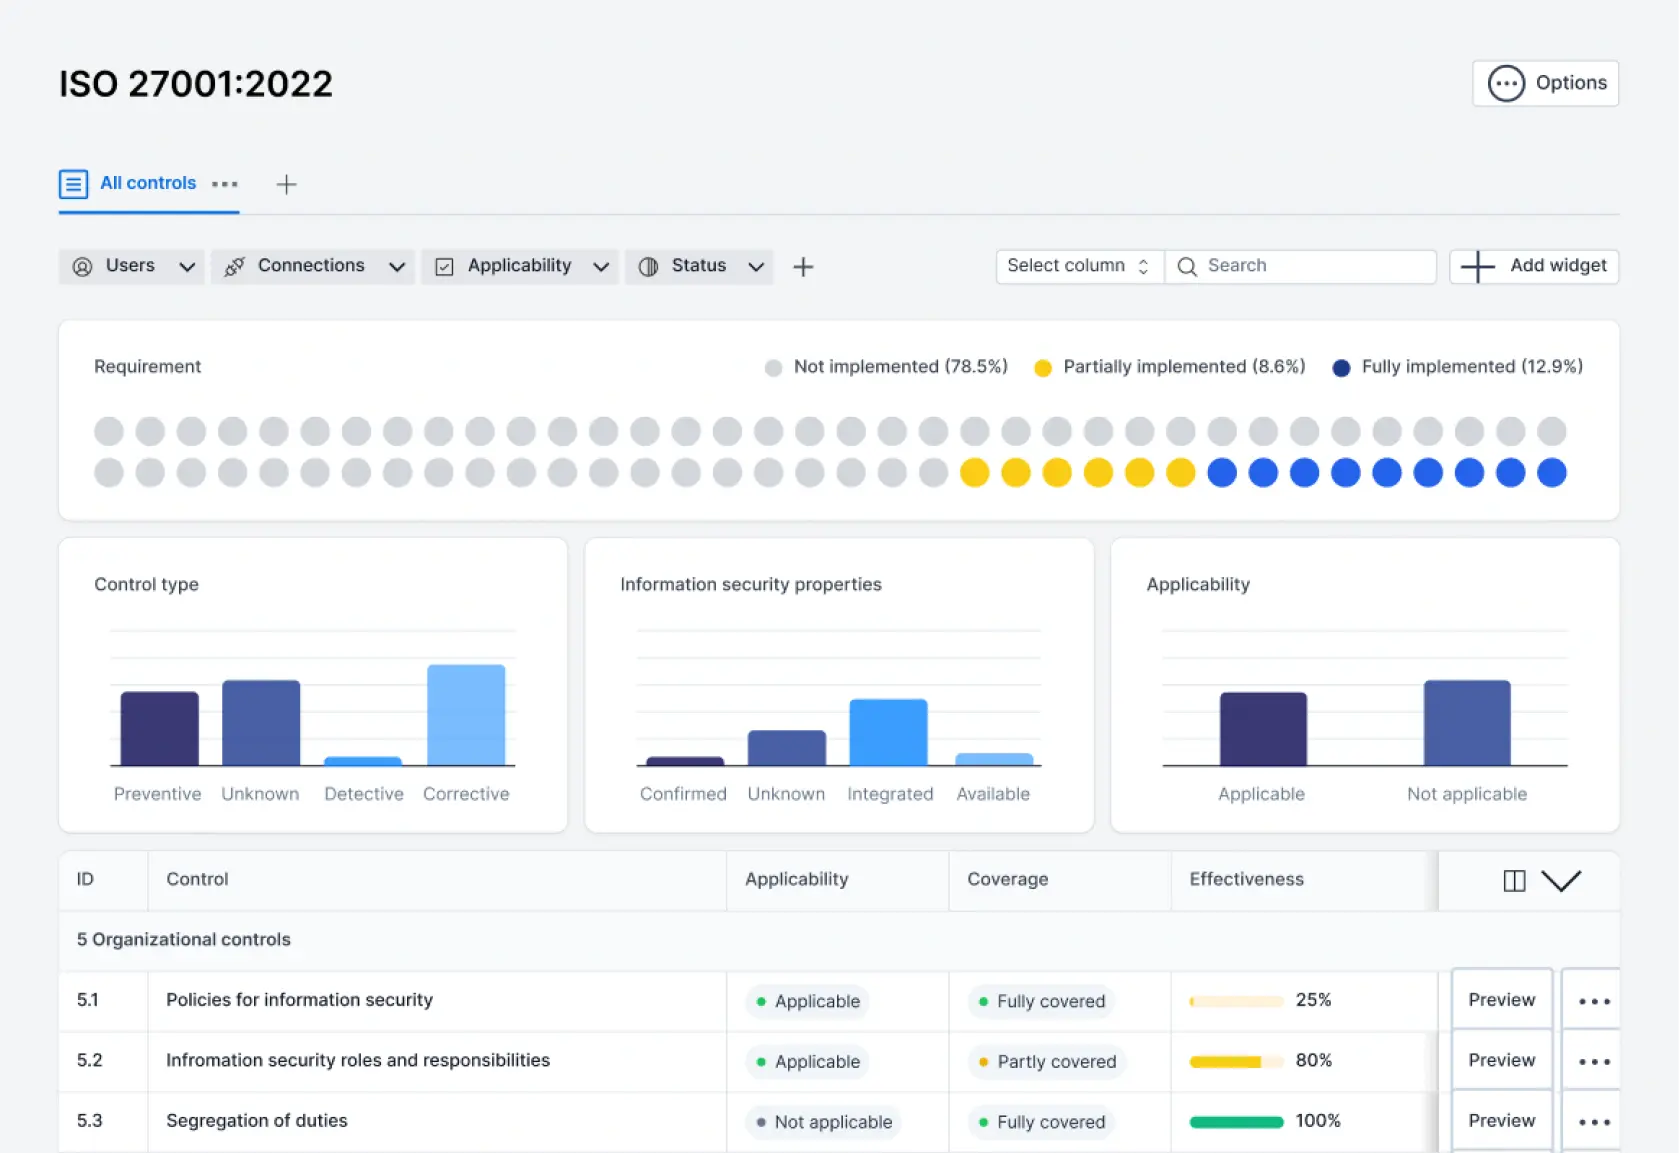
Das ISMS aufbauen, das Kunden prüfen: ISO 27001 mit offiziellen ISO-Inhalten, Risikobeurteilungen, einer Erklärung zur Anwendbarkeit (SoA) und Nachweisen zu jeder Kontrolle umsetzen.
Sicherheitsunterlagen teilen: Ihre Unterlagen im Trust Center veröffentlichen und den Link an die Due-Diligence-Teams Ihrer Kunden geben.
Unterauftragnehmer überwachen: sie im Drittparteienmanagement nach Kritikalität und Datenstandort einstufen, Risikofragebögen verschicken und die Prüfung jährlich wiederholen.
Vorfälle und Notfälle steuern: jeden Schritt eines Vorfalls protokollieren und Kunden so die nötigen Angaben liefern, mit Notfallplänen und Testergebnissen im selben System.
Richtlinien aktuell halten: Sicherheits-, Notfall- und Ausstiegsrichtlinien mit Verantwortlichen, Versionen und Freigaben im Richtlinienmanagement pflegen.
NIS-2 ergänzen, wo sie gilt: NIS-2 im selben System wie ISO 27001 umsetzen, mit Verantwortlichen, Aufgaben und Nachweisen an einem Ort.
Formalize gibt der Arbeit eine Struktur. Welche Klauseln Sie akzeptieren, entscheidet weiterhin Ihre Rechtsabteilung, und wie Ihre Dienstleistung eingestuft wird, entscheidet jeder Kunde selbst. Formalize wird von über 8.000 Organisationen genutzt, ist in der EU gehostet (AWS Frankfurt), nach ISO 27001 zertifiziert und verfügt über einen Bericht nach ISAE 3000 Type 2.
Dieser Beitrag dient der Information und ersetzt keine Rechtsberatung.