Il nostro blog

Risorse e approfondimenti

Cosa è cambiato nella conformità europea, cosa richiede e cosa fare al riguardo.

Frameworks

Reglamento de IA: qué hacer si tu empresa usa IA

Riesgos, IA no declarada y un plan en cinco pasos, con los plazos tras el Ómnibus Digital.

Àngela Vercher

Àngela Vercher

05.11.26

Actualités et analyses

RGPD, DORA, NIS2: une conformité qui se joue localement

Pourquoi Formalize s'installe à Paris, et pourquoi Excel ne suffit plus.

Maurice Müller

Maurice Müller

21.10.26

Notícias e Análises

Konica Minolta e Formalize unem-se em Portugal

Consultoria, implementação e serviços geridos numa única plataforma de GRC.

Àngela Vercher

Àngela Vercher

20.10.26

News

Cyberincident bij Albert Heijn: vijf lessen voor organisaties
Wat één shutdown laat zien over weerbaarheid, leveranciers en melden.

Laura Eck

Laura Eck

20.10.26

Frameworks

NISG 2026 in Österreich: Was jetzt gilt und bis wann

Meldepflicht seit 1. Oktober, Registrierung bis Jahresende: der Überblick.

Sarah Mille

Sarah Mille

19.10.26

Frameworks

Drei Jahre revDSG: Was Schweizer Unternehmen jetzt brauchen

Warum Dokumentieren nicht mehr reicht und was der EDÖB jetzt prüft.

Sarah Mille

Sarah Mille

15.10.26

NIS2

NIS2 en France : se préparer sans attendre la loi

Ce que change la saisine de la CJUE, et ce que vous couvrez déjà.

Maurice Müller

Maurice Müller

30.09.26

Frameworks

NIS2 en España: qué significa la remisión al TJUE y cómo cumplir ya

Qué significa la remisión al TJUE, y cómo tu ISO 27001 y ENS ya cubren gran parte del Artículo 21.

Àngela Vercher

Àngela Vercher

22.09.26

Design

Migrating to Linear 101 Italian

Description translated to italian

Design

PM mental models

Sub header placeholder title example placeholder title example placeholder title example placeholder title example placeholder title example placeholder title example placeholder title example

Notizie e Analisi

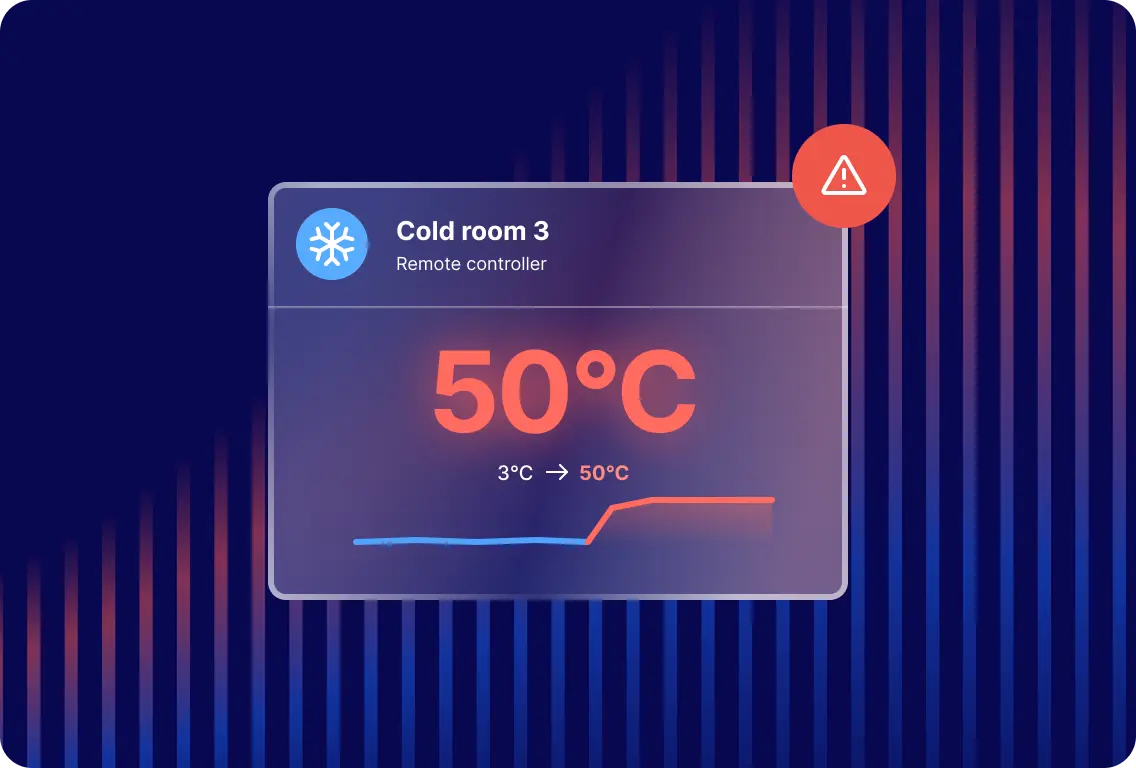
Attacchi ai frigoriferi dei supermercati: cosa è successo e cosa verificare

Ignoti hanno modificato le impostazioni dei frigoriferi in centinaia di supermercati europei. I fatti confermati, le norme UE e le verifiche raccomandate.

Maurice Müller

Maurice Müller

06.11.26

Notizie e Analisi

AI di frontiera e resilienza digitale: la governance non può aspettare

Cosa si aspetta Banca d'Italia nella Relazione del 31 dicembre 2026, area per area.

Alessia Gilardi

Alessia Gilardi

06.11.26

Frameworks

DORA for ICT Providers: What Financial Clients Expect

The contract clauses, evidence and data your financial clients need from you, and how to prepare.

Maurice Müller

Maurice Müller

05.11.26

Framework

Registro delle Informazioni DORA: come correggere gli errori di validazione

Cosa significa ogni errore, chi deve occuparsi della correzione e cosa verificare prima dell’invio.

Maurice Müller

Maurice Müller

03.11.26

Rischio e Governance

I migliori software GRC del 2026: sei piattaforme a confronto

Quale piattaforma GRC fa per il tuo programma e cosa verificare durante la demo.

Maurice Müller

Maurice Müller

02.11.26

News & Analysis

PHP2Shell: When AI Finds the Flaws First

What happened on 21 October, and the lessons for security and compliance teams.

Maurice Müller

Maurice Müller

30.10.26

Frameworks

Cosa dimostra un rapporto SOC 2 e cosa no

Trust Services Criteria, Tipo 1 vs Tipo 2 e come prepararsi all'audit.
Maurice Müller

Maurice Müller

21.10.26

Rischio e governance

Gestione delle policy: dalla cartella condivisa all’audit trail

Il ciclo di vita in sette fasi, che cosa lo rende efficace e quando il software aiuta.

Maurice Müller

Maurice Müller

20.10.26

Frameworks

Blueprint ISO 42001: governance dell'IA con Rexilience

Cosa richiede la ISO 42001 e come il nuovo Blueprint ti aiuta ad applicarla.

Alessia Gilardi

Alessia Gilardi

16.10.26

Piattaforma

Risultanze dell'audit interno: come assicurarsi che vengano risolte

Cinque verifiche per garantire che le risultanze di audit vengano risolte e non dimenticate

Maurice Müller

Maurice Müller

12.10.26

Frameworks

Essere conformi al GDPR significa saperlo dimostrare

I principi, una lista di controllo in 10 passaggi e le novità del 2026 e del 2027.

Maurice Müller

Maurice Müller

07.10.26

Notizie e Analisi

Quando un agente di IA causa una violazione dei dati personali

Perché la gestione degli incidenti e la governance dell'IA non possono più procedere separatamente.

Alessia Gilardi

Alessia Gilardi

29.09.26

Rischio e Governance

Governance dei dati: chi decide cosa ne è dei dati dell'organizzazione

Framework, ruoli e i passaggi per trasformare le regole sui dati in pratica quotidiana.

Maurice Müller

Maurice Müller

29.09.26

Frameworks

Cyber Resilience Act: la nuova regola di notifica entro 24 ore

Chi riguarda, cosa copre e come si sovrappone a NIS2 e GDPR.

Àngela Vercher

Àngela Vercher

28.09.26

Frameworks

Regolamento DORA: Cosa c'è ancora da dimostrare oggi

I cinque pilastri, le sanzioni e cosa è cambiato dalla scadenza.

Maurice Müller

Maurice Müller

24.09.26

Notizie e Analisi

Quando la verifica fallisce: un caso di violazione ai sensi del GDPR

Il controllo che avrebbe potuto impedirla e perché la maggior parte delle policy non lo prevede.

Laura Santeusanio

Laura Santeusanio

23.09.26

Frameworks

Cos'è una DPIA? La valutazione dei rischi per la privacy del GDPR, spiegata

Scopri come riconoscere i casi previsti dall'articolo 35, i 7 passaggi e cosa includere.

Maurice Müller

Maurice Müller

21.09.26

Frameworks

NIS2 in Italia: "conforme sulla carta" non basta più

Le 10 misure richieste, le sanzioni, e come colmare il gap in tempo.

Laura Santeusanio

Laura Santeusanio

18.09.26

Piattaforma

Software di gestione della conformità: cosa cercare

Cosa fa il software, i vantaggi concreti e come confrontare le piattaforme.

Maurice Müller

Maurice Müller

16.09.26

Rischio e Governance

Cos'è la gestione del rischio dell'IA?

Le principali tipologie di rischio, il framework del NIST e un processo in 6 fasi da seguire.

Maurice Müller

Maurice Müller

14.09.26

Rischio e Governance

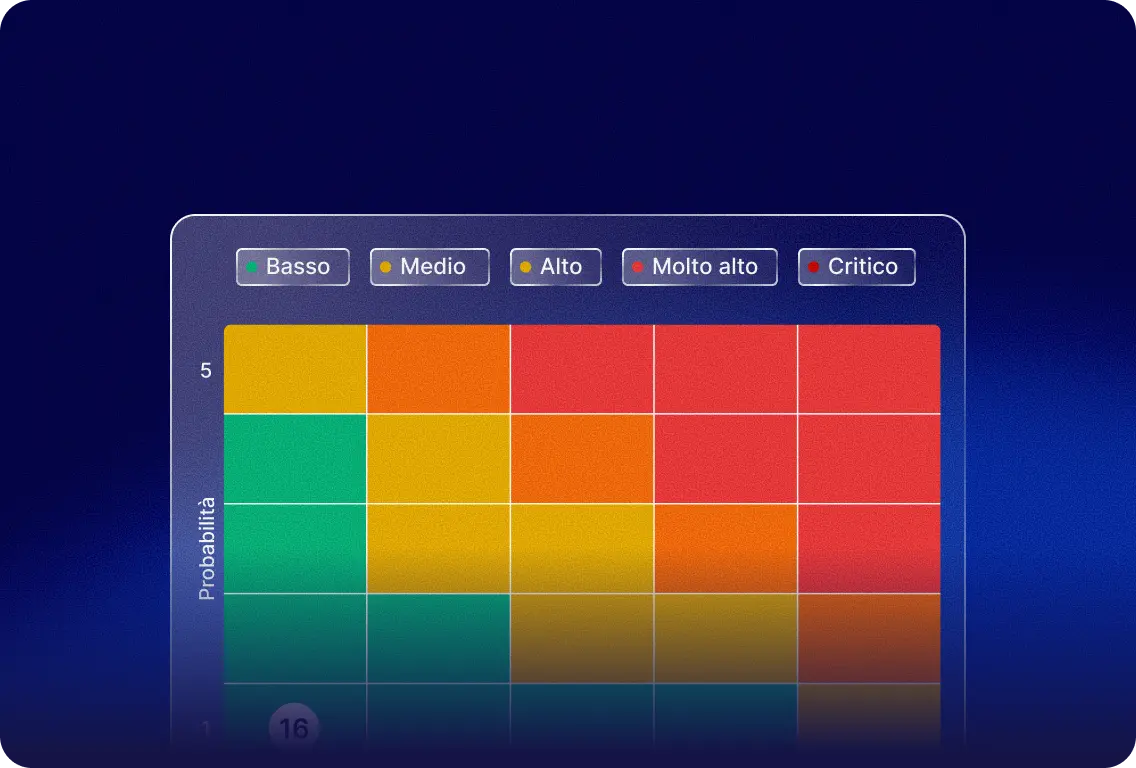
Cos'è una matrice dei rischi? Il punteggio spiegato

Come probabilità e impatto si combinano in un punteggio, con un esempio di matrice 5x5.

Maurice Müller

Maurice Müller

09.09.26

Rischio e Governance

'è la gestione del rischio dei fornitori? Una guida pratica

Come valutare, assegnare un punteggio e monitorare il rischio dei fornitori, passo dopo passo.

Maurice Müller

Maurice Müller

04.09.26

NIS-2

CSG und CSV in Liechtenstein: Der Leitfaden

CSG und CSV setzen NIS-2 in liechtensteinisches Recht um. Das Wichtigste kompakt.

Sarah Mille

Sarah Mille

01.09.26

Piattaforma

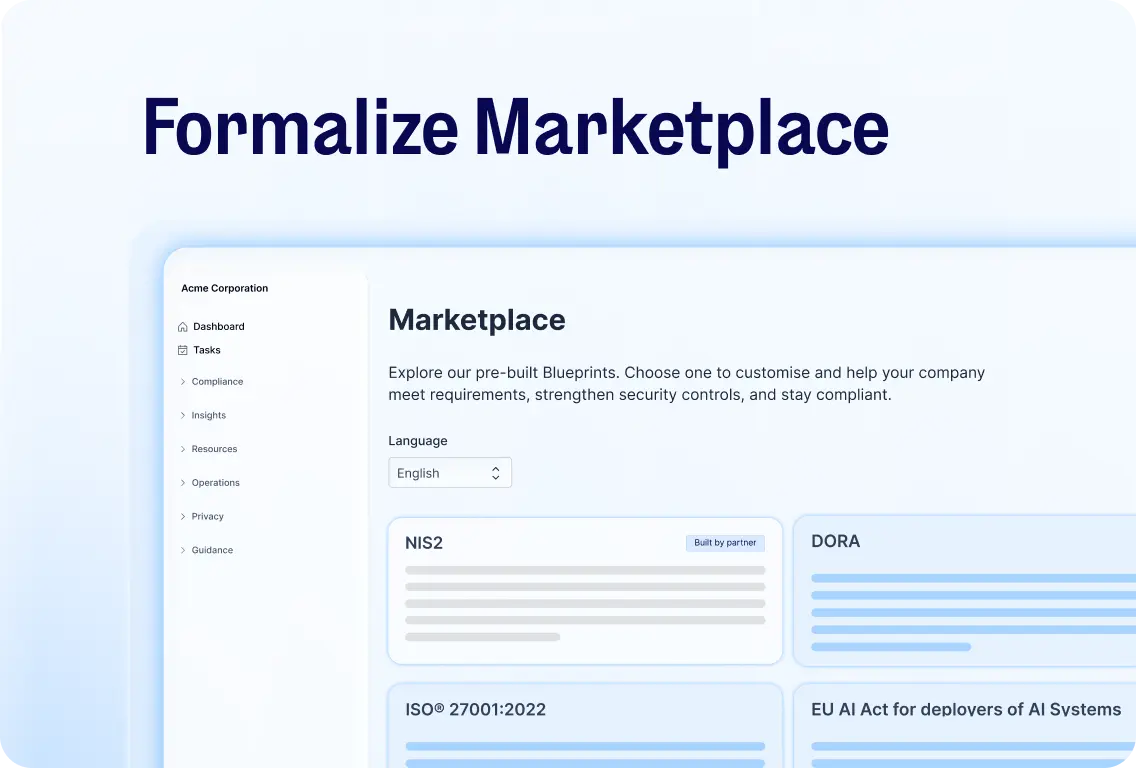
Formalize Marketplace: come funzionano i Blueprint

I partner co-creano Blueprint pronti all'uso, così non dovrai partire da zero.

Maurice Müller

Maurice Müller

02.09.26

Rischio e Governance

Framework di Gestione del Rischio: Tipologie, Fasi ed Esempi

NIST, ISO 31000 o COSO: confronta i framework e scegli quello più adatto.

Maurice Müller

Maurice Müller

01.09.26

Frameworks

Requisiti NIS2: pilastri chiave e lista di controllo

Cosa richiede realmente la NIS2 e come verificare a che punto si trova la propria organizzazione.

Maurice Müller

Maurice Müller

25.08.26

Piattaforma

I tuoi controlli erano corretti. Lo sono ancora?

Un'intelligenza artificiale che legga il testo effettivo della norma ISO 27001, non solo semplici sintesi.

Maurice Müller

Maurice Müller

24.08.26

Piattaforma

Basta cercare risposte. Inizia a fare domande.

I tuoi dati relativi alla conformità possono finalmente fornire risposte, invece di rimanere inutilizzati.

Maurice Müller

Maurice Müller

24.08.26

Frameworks

Che cos'è la norma ISO 27001? Lo standard SGSI e la conformità spiegati

La norma ISO 27001 è lo standard internazionale per la gestione dei rischi legati alla sicurezza delle informazioni.

Maurice Müller

Maurice Müller

20.08.26

Frameworks

EU AI Act: cosa è cambiato con il Digital Omnibus e cosa significa per la propria organizzazione

Il Digital Omnibus dell'EU AI Act ha esteso le scadenze principali di conformità per i sistemi di IA ad alto rischio. Il titolo è facile da fraintendere: non si tratta di una pausa. Gli obblighi rimangono validi. Sono le tempistiche a essere cambiate.

Maurice Müller

Maurice Müller

18.08.2026

Professional reviewing a GRC dashboard showing governance, risk, and compliance metrics.
Rischio e Governance

Che cos'è il GRC? Spiegazione sulla governance, sul rischio e sulla conformità

GRC è l'acronimo di Governance, Risk, and Compliance. Il significato va oltre l'acronimo: descrive come le organizzazioni strutturano le proprie regole interne, gestiscono l'incertezza e soddisfano i requisiti normativi esterni, non come tre flussi di lavoro separati, ma come un unico approccio integrato

Maurice Müller

Maurice Müller

31.07.2026

Team working in a meeting room, with a colleague holding a laptop in the foreground.
Frameworks

Cos'è NIS2? La direttiva europea sulla cybersicurezza e cosa significa per la tua organizzazione

NIS2 (formalmente la Direttiva sulla Sicurezza delle Reti e dei Sistemi Informativi 2) è una normativa dell'UE progettata per innalzare il livello base di cybersicurezza tra gli Stati membri. Ha sostituito la Direttiva NIS originale (NIS1) del 2016, che aveva un ambito più limitato e un'applicazione incoerente tra i vari Paesi. L'obiettivo principale è semplice: le organizzazioni che gestiscono infrastrutture critiche o forniscono servizi essenziali devono gestire attivamente il rischio informatico, segnalare tempestivamente gli incidenti ed essere in grado di dimostrare che le proprie misure di sicurezza sono effettivamente in atto, non solo sulla carta.

Maurice Müller

Maurice Müller

31.07.26

Design

Migrating to Linear 101 Englishds

Italian descriptionn

Test

Test Simon

test

Prenota una demo