
Maurice Müller
Senior Content Manager
Maurice Müller è un giornalista e content strategist con esperienza sia nei print che nei digital media. Presso Formalize, traduce tematiche complesse relative alla conformità e alla normativa in contenuti chiari e pratici destinati ai professionisti dei settori della conformità, del rischio e della sicurezza in tutta Europa.
Punti chiave:
SOC 2 non è né una legge né una certificazione. Una società indipendente di revisori contabili certificati (CPA) esamina i controlli dell'azienda e redige un report, che i clienti solitamente richiedono in fase di acquisto.
Si basa su 5 Trust Services Criteria. La sicurezza è un requisito necessario in ogni rapporto SOC 2; disponibilità, integrità del trattamento, riservatezza e privacy sono elementi facoltativi.
Un report di Tipo 1 valuta se i controlli siano stati progettati in modo adeguato a una data specifica. Un report di Tipo 2 verifica inoltre se essi abbiano funzionato in modo efficace nel corso di un periodo di revisione, solitamente compreso tra tre e dodici mesi.
SOC 2 e ISO 27001 presentano notevoli punti in comune, ma sono strumenti diversi: la certificazione ISO 27001 è più diffusa in Europa, mentre i rapporti SOC 2 sono più comuni in Nord America.
La maggior parte del lavoro avviene prima dell’audit: definizione dell’ambito, assegnazione dei responsabili dei controlli e raccolta delle evidenze che dimostrino che i controlli funzionano come descritto.
Un'azienda software europea è a un passo dal chiudere il suo primo grande contratto con un cliente statunitense. All'improvviso arriva il questionario di sicurezza e una singola frase rischia di bloccare tutto: "Fornire il report SOC 2 Tipo 2 più recente." L'azienda è certificata ISO 27001. Il team acquisti del cliente desidera comunque ricevere il report.
È così che molte organizzazioni scoprono SOC 2 per la prima volta: attraverso un cliente, anziché un ente regolatore. Capire cos'è questo report, cosa include e quanto tempo serve per ottenerlo determina se la trattativa andrà in porto in questo trimestre o il prossimo anno.
Cos'è SOC 2?
In pratica, SOC 2 è una verifica. Una società CPA indipendente esamina i controlli che avete messo in atto per soddisfare uno o più Trust Services Criteria dell'AICPA e redige un report che i clienti e gli altri soggetti interessati utilizzano per valutare l'efficacia con cui proteggete i vostri sistemi e le informazioni che vi vengono affidate.
SOC 2 non è una checklist rigida e predefinita. I criteri descrivono ciò che deve essere raggiunto e ogni organizzazione definisce i propri controlli per soddisfarli. L’AICPA aggiunge dei “points of focus” a ciascun criterio, ma si tratta di considerazioni e non di controlli obbligatori. I criteri attuali risalgono al 2017, mentre i points of focus sono stati rivisti nel 2022.
SOC 2 è uno dei tre tipi di report correlati. SOC 1 riguarda i controlli relativi alla reportistica finanziaria, mentre SOC 3 è una versione più sintetica e di uso generale del report SOC 2, che può essere resa pubblica. Al di fuori degli Stati Uniti, i report di garanzia comparabili vengono emessi secondo lo standard internazionale ISAE 3000; è per questo motivo che alcuni fornitori europei presentano un report ISAE 3000. Scopri come Formalize gestisce il SOC 2.
Cosa significa SOC 2?
SOC 2 sta per “System and Organization Controls 2”. In precedenza, l'acronimo era “Service Organization Control” e il numero serve a distinguerlo da SOC 1 e SOC 3.
Chi ha bisogno della conformità SOC 2?
SOC 2 non è un obbligo di legge. Diventa rilevante quando i clienti la richiedono, cosa che in genere avviene nei seguenti casi:
Fornitori di servizi SaaS e cloud che ospitano o trattano i dati dei clienti.
Aziende tecnologiche e di elaborazione dati i cui servizi sono integrati nelle operazioni di altre aziende.
Fornitori di servizi gestiti che hanno accesso ai sistemi dei clienti.
Altre organizzazioni di servizi che trattano dati sensibili relativi ai clienti o all’attività aziendale.
La richiesta viene solitamente presentata durante le fasi di acquisto, le valutazioni dei rischi dei fornitori o le verifiche di sicurezza, ed è particolarmente comune quando si vendono prodotti o servizi ad aziende statunitensi. Alcuni contratti richiedono inoltre un report SOC 2 aggiornato. Se nessuno dei vostri clienti lo richiede, una certificazione ISO 27001 o un report ISAE 3000 potrebbero rivelarsi più utili, specialmente in Europa.
Quali sono i 5 Trust Services Criteria SOC 2?
La sicurezza, nota anche come criterio comune, fa parte di ogni report SOC 2. Gli altri quattro criteri vengono aggiunti quando sono rilevanti per i servizi offerti e per gli impegni presi nei confronti dei clienti:
Criterio | Cosa tratta | Esempi di controlli |
|---|---|---|
Sicurezza | Protezione contro accessi, utilizzi o modifiche non autorizzati ai sistemi e alle informazioni | Autenticazione a più fattori, verifiche degli accessi, registrazione e monitoraggio, gestione delle modifiche, risposta agli incidenti |
Disponibilità | Se i sistemi sono disponibili per il funzionamento e l’utilizzo, come previsto | Backup, test di ripristino di emergenza, monitoraggio della capacità |
Integrità del trattamento | Se l’elaborazione dei sistemi è completa, valida, accurata, tempestiva e autorizzata | Convalida degli input, riconciliazioni, controlli di qualità sull’elaborazione |
Riservatezza | Protezione delle informazioni designate come riservate | Crittografia, classificazione dei dati, smaltimento sicuro |
Privacy | Raccolta, utilizzo, conservazione, divulgazione e smaltimento dei dati personali in linea con gli impegni assunti dall'organizzazione | Informative sulla privacy, registri dei consensi, programmi di conservazione |
C'è un aspetto particolarmente importante per le organizzazioni europee: il criterio relativo alla privacy valuta se l'organizzazione rispetta i propri impegni in materia di privacy. Non rende però l'organizzazione conforme al GDPR.
Requisiti di conformità SOC 2: di cosa hanno bisogno le organizzazioni?
Poiché SOC 2 stabilisce dei criteri anziché prescrivere controlli specifici, i requisiti SOC 2 variano a seconda dell’organizzazione. La maggior parte dei programmi, tuttavia, deve coprire gli stessi aspetti:
Uno scopo ben definito, che indichi quali servizi, sistemi, sedi e Trust Services Criteria sono inclusi nel rapporto.
Policy e controlli che soddisfano i criteri selezionati, supportati da un approccio strutturato alla gestione delle policy.
Aree operative fondamentali, tra cui l’accesso, la gestione delle modifiche, la risposta agli incidenti, un sistema di gestione dei rischi e la gestione dei rischi legati a terze parti e fornitori.
Prova che i controlli siano stati implementati e, per il Tipo 2, che siano operativi durante tutto il periodo di revisione.
Chiara attribuzione delle responsabilità e documentazione, in modo che ogni controllo abbia un responsabile.
Descrizione del sistema. La direzione prepara una descrizione del sistema rientrante nell'ambito di valutazione e ne sottoscrive un'attestazione. Entrambe fanno parte del report finale e spesso vengono sottovalutate in fase di preparazione.
Esempi di controlli SOC 2 comuni
I criteri comuni sono suddivisi in nove gruppi, da CC1 a CC9. I controlli dipendono dall’ambito di applicazione, ecco alcuni esempi tipo per ciascun gruppo:
Area | Esempi di controlli |
|---|---|
CC1 Ambiente di controllo | Codice di condotta, verifiche dei precedenti, ruoli di sicurezza definiti, supervisione da parte della direzione |
CC2 Comunicazione e informazione | Policy condivise con i dipendenti, una descrizione del sistema per i clienti, un canale per segnalare gli incidenti |
CC3 Valutazione dei rischi | Una valutazione dei rischi almeno una volta all’anno, che includa il rischio di frode e i cambiamenti nell’attività aziendale |
CC4 Attività di monitoraggio | Revisioni periodiche dei controlli, audit interni, monitoraggio e correzione delle carenze nei controlli |
CC5 Attività di controllo | Procedure documentate, separazione dei compiti, controlli correlati ai rischi identificati |
CC6 Accesso logico e fisico | Autenticazione a più fattori, revisioni degli accessi, onboarding e offboarding, crittografia |
CC7 Operazioni di sistema | Registrazione e monitoraggio, scansione delle vulnerabilità, risposta agli incidenti |
CC8 Gestione delle modifiche | Approvazione, test e revisione del codice prima che le modifiche vengano implementate |
CC9 Mitigazione dei rischi | Gestione dei rischi legati ai fornitori, pianificazione della continuità operativa |
SOC 2 Tipo 1 vs Tipo 2: qual è la differenza?
I due tipi di report rispondono a domande diverse:
SOC 2 Tipo 1 | SOC 2 Tipo 2 | |
|---|---|---|
Cosa valuta | Se i controlli siano progettati in modo adeguato | Se i controlli sono progettati in modo adeguato ed efficaci dal punto di vista operativo |
Tempistiche | Una data specifica | Un periodo di revisione, in genere da tre a dodici mesi |
Evidenze richieste dall'auditor | La prova che i controlli esistono e sono progettati per soddisfare i criteri | Prova del funzionamento costante dei controlli durante l’intero periodo |
Uso comune | Un primo report o una risposta rapida a una richiesta iniziale del cliente | Il report che la maggior parte degli acquirenti aziendali si aspetta |
Gli acquirenti aziendali spesso attribuiscono maggiore importanza a un report di Tipo 2, poiché mostra come i controlli hanno funzionato nel tempo, oltre a come sono stati progettati. Non esiste un periodo minimo fisso per la revisione: spetta poi ai CPA e ai clienti che fanno affidamento sulla relazione decidere cosa sia accettabile. Quale tipo scegliere per primo dipende dalla fase in cui vi trovate, dalle vostre tempistiche e da ciò che vi viene richiesto:
Il Tipo 1 è spesso la scelta più indicata quando è necessario illustrare la propria struttura di controllo in un determinato momento, ad esempio per rispondere a una richiesta urgente da parte di un cliente. Molte organizzazioni passano poi al Tipo 2.
Il Tipo 2 è generalmente la soluzione più adatta quando i clienti richiedono la prova che i controlli funzionino nella pratica, non solo su carta.
Cosa aspettarsi da SOC 2 nel 2027
I criteri in sé non cambiano. A partire da ottobre 2026, i Trust Services Criteria del 2017 sopra descritti rimangono in vigore e le proposte in fase di discussione dell’AICPA non li modificano. Ci sono due cambiamenti che vale la pena tenere a mente mentre pianificate la vostra prossima revisione:
Sono in fase di elaborazione nuovi standard di attestazione, ma non per gli audit del 2027.Nel febbraio 2026, l’Auditing Standards Board dell’AICPA ha proposto alcune revisioni agli standard di attestazione in base ai quali vengono eseguite le verifiche SOC 2. Non sono ancora definitive e, secondo la proposta, si applicheranno agli incarichi con inizio a partire dal 15 giugno 2029. Le revisioni del 2027 e del 2028 seguiranno ancora gli standard attuali.
L’IA riceve sempre più attenzione negli audit. Non esistono criteri specifici per l’IA, ma gli auditor esaminano sempre più spesso i sistemi di IA e i fornitori di IA nell’ambito dei criteri esistenti, come la valutazione del rischio, il controllo degli accessi e la gestione dei fornitori. Se l’IA fa parte del vostro prodotto o delle vostre operazioni, aspettatevi domande in merito durante la vostra prossima verifica.
Perché SOC 2 è importante per le aziende?
Il valore di SOC 2 dipende dai vostri clienti e dalle loro esigenze. Laddove sia pertinente, un rapporto SOC 2 può:
Costruire un rapporto di fiducia con i clienti grazie a un parere indipendente anziché a un’autovalutazione.
Ridurre i tempi necessari per le procedure di approvvigionamento e la valutazione dei fornitori, poiché i revisori possono spesso fare affidamento sul report invece che su lunghi questionari.
Fornire al reparto vendite una unica risposta coerente alle domande sulla sicurezza, invece di dover fornire una risposta diversa per ogni cliente.
Dimostrare ai clienti, ai partner e agli investitori uno adeguato livello di maturità dei controlli.
Individuare le lacune nei processi di sicurezza e governance, spesso durante la fase di preparazione, prima che siano rilevate dal revisore.
Scopri come si svolgerebbe la tua formazione SOC 2 in Formalize
Portate con voi la vostra lista di controllo attuale e le evidenze, per quanto possano apparire disordinate. Vi mostreremo come riunire in un unico luogo i responsabili, le policy e la documentazione prima dell’arrivo dell’auditor.

Come prepararsi alla conformità SOC 2
La maggior parte del lavoro relativo alla conformità SOC 2 viene svolto prima dell’inizio della verifica. Una procedura pratica si articola come segue:
Definire l’ambito di applicazione. Decidere quali servizi, sistemi e sedi siano coperti dal rapporto.
Selezionare i Trust Services Criteria. La sicurezza è un requisito obbligatorio. Aggiungerne altri in base ai propri servizi e agli impegni presi con i clienti.
Mappare i controlli esistenti rispetto ai criteri. Se si opera già secondo la norma ISO 27001, gran parte di questa mappatura costituisce un punto di partenza piuttosto che un nuovo compito.
Identificare e colmare le lacune. Colmare i controlli mancanti o carenti prima dell’inizio del periodo di revisione.
Assegnare i responsabili dei controlli. Ogni controllo necessita di una persona responsabile della sua esecuzione e della conservazione delle relative prove.
Stabilite le modalità di raccolta e monitoraggio delle evidenze. Per il Tipo 2, le evidenze devono coprire l’intero periodo di revisione, quindi devono essere acquisite man mano che i controlli vengono eseguiti, non ricostruite successivamente.
Eseguite una valutazione sullo stato di preparazione e scegliete il vostro auditor. Una revisione sullo stato di preparazione, interna o con un consulente, mostra se i vostri controlli e le vostre evidenze reggerebbero di fronte a un auditor. Solo CPA abilitato può eseguire l’esame vero e proprio.
Mantenere i controlli dopo il report. Un report SOC 2 non ha una data di scadenza formale, ma gli acquirenti generalmente lo considerano valido per 12 mesi dopo la fine del periodo di revisione. La maggior parte delle organizzazioni lo rinnova quindi ogni anno, pertanto i controlli e le evidenze devono continuare a funzionare tra un audit e l’altro.
Quanto tempo occorre per diventare conformi a SOC 2?
Due fattori determinano i tempi: il livello di maturità dei controlli già in atto e il tipo di report richiesto. Per un primo report, gli intervalli sono solitamente i seguenti:
Fase | Durata tipica | Cosa succede |
|---|---|---|
Preparazione e misure correttive | Da uno a tre mesi, anche di più se si parte da zero | Definizione dell’ambito, valutazione delle lacune, colmare le lacune, organizzazione sulla raccolta delle evidenze |
Tipo 1 - esame | Da alcune settimane a due mesi | L'auditor valuta il design dei controlli a una data specifica e redigere il report |
Tipo 2 - periodo di revisione | Da tre a dodici mesi | I controlli vengono eseguiti e le evidenze raccolte durante l'intero periodo |
Tipo 2 - lavoro sul campo e report | Circa da uno a tre mesi dopo la fine del periodo | L'auditor verifica il funzionamento dei controlli e redigere il report |
Complessivamente, la redazione di undi un primo report di Tipo 1 richiede spesso da due a cinque mesi, mentre quella di una prima relazione di Tipo 2 richiede da sei mesi a un anno, o anche più a lungo se il periodo di revisione si protrae per un anno intero. Alcuni CPA iniziano le verifiche già durante il periodo di revisione, il che riduce i tempi di attesa nella fase finale. A partire dal secondo report, il periodo di revisione copre solitamente 12 mesi interi.
In che modo Formalize supporta la preparazione di SOC 2
Formalize non sostituisce il vostro auditor. Organizza il lavoro che precede la verifica:
Controlli con responsabili identificati ed evidence allegate, in modo da poter dimostrare come ciascun controllo sia stato applicato durante il periodo di revisione.
Policy con approvazioni, versioni e tracciamento delle accettazioni, a supporto dei controlli relativi alle policy previste dai criteri di sicurezza.
Gestione dei rischi, degli incidenti e dei fornitori nello stesso sistema dei vostri controlli.
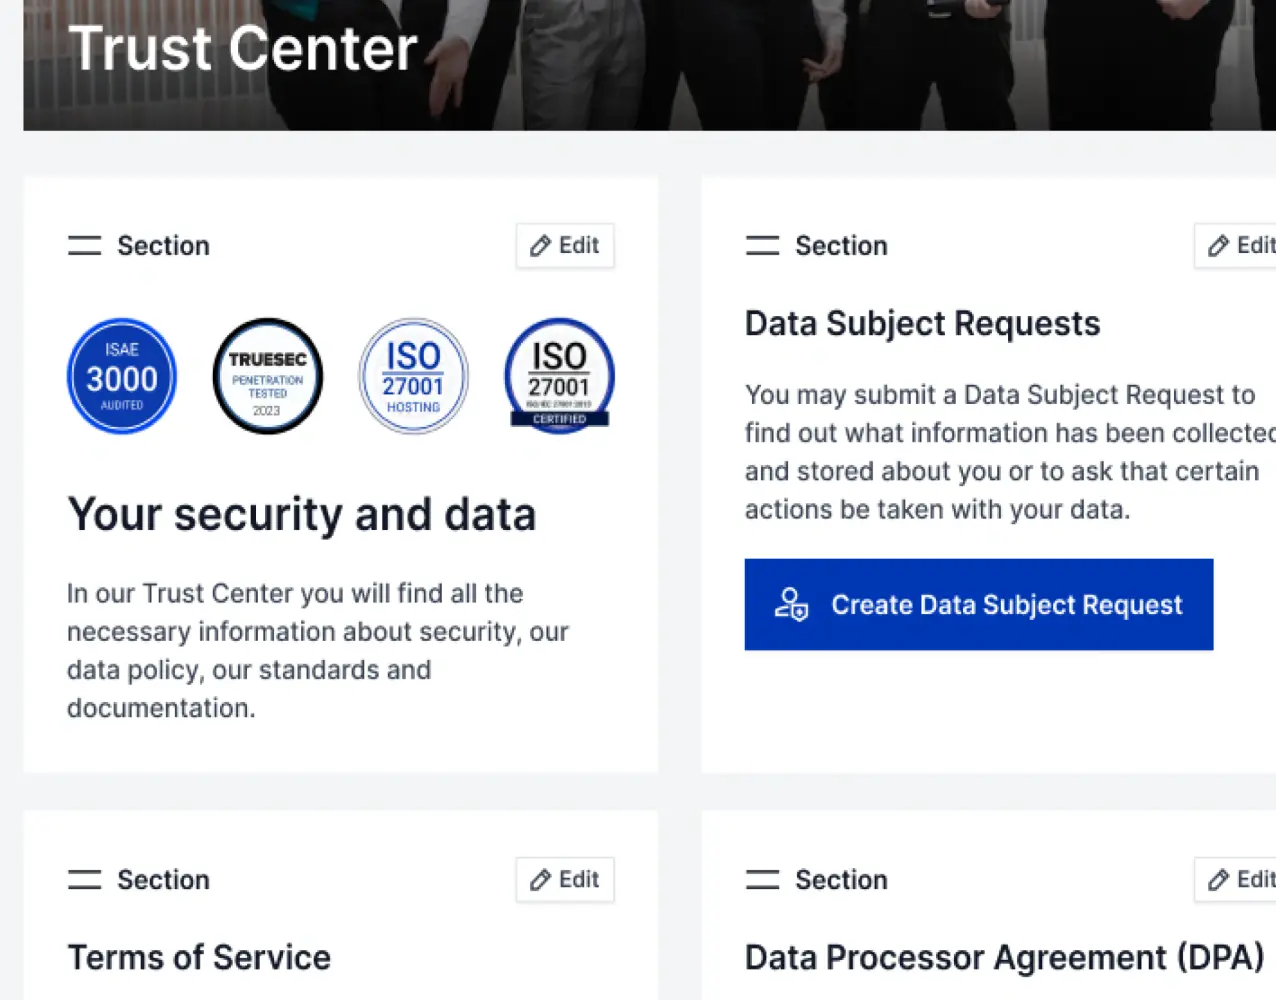
Un Trust Center per condividere la vostra documentazione sulla sicurezza con i clienti.
 Se gestite anche ISO 27001, NIS2 o il GDPR, tale attività può essere svolta parallelamente alla vostra preparazione per SOC 2.
Formalize è certificata ISO 27001 e dispone di un rapporto ISAE 3000 di Tipo 2, pertanto siamo sottoposti allo stesso tipo di verifica indipendente dei team che supportiamo.