
Maurice Müller
Senior Content Manager
Maurice Müller es periodista y estratega de contenidos, con experiencia tanto en medios impresos como digitales. En Formalize, convierte temas complejos de cumplimiento y regulación en contenido claro y práctico para profesionales de cumplimiento, riesgo y seguridad de toda Europa.
Conclusiones clave:
SOC 2 no es ni una ley ni una certificación. Una firma independiente de auditores de cuentas (CPA) revisa los controles de una empresa y emite un informe, que los clientes suelen solicitar durante el proceso de compras.
Se basa en cinco criterios de servicios de confianza. La seguridad es obligatoria en todos los informes SOC 2; la disponibilidad, la integridad del procesamiento, la confidencialidad y la privacidad son opcionales.
Un informe Tipo 1 evalúa si los controles estaban diseñados de forma adecuada en una fecha determinada. Un informe Tipo 2 verifica además si los controles funcionaron con eficacia durante un periodo de revisión, que suele oscilar entre tres y doce meses.
SOC 2 e ISO 27001 se solapan en gran medida, pero son marcos distintos: ISO 27001 es una certificación más habitual en Europa, mientras que los informes SOC 2 son más habituales en Norteamérica.
La mayor parte del trabajo se realiza antes de la auditoría: definir el alcance, identificar a los responsables de los controles y reunir evidencias de que los controles funcionan como se ha descrito.
Una empresa europea de software está a punto de firmar un contrato con su primer gran cliente en EE. UU. Entonces llega el cuestionario de seguridad, y una sola línea paraliza todo el proceso: “Facilite su informe SOC 2 Tipo 2 más reciente”. La empresa cuenta con la certificación ISO 27001. Aun así, el equipo de compras del cliente insiste en recibir el informe.
Así es como muchas organizaciones entran en contacto con SOC 2 por primera vez: a través de un cliente, y no de un organismo regulador. Entender qué es el informe, qué abarca y cuánto se tarda en obtenerlo determina si el contrato sale adelante este trimestre o el año que viene.
¿Qué es SOC 2?
En la práctica, SOC 2 es una auditoría. Una firma independiente de auditores de cuentas revisa los controles que tu organización tiene implantados para cumplir uno o varios de los Criterios de Servicios de Confianza del AICPA y emite un informe que los clientes y otras partes interesadas utilizan para valorar con qué eficacia proteges tus sistemas y la información que se te confía.
SOC 2 no es una lista de comprobación fija. Los criterios describen lo que hay que conseguir, y cada organización diseña sus propios controles para cumplirlos. El AICPA añade “puntos de enfoque” a cada criterio, pero son consideraciones, no controles obligatorios. Los criterios actuales datan de 2017, mientras que los puntos de enfoque se revisaron en 2022.
SOC 2 es uno de los tres tipos de informe relacionados. SOC 1 abarca los controles relevantes para la información financiera, y SOC 3 es una versión más concisa y de uso general de un informe SOC 2 que puede compartirse públicamente. Fuera de EE. UU., los informes de aseguramiento comparables se emiten con arreglo a la norma internacional ISAE 3000, por lo que algunos proveedores de servicios europeos presentan un informe ISAE 3000 en su lugar. Descubre cómo aborda Formalize el SOC 2.
¿Qué significa SOC 2?
SOC 2 son las siglas de ‘System and Organisation Controls 2’, es decir, controles de sistemas y organizaciones. Antes, el término se abreviaba como “Service Organization Control”, controles de organizaciones de servicios, y el número lo distingue de SOC 1 y SOC 3.
¿Quién necesita cumplir SOC 2?
La certificación SOC 2 no es un requisito legal. Se vuelve relevante cuando los clientes la solicitan, algo que suele ocurrir en los siguientes casos:
Proveedores de SaaS y de servicios en la nube que alojan o procesan datos de clientes.
Empresas de tecnología y de procesamiento de datos cuyos servicios están integrados en las operaciones de otras organizaciones.
Proveedores de servicios gestionados con acceso a los sistemas de sus clientes.
Otras organizaciones de servicios que manejan datos sensibles de clientes de negocio.
Esta solicitud suele surgir durante el proceso de compras, en las evaluaciones de riesgos de proveedores o en las revisiones de seguridad, y es especialmente habitual en las ventas a empresas estadounidenses. Algunos contratos exigen además un informe SOC 2 actualizado. Si ninguno de tus clientes lo solicita, una certificación ISO 27001 o un informe ISAE 3000 pueden resultar más adecuados, sobre todo en Europa..
¿Cuáles son los cinco criterios de servicios de confianza de SOC 2?
La seguridad, también denominada criterios comunes, forma parte de todos los informes SOC 2. Los otros cuatro se incluyen cuando son pertinentes para los servicios que prestas y para los compromisos que adquieres con tus clientes:
Criterio | Qué abarca | Ejemplos de controles |
|---|---|---|
Seguridad | Protección frente al acceso, uso o alteración no autorizados de los sistemas y la información | Autenticación multifactor, revisiones de acceso, registro y supervisión, gestión de cambios, respuesta a incidentes |
Disponibilidad | Si los sistemas están disponibles para su funcionamiento y uso según lo previsto | Copias de seguridad, pruebas de recuperación ante desastres, supervisión de la capacidad |
Integridad del procesamiento | Si el procesamiento del sistema es completo, válido, exacto, oportuno y autorizado | Validación de datos, conciliaciones y controles de calidad durante el procesamiento |
Confidencialidad | Protección de la información considerada confidencial | Cifrado, clasificación de datos, eliminación segura |
Privacidad | Recogida, uso, conservación, comunicación y eliminación de datos personales, conforme a los compromisos de la organización | Avisos de privacidad, registros de consentimiento, calendarios de conservación |
Hay un aspecto de especial importancia para las organizaciones europeas: el criterio de privacidad evalúa si cumplen sus propios compromisos en materia de privacidad. Eso no es lo que hace una organización cumpla el RGPD.
Requisitos de cumplimiento de SOC 2: ¿qué necesitan las organizaciones?
Como SOC 2 establece criterios en lugar de prescribir controles, los requisitos de SOC 2 varían de una organización a otra. Sin embargo, la mayoría de los programas deben cubrir los mismos aspectos:
Un alcance definido que abarque los servicios, los sistemas, las ubicaciones y los Criterios de Servicios de Confianza incluidos en el Informe.
Políticas y controles que cumplan los criterios seleccionados, respaldados por un enfoque policy management.
Ámbitos operativos clave, como el acceso, la gestión de cambios, la respuesta a incidentes, un sistema de gestión de riesgos y la gestión de riesgo de terceros y proveedores.
Evidencias de que los controles están implantados y, en el caso del Tipo 2, de que han estado funcionando durante todo el periodo de revisión.
Responsabilidad claras y documentación, de modo que cada control tenga una persona designada como responsable.
Una descripción del sistema. La dirección elabora una descripción del sistema que abarca la auditoría y firma una declaración al respecto. Ambas forman parte del informe final y a menudo se pasan por alto durante la fase de preparación.
Ejemplos de controles SOC 2 habituales
Los criterios comunes se dividen en nueve grupos, de CC1 a CC9. Las comprobaciones dependen del alcance del análisis; estos son algunos ejemplos típicos de cada grupo:
Área | Ejemplos de controles |
|---|---|
CC1 Entorno de control | Código de conducta, verificación de antecedentes, funciones de seguridad definidas, supervisión de la dirección |
CC2 Comunicación y información | Políticas compartidas con el personal, una descripción del sistema para los clientes, un canal para notificar incidentes |
CC3 Evaluación de riesgos | Una evaluación de riesgos, al menos una vez al año, que incluya el riesgo de fraude y los cambios en las actividades de la empresa |
CC4 Actividades de supervisión | Revisiones periódicas de los controles, auditorías internas, seguimiento y subsanación de las deficiencias de control |
CC5 Actividades de control | Procedimientos documentados, segregación de funciones, controles asociados a los riesgos identificados |
CC6 Acceso lógico y físico | Autenticación multifactor, revisiones de acceso, altas y bajas del personal, cifrado |
CC7 Operaciones del sistema | Registro y supervisión, análisis de vulnerabilidades, respuesta a incidentes |
CC8 Gestión de cambios | Aprobación, pruebas y revisión del código antes de que los cambios pasen a producción |
CC9 Mitigación de riesgos | Gestión del riesgo de proveedores, planificación de la continuidad del negocio |
SOC 2 Tipo 1 vs Tipo 2: ¿cuál es la diferencia?
Los dos tipos de informe abordan cuestiones distintas:
SOC 2 Tipo 1 | SOC 2 Tipo 2 | |
|---|---|---|
Qué se evalúa | Si los controles se han diseñado de forma adecuada | Si los controles se han diseñado de forma adecuada y se han implantado con eficacia |
Periodo | Una fecha concreta | Un periodo de revisión, que suele oscilar entre tres y doce meses |
Evidencias que exige el auditor | Evidencias de que los controles existen y se han diseñado para cumplir los criterios | Evidencias de que los controles se han aplicado de forma coherente durante todo el periodo |
Uso habitual | Un informe inicial o una respuesta rápida a una primera solicitud de un cliente | El informe que esperan la mayoría de los compradores corporativos |
Los compradores corporativos tienden a dar más importancia al informe Tipo 2, porque muestra cómo han funcionado los controles a lo largo del tiempo, además de cómo se diseñaron. No existe un periodo mínimo fijo para la revisión: la firma auditora y los clientes que se apoyan en el informe deciden qué es aceptable. El tipo que conviene elegir primero depende de la etapa en la que estés, de tu calendario y de lo que se te pida:
El Tipo 1 suele ser adecuado cuando necesitas demostrar el diseño de tus controles en un momento concreto, por ejemplo, para responder a una solicitud urgente de un cliente. Muchas organizaciones pasan después al Tipo 2.
El Tipo 2 suele ser la opción más adecuada cuando los clientes quieren evidencias de que tus controles funcionan en la práctica, y no solo sobre el papel.
Qué esperar de SOC 2 en 2027
Los criterios en sí no van a cambiar. A octubre de 2026, los Criterios de Servicios de Confianza de 2017 descritos anteriormente siguen en vigor, y las propuestas pendientes del AICPA no los revisan. Conviene conocer dos novedades al planificar tu próxima auditoría:
Se están preparando nuevas normas de atestación, pero no para las auditorías de 2027. En febrero de 2026, el Auditing Standards Board del AICPA propuso revisiones de las normas de atestación con arreglo a las cuales se realizan los exámenes SOC 2. Todavía no son definitivas y, tal como se han propuesto, se aplicarían a los encargos que comiencen a partir del 15 de junio de 2029. Los exámenes de 2027 y 2028 seguirán rigiéndose por las normas actuales.
La IA recibe cada vez más atención en las auditorías. No existen criterios específicos para la IA, pero los auditores examinan cada vez más los sistemas de IA y los proveedores de IA con arreglo a los criterios existentes, como la evaluación de riesgos, el control de acceso y la gestión de proveedores. Si la IA forma parte de tu producto o de tus operaciones, prepárate para que te pregunten por ella en tu próximo examen.
¿Por qué es importante SOC 2 para las empresas?
El valor de SOC 2 depende de a quién vendes y de lo que te exigen. Cuando es pertinente, un informe SOC 2 puede:
Generar confianza en los clientes con una opinión independiente en lugar de una autoevaluación.
Acortar los procesos de compras y de evaluación de proveedores, ya que los revisores a menudo pueden apoyarse en el informe en lugar de en largos cuestionarios.
Dar al equipo comercial una respuesta coherente a las preguntas de seguridad.
Demostrar la madurez de los controles ante clientes, socios e inversores.
Detectar las carencias en los procesos de seguridad y gobernanza, a menudo durante la fase de preparación, antes de que las encuentre el auditor.
Descubre cómo se desarrollaría tu preparación de SOC 2 en Formalize
Trae tu lista de controles actual y tus evidencias, por dispersas que estén hoy. Te mostraremos cómo se reúnen en un solo lugar los responsables, las políticas y las evidencias antes de que llegue el auditor.

Cómo prepararte para el cumplimiento de SOC 2
La mayor parte del esfuerzo de SOC 2 se hace antes de que empiece el examen. Una secuencia práctica es la siguiente:
Define tu alcance. Decide qué servicios, sistemas y ubicaciones abarca el informe.
Selecciona los Criterios de Servicios de Confianza. La seguridad es obligatoria. Añade otros según tus servicios y los compromisos con tus clientes.
Mapea los controles existentes con los criterios. Si ya trabajas con ISO 27001, buena parte de este mapeo es un punto de partida, no trabajo nuevo.
Identifica y subsana las carencias. Cierra los controles que faltan o que son débiles antes de que empiece el periodo de revisión.
Asigna responsables de los controles. Cada control necesita a alguien responsable de ejecutarlo y de conservar sus evidencias.
Establece la recopilación de evidencias y la supervisión. En el Tipo 2, las evidencias tienen que cubrir todo el periodo de revisión, por lo que hay que capturarlas a medida que los controles se ejecutan, no reconstruirlas después.
Realiza una evaluación de preparación y elige a tu auditor. Una revisión de preparación, interna o con un asesor, muestra si tus controles y evidencias resistirían ante un auditor. Solo una firma de auditores de cuentas con licencia puede realizar el examen en sí.
Mantén los controles después del informe. Un informe SOC 2 no caduca formalmente, pero los compradores suelen considerarlo vigente durante 12 meses tras el final del periodo de revisión. Por eso la mayoría de las organizaciones lo renuevan cada año, y los controles y las evidencias tienen que seguir funcionando entre auditorías.
¿Cuánto se tarda en cumplir SOC 2?
Dos factores marcan el calendario: lo maduros que ya sean tus controles y qué informe necesitas. Para un primer informe, estos son los intervalos habituales:
Fase | Duración habitual | Qué ocurre |
|---|---|---|
Preparación y subsanación | De uno a tres meses, más si partes de cero | Definición del alcance, análisis de lagunas, cierre de lagunas, puesta en marcha de la recopilación de evidencias |
Examen Tipo 1 | De unas semanas a dos meses | El auditor evalúa el diseño de los controles en una fecha concreta y emite el informe |
Periodo de revisión del Tipo 2 | De tres a doce meses | Los controles funcionan y se recopilan evidencias durante todo el periodo |
Trabajo de campo e informe del Tipo 2 | Aproximadamente de uno a tres meses después de que termine el periodo | El auditor comprueba cómo han funcionado los controles y emite el informe |
En conjunto, un primer informe Tipo 1 suele llevar entre dos y cinco meses, y un primer informe Tipo 2, entre seis meses y un año, o más si el periodo de revisión abarca un año completo. Algunas firmas de auditores de cuentas empiezan a hacer pruebas durante el periodo de revisión, lo que acorta la espera al final. A partir del segundo informe, el periodo de revisión suele abarcar 12 meses completos.
Cómo apoya Formalize la preparación de SOC 2
Formalize no sustituye a tu auditor. Organiza el trabajo que conduce al examen:
Controles con responsables designados y evidencias adjuntas, para que puedas mostrar cómo funcionó cada control durante todo el periodo de revisión.
Políticas con aprobaciones, versiones y seguimiento de su aceptación, que respaldan los controles relacionados con las políticas dentro de los criterios de seguridad.
Gestión de riesgos, incidentes y proveedores en el mismo sistema que tus controles.
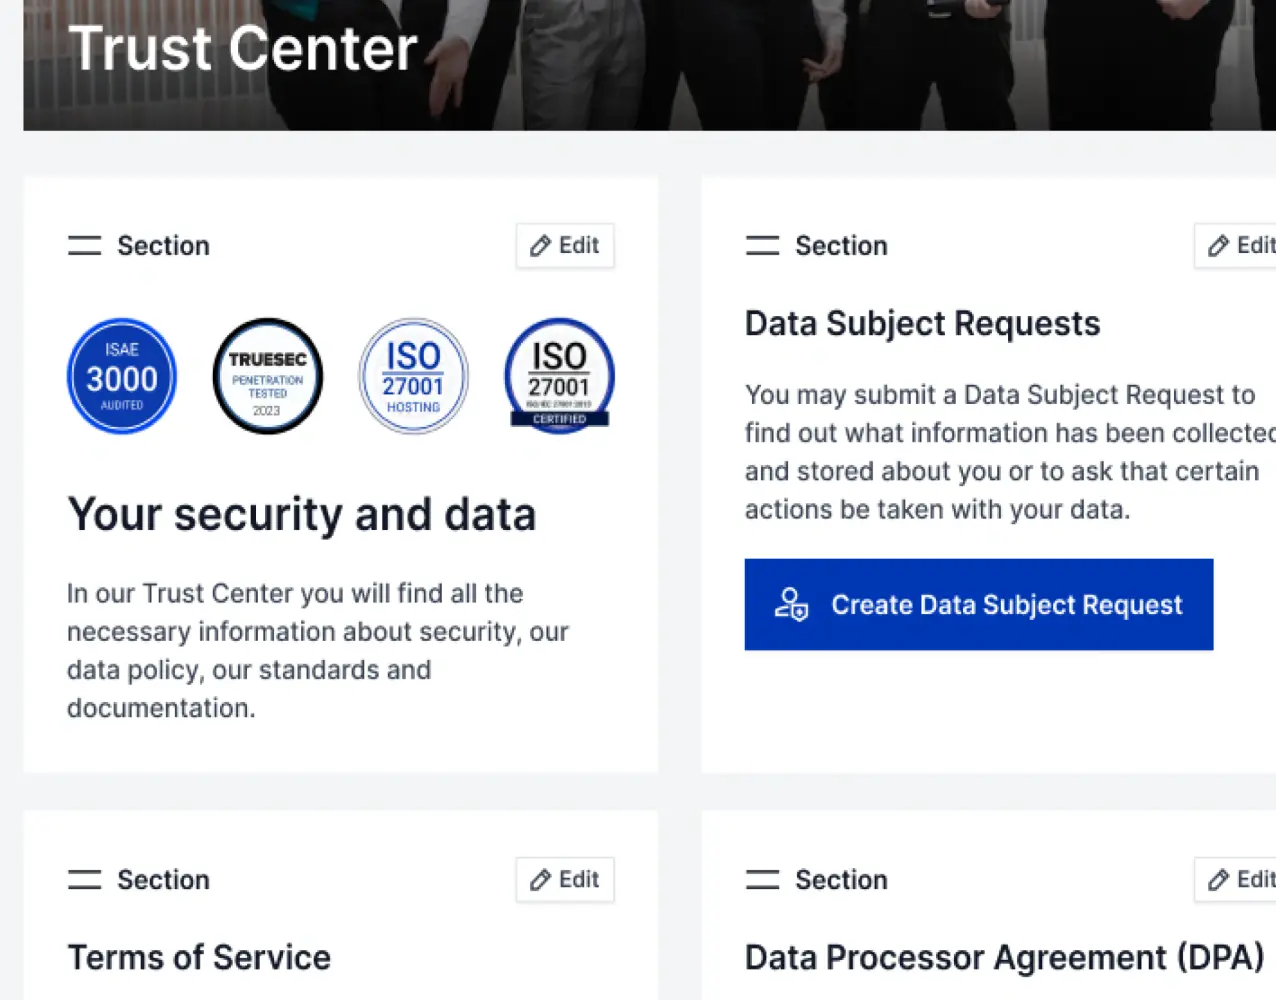
Un Trust Center para compartir tu documentación de seguridad con los clientes.
 Si además gestionas ISO 27001, NIS2, o el RGPD, ese trabajo puede convivir con tu preparación de SOC 2.
Formalize cuenta con la certificación ISO 27001 y con un informe ISAE 3000 Tipo 2, así que pasamos por el mismo tipo de aseguramiento independiente que los equipos a los que apoyamos.