
Maurice Müller
Senior Content Manager
Maurice Müller est un journaliste et stratège de contenu fort d'une expérience dans la presse écrite comme dans les médias numériques. Chez Formalize, il transforme des sujets complexes liés à la conformité et à la réglementation en contenus clairs et pratiques pour les professionnels de la conformité, du risque et de la sécurité à travers l'Europe.
Points clés à retenir:
SOC 2 n'est ni une loi ni une certification. Un cabinet d'audit indépendant (CPA) examine les contrôles d'une entreprise et émet un rapport, généralement exigé par les clients lors du processus d'achat.
Il repose sur cinq critères des services de confiance. La sécurité est obligatoire dans tous les rapports SOC 2; la disponibilité, l'intégrité du traitement, la confidentialité et la protection des données personnelles (vie privée) sont facultatives.
Un rapport de Type 1 évalue si les contrôles ont été convenablement conçus à une date précise. Un rapport de Type 2 vérifie également si les contrôles ont fonctionné efficacement sur une période donnée, généralement comprise entre trois et douze mois.
SOC 2 et ISO 27001 se recoupent largement, mais constituent des cadres de référence différents: l'ISO 27001 est une certification plus courante en Europe, tandis que les rapports SOC 2 sont plus fréquents en Amérique du Nord.
L'essentiel du travail s'effectue en amont de l'audit: définir le périmètre, identifier les responsables des contrôles et rassembler les preuves attestant que les contrôles fonctionnent comme décrit.
Une entreprise européenne de logiciels est sur le point de signer un contrat avec son premier grand client aux États-Unis. C’est alors que le questionnaire de sécurité arrive, et une seule ligne bloque l'ensemble du processus: «Veuillez fournir votre rapport SOC 2 Type 2 le plus récent.» L'entreprise détient pourtant la certification ISO 27001. Malgré cela, l'équipe achats du client insiste pour obtenir ce rapport.
C'est ainsi que de nombreuses organisations découvrent la norme SOC 2 pour la première fois: par l'intermédiaire d'un client plutôt que d'un organisme de réglementation. Comprendre ce qu'est ce rapport, ce qu'il couvre et le temps nécessaire pour l'obtenir détermine si le contrat sera conclu ce trimestre ou l'année prochaine.
Qu'est-ce que SOC 2 ?
En pratique, SOC 2 est un audit. Un cabinet d'audit indépendant examine les contrôles mis en place par votre organisation pour se conformer à un ou plusieurs des critères des services de confiance (Trust Services Criteria) de l'AICPA, puis émet un rapport. Vos clients et les autres parties prenantes s'appuient ensuite sur ce document pour évaluer l'efficacité avec laquelle vous protégez vos systèmes et les informations qui vous sont confiées.
SOC 2 n'est pas une liste de contrôle rigide. Les critères définissent les objectifs à atteindre, et chaque organisation conçoit ses propres contrôles pour y parvenir. L'AICPA associe des «points d'attention» à chaque critère, mais il s'agit de pistes de réflexion et non de contrôles obligatoires. Les critères actuels datent de 2017, tandis que les points d'attention ont été révisés en 2022.
SOC 2 fait partie d'une série de trois rapports connexes. SOC 1 couvre les contrôles relatifs aux rapports financiers, et SOC 3 est une version plus synthétique et généraliste du rapport SOC 2, pouvant être diffusée publiquement. En dehors des États-Unis, des rapports d'assurance comparables sont émis selon la norme internationale ISAE 3000; c'est pourquoi certains prestataires de services européens fournissent un rapport ISAE 3000 à la place. Découvrez comment Formalize aborde la conformité SOC 2.
Que signifie SOC 2 ?
SOC 2 est l'acronyme de «System and Organisation Controls 2» (Contrôles des systèmes et des organisations 2). Auparavant, le sigle correspondait à «Service Organisation Control», et le chiffre permet de le distinguer de SOC 1 et SOC 3.
Qui doit se conformer à SOC 2 ?
La conformité SOC 2 n'est pas une obligation légale. Elle devient incontournable lorsque des clients l'exigent, ce qui arrive généralement dans les cas suivants:
Les fournisseurs SaaS et de services cloud qui hébergent ou traitent les données de leurs clients.
Les entreprises technologiques et de traitement de données dont les services sont intégrés aux opérations d'autres organisations.
Les fournisseurs de services managés (MSP) ayant accès aux systèmes de leurs clients.
D'autres organisations de services manipulant des données clients ou commerciales sensibles.
Cette demande émerge généralement au cours du processus d'achat, lors des évaluations des risques liés aux fournisseurs ou des audits de sécurité, et elle est particulièrement courante lors de ventes à des entreprises américaines. Certains contrats exigent également un rapport SOC 2 à jour. Si aucun de vos clients ne vous le réclame, une certification ISO 27001 ou un rapport ISAE 3000 peut s'avérer plus adapté, tout particulièrement en Europe.
Quels sont les cinq critères des services de confiance SOC 2 ?
La sécurité, aussi désignée sous le nom de critères communs, fait partie intégrante de tous les rapports SOC 2. Les quatre autres sont inclus lorsqu'ils sont pertinents pour les services que vous proposez et les engagements que vous prenez envers vos clients:
Critères | Périmètre couvert | Exemples de contrôles |
|---|---|---|
Sécurité | Protection contre les accès non autorisés, l'utilisation ou l'altération des systèmes et des informations | Authentification multifacteur, revues des accès, journalisation et surveillance, gestion des changements, réponse aux incidents |
Disponibilité | Fonctionnement et disponibilité des systèmes conformément aux attentes | Sauvegardes, tests de reprise d'activité après sinistre, suivi des capacités |
Intégrité du traitement | Traitement des systèmes complet, valide, exact, ponctuel et autorisé | Validation des données, rapprochements et contrôles qualité lors du traitement |
Confidentialité | Protection des informations jugées confidentielles | Chiffrement, classification des données, destruction sécurisée |
Protection des données personnelles (Vie privée) | Collecte, utilisation, conservation, divulgation et suppression des données personnelles, en accord avec les engagements de l'organisation | Mentions d'information, registres de consentement, durées et calendriers de conservation |
Un point revêt une importance particulière pour les organisations européennes: le critère de protection des données personnelles évalue si l'organisation respecte ses propres engagements en la matière. Cela ne suffit pas, en soi, à rendre une organisation conforme au RGPD.
Exigences de conformité SOC 2: de quoi les organisations ont-elles besoin?
Étant donné que SOC 2 définit des critères plutôt que d'imposer des contrôles précis, les exigences varient d'une organisation à l'autre. La plupart des programmes doivent cependant couvrir les mêmes aspects:
Un périmètre clairement défini, couvrant les services, les systèmes, les sites et les critères des services de confiance inclus dans le rapport.
Des politiques et des contrôles conformes aux critères retenus, appuyés par une approche structurée de la gestion des politiques.
Des domaines opérationnels clés, incluant la gestion des accès, la gestion des changements, la réponse aux incidents, un système de gestion des risques ainsi que la gestion des risques liés aux tiers et aux fournisseurs.
Des preuves attestant que les contrôles sont en place et, dans le cas d'un Type 2, qu'ils ont fonctionné de manière continue tout au long de la période d'évaluation.
Des responsabilités et une documentation clairement établies, de sorte que chaque contrôle soit attribué à un responsable désigné.
Une description du système. La direction élabore une description du système couvert par l'audit et signe une déclaration formelle en ce sens. Ces deux éléments font partie intégrante du rapport final et sont souvent négligés lors de la phase de préparation.
Exemples de contrôles SOC 2 courants
Les critères communs sont divisés en neuf catégories, de CC1 à CC9. Les vérifications dépendent du périmètre de l'évaluation; voici quelques exemples typiques pour chaque catégorie:
Domaine | Exemples de contrôles |
|---|---|
CC1 Environnement de contrôle | Code de conduite, vérification des antécédents, rôles de sécurité définis, supervision par la direction |
CC2 Communication et information | Politiques diffusées auprès du personnel, description du système transmise aux clients, canal de signalement des incidents |
CC3 Évaluation des risques | Évaluation des risques au moins une fois par an, incluant le risque de fraude et les évolutions de l'activité de l'entreprise |
CC4 Activités de surveillance | Revues régulières des contrôles, audits internes, suivi et correction des défaillances de contrôle |
CC5 Activités de contrôle | Procédures documentées, séparation des tâches, contrôles associés aux risques identifiés |
CC6 Accès logique et physique | Authentification multifacteur, revues des accès, intégration et départ des collaborateurs (onboarding/offboarding), chiffrement |
CC7 Exploitation du système | Journalisation et surveillance, analyse des vulnérabilités, réponse aux incidents |
CC8 Gestion des changements | Approbation, tests et revue de code avant le passage des modifications en production |
CC9 Atténuation des risques | Gestion des risques liés aux fournisseurs, plan de continuité d'activité |
SOC 2 Type 1 vs Type 2: quelle est la différence ?
Les deux types de rapport répondent à des problématiques distinctes:
SOC 2 Type 1 | SOC 2 Type 2 | |
|---|---|---|
Ce qui est évalué | La conformité de la conception des contrôles | La conformité de la conception des contrôles et leur efficacité opérationnelle |
Période couverte | Une date précise | Une période d'évaluation, généralement comprise entre trois et douze mois |
Éléments de preuve exigés par l'auditeur | Preuve que les contrôles existent et sont conçus pour répondre aux critères | Preuve que les contrôles ont été appliqués de manière cohérente tout au long de la période |
Usage type | Rapport initial ou réponse rapide à une première demande d'un client | Rapport attendu par la plupart des grands comptes et entreprises clientes |
Les entreprises acheteuses accordent généralement une plus grande importance à un rapport de Type 2, car il démontre le fonctionnement des contrôles dans la durée, et pas seulement la façon dont ils ont été conçus. Il n'existe pas de durée minimale obligatoire pour la période d'évaluation: le cabinet d'audit et les clients qui s'appuient sur le rapport décident de ce qui est acceptable. Le choix du type de rapport initial dépend de votre niveau de maturité, de votre calendrier et des exigences qui vous sont imposées:
Le Type 1 s'avère souvent pertinent lorsque vous devez prouver la bonne conception de vos contrôles à un instant T, par exemple pour répondre à l'exigence urgente d'un client. De nombreuses organisations enchaînent ensuite avec un Type 2.
Le Type 2 constitue généralement l'option la plus indiquée lorsque les clients exigent la preuve que vos contrôles fonctionnent concrètement sur le terrain, et pas uniquement sur le papier.
À quoi s'attendre pour SOC 2 en 2027
Les critères en eux-mêmes ne changent pas. En date d'octobre 2026, les critères des services de confiance de 2017 décrits ci-dessus sont toujours en vigueur, et les propositions en cours d'examen de l'AICPA ne prévoient pas de les réviser. Deux évolutions méritent toutefois d'être prises en compte lors de la planification de votre prochain audit:
De nouvelles normes d'attestation sont en préparation, mais ne concerneront pas les audits de 2027. En février 2026, l'Auditing Standards Board de l'AICPA a proposé des révisions des normes d'attestation régissant la réalisation des audits SOC 2. Ces textes ne sont pas encore définitifs et, selon la proposition actuelle, ils s'appliqueraient aux missions débutant le 15 juin 2029 ou après cette date. Les audits menés en 2027 et 2028 continueront donc de suivre les normes en vigueur.
L'IA fait l'objet d'une attention croissante lors des audits. Bien qu'il n'existe pas de critères propres à l'IA, les auditeurs examinent de plus en plus près les systèmes et les fournisseurs d'IA à la lumière des critères existants, tels que l'évaluation des risques, le contrôle d'accès et la gestion des tiers. Si l'IA fait partie intégrante de votre produit ou de vos opérations, attendez-vous à devoir répondre à des questions sur ce sujet lors de votre prochain audit.
Pourquoi SOC 2 est-il important pour les entreprises?
La valeur ajoutée de SOC 2 dépend de votre profil de clientèle et de ses exigences. Lorsqu'il s'avère pertinent, un rapport SOC 2 permet de:
Renforcer la confiance des clients grâce à un avis d'expert indépendant plutôt qu'à une simple auto-évaluation.
Accélérer le processus d'achat et les évaluations des fournisseurs, les auditeurs pouvant souvent s'appuyer sur le rapport plutôt que sur de longs questionnaires.
Offrir à l'équipe commerciale une réponse unique et cohérente aux interrogations de sécurité, au lieu de rédiger une réponse sur mesure pour chaque prospect.
Démontrer la maturité de vos contrôles auprès de vos clients, partenaires et investisseurs.
Révéler les failles au sein des processus de sécurité et de gouvernance, bien souvent dès la phase de préparation, avant même que l'auditeur ne les identifie.
Découvrez comment se déroulerait votre préparation SOC 2 dans Formalize
Rassemblez votre liste de contrôles actuelle et vos preuves, même si elles sont aujourd'hui dispersées. Nous vous montrerons comment centraliser responsables, politiques et éléments de preuve en un seul endroit avant l'arrivée de l'auditeur.

Comment se préparer à la conformité SOC 2
L'essentiel des efforts requis par la norme SOC 2 s'effectue avant le début de l'audit. Voici une méthodologie par étapes concrète:
Définir le périmètre. Déterminez les services, les systèmes et les sites couverts par le rapport.
Sélectionner les critères des services de confiance. La sécurité est obligatoire. Intégrez les autres critères en fonction de vos services et de vos engagements clients.
Rapprocher les contrôles existants des critères (mapping). Si vous appliquez déjà la norme ISO 27001, une grande partie de ce travail sert de point de départ plutôt que d'effort nouveau.
Identifier et corriger les lacunes (remediation). Comblez les manques ou renforcez les contrôles défaillants avant le début de la période d'évaluation.
Désigner les responsables de contrôle. Chaque contrôle doit être attribué à une personne chargée de son exécution et de la collecte des preuves associées.
Mettre en place la collecte de preuves et la surveillance. Pour un rapport de Type 2, les preuves doivent couvrir l'intégralité de la période d'évaluation; elles doivent donc être collectées au fil de l'eau et non reconstituées après coup.
Réaliser une évaluation de préparation (readiness assessment) et choisir l'auditeur. Une revue préparatoire, menée en interne ou avec l'aide d'un consultant, permet de vérifier si vos contrôles et vos preuves résisteront face à l'auditeur. Seul un cabinet certifié (CPA) est habilité à réaliser l'audit final.
Maintenir les contrôles après l'obtention du rapport. Un rapport SOC 2 n'expire pas officiellement, mais les acheteurs le considèrent généralement comme valide pendant les 12 mois suivant la fin de la période d'évaluation. La plupart des organisations le renouvellent donc chaque année, ce qui exige de faire fonctionner les contrôles et la collecte de preuves en continu entre deux audits.
Combien de temps faut-il pour être conforme à SOC 2?
Le calendrier dépend de deux facteurs: le niveau de maturité préalable de vos contrôles et le type de rapport visé. Pour un premier rapport, voici les estimations habituelles:
Phase | Typical duration | Déroulement |
|---|---|---|
Préparation et remédiation | De un à trois mois (davantage en partant de zéro) | Définition du périmètre, analyse des écarts, comblement des lacunes, mise en place de la collecte de preuves |
Audit Type 1 | De quelques semaines à deux mois | L'auditeur évalue la conception des contrôles à une date précise et émet le rapport |
Période d'évaluation Type 2 | De trois à douze mois | Les contrôles sont appliqués et les preuves sont collectées tout au long de la période |
Audit sur le terrain et rapport Type 2 | Environ un à trois mois après la fin de la période | L'auditeur teste l'efficacité opérationnelle des contrôles et publie le rapport |
Au total, l'obtention d'un premier rapport de Type 1 nécessite souvent deux à cinq mois, et un premier rapport de Type 2 demande entre six mois et un an (voire davantage si la période d'évaluation s'étend sur une année complète). Certains cabinets d'audit débutent leurs tests pendant la période d'évaluation, ce qui permet de raccourcir les délais finaux. À partir du deuxième rapport, la période d'évaluation couvre généralement 12 mois complets.
Comment Formalize vous accompagne dans votre préparation SOC 2
Formalize ne remplace pas votre auditeur. La plateforme structure et centralise le travail préparatoire menant à l'audit:
Des contrôles associés à des responsables désignés et des preuves rattachées, pour démontrer le bon fonctionnement de chaque contrôle tout au long de la période d'évaluation.
Des politiques avec validation, gestion des versions et suivi de l'adhésion des collaborateurs, répondant directement aux exigences des critères de sécurité relatives aux politiques.
La gestion des risques, des incidents et des fournisseurs réunie au même endroit que vos contrôles.
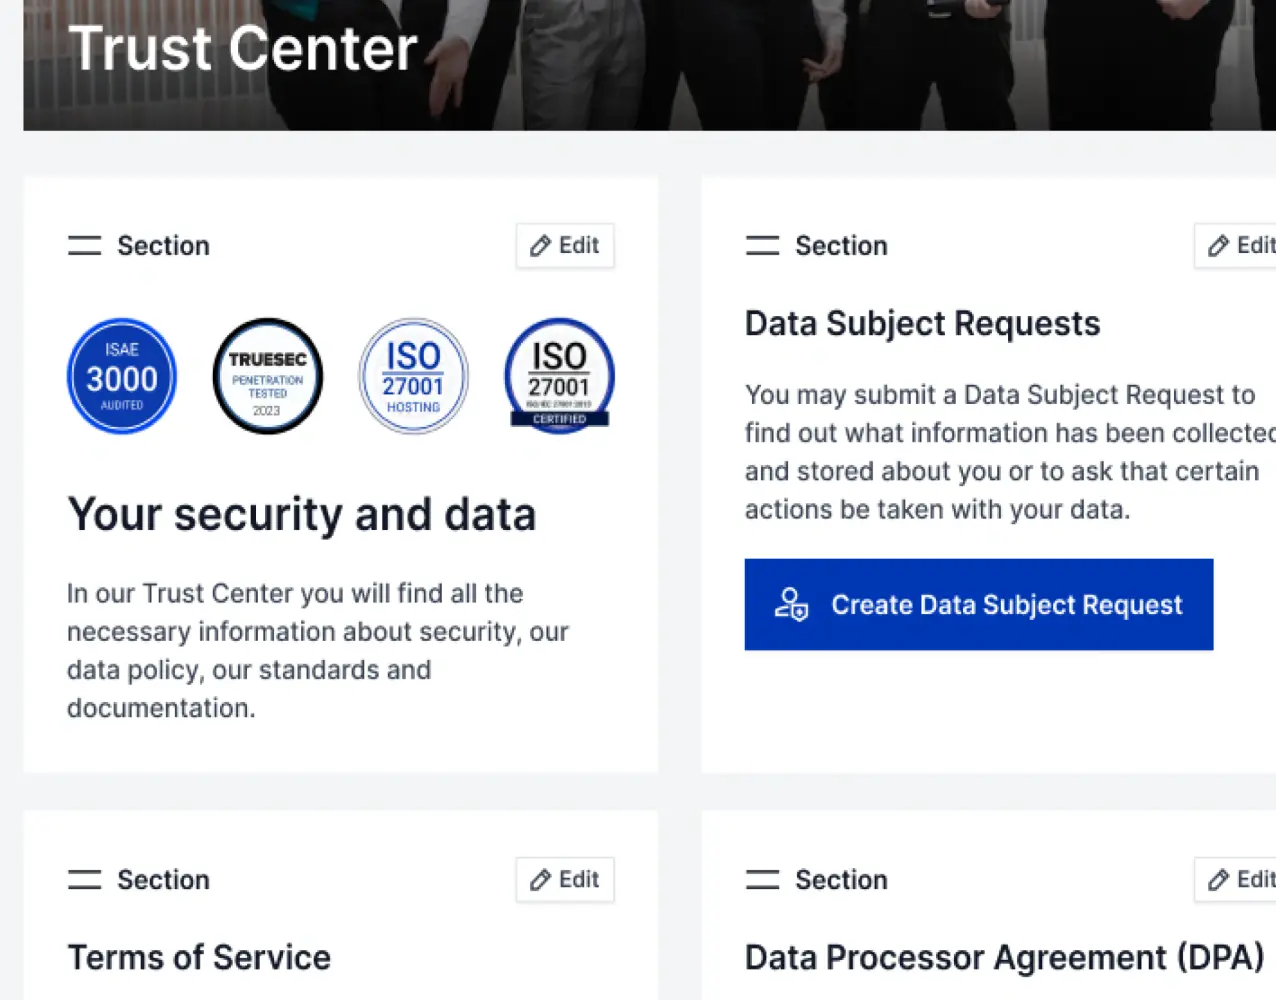
Un Trust Center pour partager vos documents de sécurité en toute transparence avec vos clients.
Si vous devez également gérer ISO 27001, NIS2 ou le RGPD, ces démarches peuvent s'intégrer harmonieusement à votre préparation SOC 2.
Formalize est elle-même certifiée ISO 27001 et titulaire d'un rapport ISAE 3000 Type 2; nous nous soumettons ainsi au même niveau d'exigence et d'audit indépendant que les équipes que nous accompagnons.