Notre blog

Ressources et analyses

Ce qui a changé dans la conformité européenne, ce qu'elle exige et la marche à suivre.

Frameworks

Reglamento de IA: qué hacer si tu empresa usa IA

Riesgos, IA no declarada y un plan en cinco pasos, con los plazos tras el Ómnibus Digital.

Àngela Vercher

Àngela Vercher

05.11.26

Actualités et analyses

RGPD, DORA, NIS2: une conformité qui se joue localement

Pourquoi Formalize s'installe à Paris, et pourquoi Excel ne suffit plus.

Maurice Müller

Maurice Müller

21.10.26

Notícias e Análises

Konica Minolta e Formalize unem-se em Portugal

Consultoria, implementação e serviços geridos numa única plataforma de GRC.

Àngela Vercher

Àngela Vercher

20.10.26

News

Cyberincident bij Albert Heijn: vijf lessen voor organisaties

Wat één shutdown laat zien over weerbaarheid, leveranciers en melden.

Laura Eck

Laura Eck

20.10.26

Frameworks

NISG 2026 in Österreich: Was jetzt gilt und bis wann

Meldepflicht seit 1. Oktober, Registrierung bis Jahresende: der Überblick.

Sarah Mille

Sarah Mille

19.10.26

Frameworks

Drei Jahre revDSG: Was Schweizer Unternehmen jetzt brauchen

Warum Dokumentieren nicht mehr reicht und was der EDÖB jetzt prüft.

Sarah Mille

Sarah Mille

15.10.26

Frameworks

NIS2 en France : se préparer sans attendre la loi

Ce que change la saisine de la CJUE, et ce que vous couvrez déjà.

Maurice Müller

Maurice Müller

30.09.26

Frameworks

NIS2 en España: qué significa la remisión al TJUE y cómo cumplir ya

Qué significa la remisión al TJUE, y cómo tu ISO 27001 y ENS ya cubren gran parte del Artículo 21.

Àngela Vercher

Àngela Vercher

22.09.26

Design

Migrating to Linear 101 English

Italian description

Design

PM mental models

Sub header placeholder title example placeholder title example placeholder title example placeholder title example placeholder title example placeholder title example placeholder title example

Actualités et analyses

Cyberattaques contre les frigos des supermarchés: ce qui s'est passé et ce qu'il faut vérifier

Des attaquants ont modifié la réfrigération de centaines de magasins en Europe. Les faits confirmés, les règles de l'UE et les vérifications recommandées.

Maurice Müller

Maurice Müller

06.11.26

News & Analysis

Frontier AI and Digital Resilience: Governance Can't Wait

What the Bank of Italy expects in the Report due on 31 December 2026, area by area.

Alessia Gilardi

Alessia Gilardi

06.11.26

Frameworks

DORA for ICT Providers: What Financial Clients Expect

The contract clauses, evidence and data your financial clients need from you, and how to prepare.

Maurice Müller

Maurice Müller

05.11.26

Frameworks

DORA Register of Information: Fixing Validation Errors

What each error means, who owns the fix, and what to check before you submit.

Maurice Müller

Maurice Müller

03.11.26

Risk & Governance

Les meilleurs logiciels GRC en 2026: comparatif de six plateformes

Quelle plateforme GRC correspond à votre programme, et quels points vérifier en démonstration.

Maurice Müller

Maurice Müller

02.11.26

Actualités et analyses

PHP2Shell: quand l'IA trouve les failles en premier

Ce qui s'est passé le 21 octobre, et les leçons pour les équipes sécurité et conformité.

Maurice Müller

Maurice Müller

30.10.26

Frameworks

Ce qu'un rapport SOC 2 vérifie et ce qu'il ne vérifie pas

Critères des services de confiance: Type 1 vs Type 2, et comment se préparer à un audit.

Maurice Müller

Maurice Müller

21.10.26

Gestion du risque et gouvernance

Gestion des politiques: du dossier partagé à la piste d'audit

Le cycle de vie en sept étapes, les clés de son efficacité et l'apport des logiciels.

Maurice Müller

Maurice Müller

20.10.26

Frameworks

Blueprint ISO 42001: governance dell'IA con Rexilience

Cosa richiede la ISO 42001 e come il nuovo Blueprint ti aiuta ad applicarla.

Alessia Gilardi

Alessia Gilardi

16.10.26

Plateforme

Résultats d’audit interne: comment s’assurer qu’ils sont réellement corrigés

Cinq vérifications pour que les résultats d’audit soient clôturés, et non oubliés.

Maurice Müller

Maurice Müller

12.10.26

Frameworks

Conformité au RGPD: Être en mesure de le prouver

Les principes, une liste de contrôle en 10 étapes, et ce qui change en 2026 et 2027.

Maurice Müller

Maurice Müller

07.10.26

Actualités et analyses

Quand un agent IA provoque une violation de données

Pourquoi la réponse aux incidents et la gouvernance de l'IA ne peuvent plus fonctionner de manière isolée.

Alessia Gilardi

Alessia Gilardi

29.09.26

Risques et gouvernance

Gouvernance des données: Qui décide de l'utilisation de vos données

Les cadres, les rôles et les étapes pour transformer les règles de gestion des données en pratique quotidienne.

Maurice Müller

Maurice Müller

29.09.26

Frameworks

Règlement sur la cyberrésilience: la nouvelle règle de signalement en 24 heures

À qui s'applique-t-il, ce qu'il couvre et son chevauchement avec NIS2 et le RGPD.

Àngela Vercher

Àngela Vercher

28.09.26

Frameworks

Règlement DORA: Ce qu'il reste à prouver aujourd'hui

Les cinq piliers, les sanctions, et ce qui a changé depuis l'échéance.

Maurice Müller

Maurice Müller

24.09.26

Actualités et analyses

Quand la vérification échoue: étude d'un cas de fuite de données sous le RGPD

Le contrôle qui l'aurait évitée, et pourquoi la plupart des politiques en sont dépourvues.

Laura Santeusanio

Laura Santeusanio

23.09.26

Frameworks

Qu'est-ce qu'une AIPD? L'évaluation des risques de confidentialité du RGPD expliquée

Découvrez comment repérer les déclencheurs de l'article 35, les 7 étapes et le contenu requis.

Maurice Müller

Maurice Müller

21.09.26

Frameworks

NIS2 in Italy: "Compliant on Paper" Won't Survive October

The 10 required measures, the fines, and how to close the gap in time.

Laura Santeusanio

Laura Santeusanio

18.09.26

Plateforme

Logiciel de gestion de la conformité : les critères essentiels à rechercher

Ce que fait le logiciel, ses vrais bénéfices et comment comparer les plateformes.

Maurice Müller

Maurice Müller

16.09.26

Risques et gouvernance

Qu'est-ce que la gestion des risques liés à l'IA ?

Principales catégories de risques, cadre de contrôle du NIST et processus en 6 étapes à suivre.
Maurice Müller

Maurice Müller

14.09.26

Risques et gouvernance
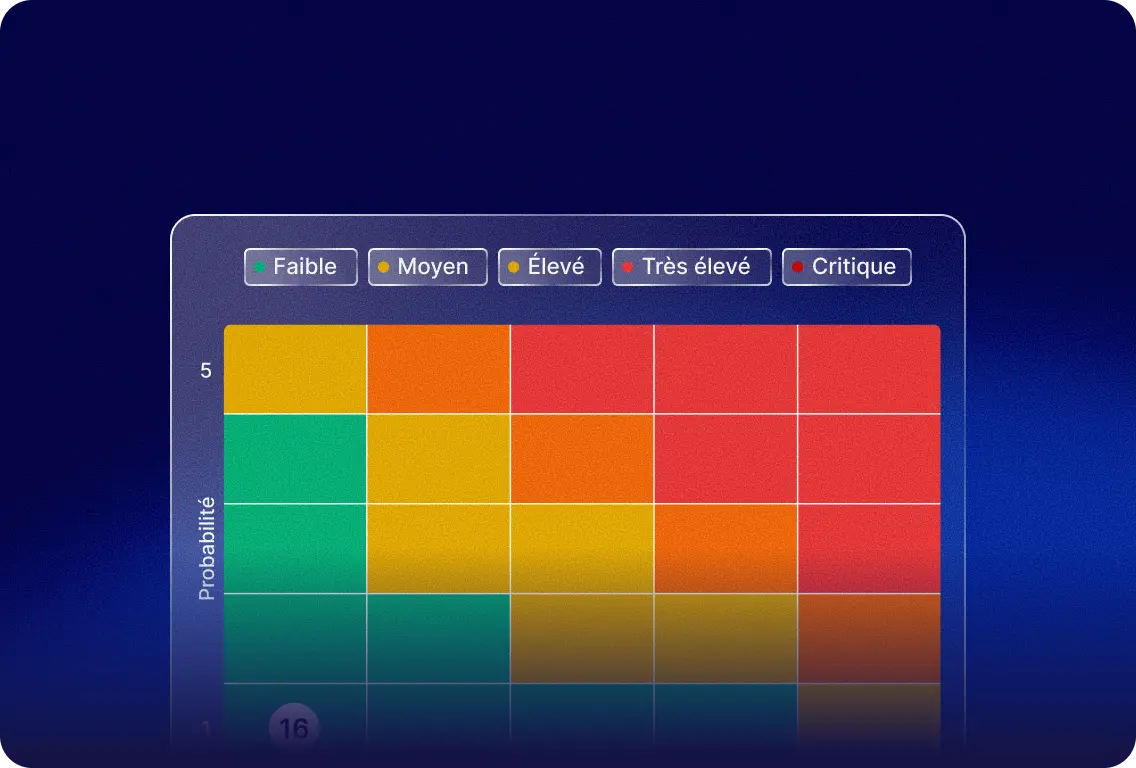
Qu'est-ce qu'une matrice des risques ? L'évaluation des scores expliquée

Comment la probabilité et l'impact se combinent en un score, avec un exemple de 5x5.

Maurice Müller

Maurice Müller

09.09.26

Risques et gouvernance

Qu'est-ce que la gestion des risques fournisseurs ? Un guide pratique

Comment évaluer, noter et suivre les risques liés aux fournisseurs, étape par étape.

Maurice Müller

Maurice Müller

04.09.26

NIS-2

CSG und CSV in Liechtenstein: Der Leitfaden

CSG und CSV setzen NIS-2 in liechtensteinisches Recht um. Das Wichtigste kompakt.

Sarah Mille

Sarah Mille

01.09.26

Plateforme

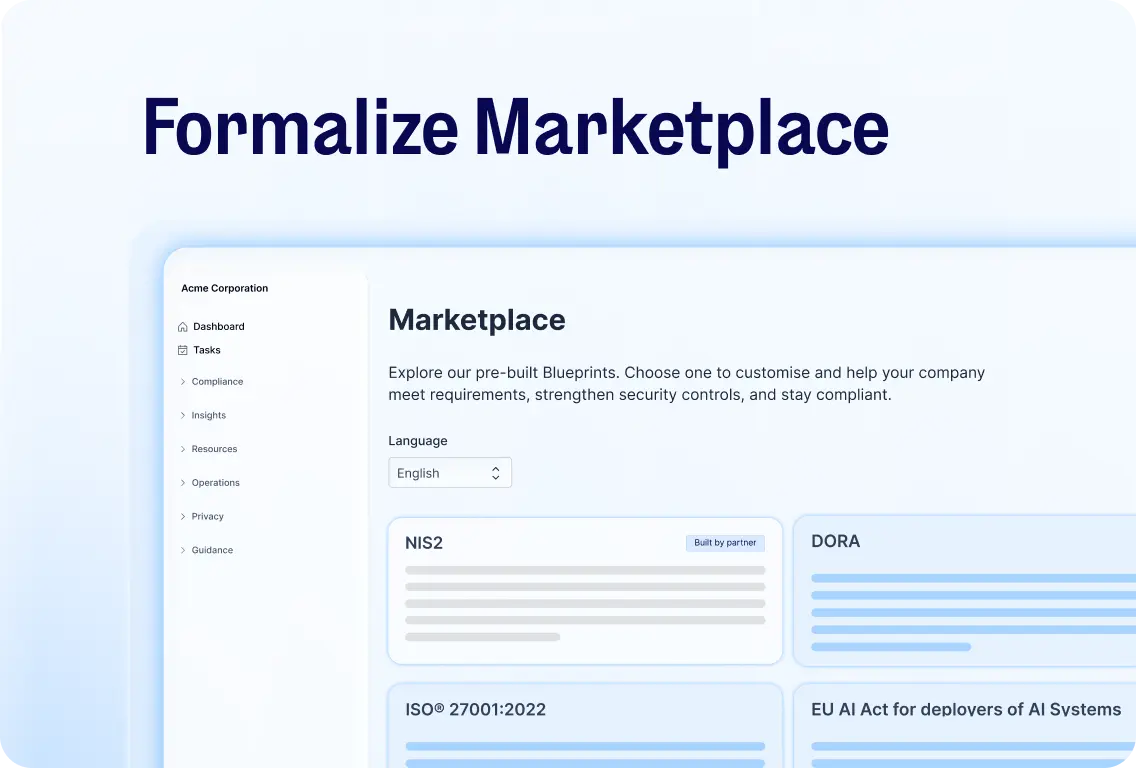
Formalize Marketplace: Comment Fonctionnent Les Blueprint

Les partenaires co-conçoivent des blueprints prêts à l'emploi, ce qui vous évite de partir d'une page blanche.

Maurice Müller

Maurice Müller

02.09.26

Risques et gouvernance

Cadres de gestion des risques: types, déroulement et exemples

NIST, ISO 31000 ou COSO: comparer les cadres de référence et choisir la solution adaptée

Maurice Müller

Maurice Müller

01.09.26

Frameworks

Exigences NIS2 : piliers clés et liste de contrôle

Ce qu'exige réellement NIS2 et comment évaluer la situation de votre organisation.

Maurice Müller

Maurice Müller

25.08.26

Plateforme

Vos contrôles étaient adaptés. Le sont-ils toujours ?

Une IA qui lit la norme ISO 27001 officielle, pas seulement des résumés.

Maurice Müller

Maurice Müller

24.08.26

Plateforme

Stop Digging for Answers. Start Asking.

Vos données de conformité peuvent enfin répondre à vos questions, au lieu de dormir dans vos registres.

Maurice Müller

Maurice Müller

24.08.26

Frameworks

Qu'est-ce que la norme ISO 27001 ? Explication du SMSI et de la conformité

L'ISO 27001 est la norme internationale de référence pour la gestion des risques liés à la sécurité de l'information.

Maurice Müller

Maurice Müller

20.08.26

Frameworks

Règlement européen sur l'IA : ce que l'Omnibus numérique a modifié, et ce que cela signifie pour votre organisation

La loi européenne sur l'IA, via son dispositif numérique omnibus, a prolongé les échéances de mise en conformité essentielles pour les systèmes d'IA à haut risque. Attention, ce titre peut prêter à confusion: il ne s'agit pas d'une suspension. Les obligations demeurent. Seul le calendrier a été modifié.

Maurice Müller

Maurice Müller

18.08.2026

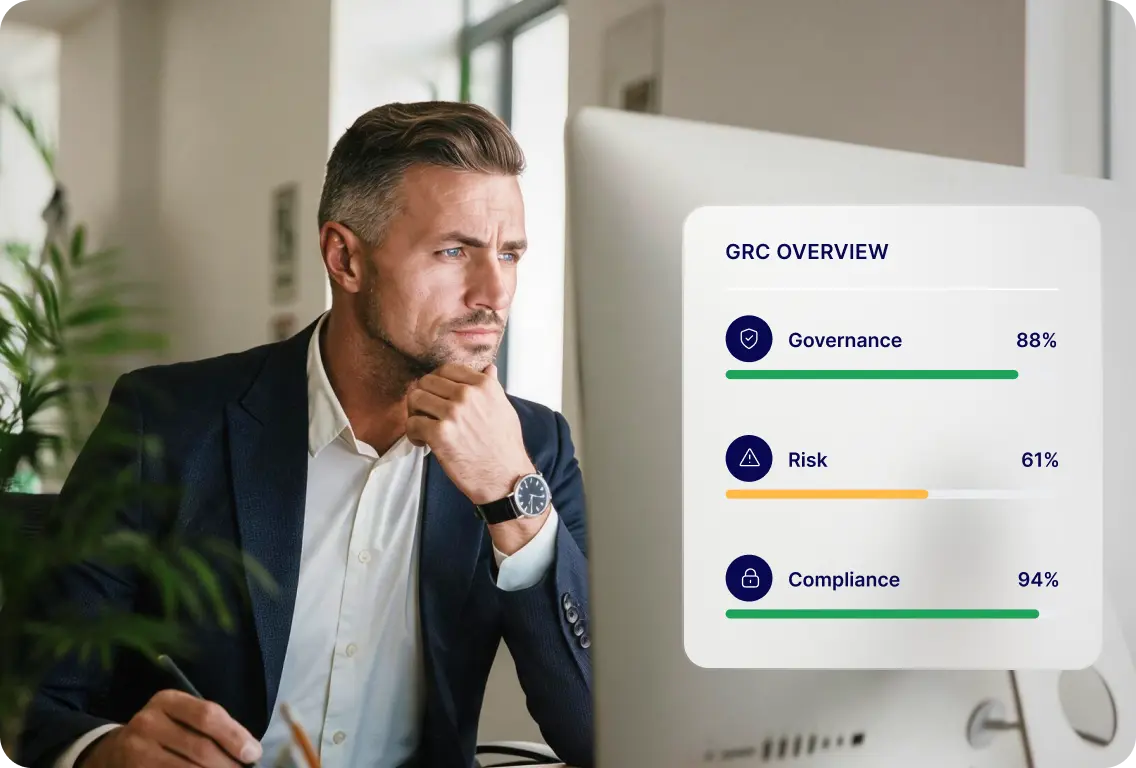
Professional reviewing a GRC dashboard showing governance, risk, and compliance metrics.
Risques et gouvernance

Qu'est-ce que la GRC ? La gouvernance, la gestion des risques et la conformité expliquées

GRC signifie Governance, Risk, and Compliance (Gouvernance, Gestion des risques et Conformité). La signification de la GRC va au-delà de l'acronyme : elle décrit la manière dont les entreprises structurent leurs règles internes, gèrent l'incertitude et répondent aux exigences réglementaires externes, non pas comme trois axes de travail distincts, mais comme une approche unifiée et intégrée.

Maurice Müller

Maurice Müller

31.07.2026

Team working in a meeting room, with a colleague holding a laptop in the foreground.
Frameworks

Qu'est-ce que NIS2 ? La directive européenne sur la cybersécurité, et ce qu'elle signifie pour votre organisation

NIS2 est la directive mise à jour de l'UE sur la sécurité des réseaux et des systèmes d'information. Elle établit des exigences contraignantes en matière de cybersécurité pour les organisations de secteurs critiques en Europe, et elle est en vigueur depuis octobre 2024.

Maurice Müller

Maurice Müller

31.07.26

Design

Migrating to Linear 101 English

Italian description

Test

Test Simon

test

Réservez une démo