
Maurice Müller
Senior Content Manager
Maurice Müller é jornalista e estratega de conteúdos com experiência em meios de comunicação impressos e digitais. Na Formalize, transforma temas complexos relacionados com a conformidade e a regulamentação em conteúdos claros e práticos para profissionais das áreas da conformidade, do risco e da segurança em toda a Europa.
Principais conclusões:
O "software de GRC" abrange três tipos diferentes de produtos: plataformas de risco empresarial, sistemas orientados para a auditoria e ferramentas de automatização da conformidade. Decida qual deles precisa antes de comparar fornecedores.
A sua principal carga de trabalho deve orientar a escolha: risco empresarial, auditoria interna, vários frameworks em simultâneo, certificação de segurança ou supervisão de fornecedores.
Todos os seis fornecedores desta comparação apresentam preços mediante pedido, pelo que as questões relativas ao licenciamento devem ser abordadas na primeira demonstração, e não na última.
Peça a cada fornecedor para mostrar o seu próprio fluxo de trabalho antes de qualquer configuração personalizada e para explicar como exportaria os seus dados e o histórico de auditorias caso decidisse deixar o serviço.
Pesquise por "melhor software de GRC" e encontrará listas que colocam lado a lado produtos muito diferentes. Alguns foram concebidos para gerir o risco de um banco global em centenas de unidades de negócio. Outros centram-se no plano de auditoria interna. Outros ainda existem principalmente para ajudar uma empresa de SaaS a concluir o seu primeiro relatório SOC 2. Todos eles são comercializados como soluções de governação, risco e conformidade (GRC), e compará-los numa longa lista de funcionalidades diz-lhe muito pouco. Os profissionais que procuram aconselhamento tendem a levantar as mesmas preocupações: quanto tempo demora realmente a implementação, se o licenciamento se mantém previsível à medida que o programa cresce e se precisam, de facto, de uma plataforma GRC dedicada. Esta comparação baseia-se nessas questões.
Como avaliámos as plataformas de GRC
Selecionámos seis plataformas que, no seu conjunto, abrangem os principais tipos de software de GRC: plataformas de gestão de risco empresarial (ServiceNow IRM e Archer), um sistema orientado para a auditoria (Optro) e ferramentas de conformidade, desde programas que abrangem vários frameworks (Hyperproof) até à automatização da segurança (Vanta). A Formalize integra a gestão de risco, a conformidade e a supervisão de fornecedores em todos os frameworks europeus.
Comparámos as plataformas em oito dimensões, com base na informação que cada fornecedor disponibiliza no seu próprio site:
Gestão de riscos: métodos de avaliação, responsabilidades, tratamento e comunicação.
Controlos e conformidade: requisitos, políticas, testes de controlo, provas e mapeamento do framework.
Auditoria interna: planeamento, pedidos, conclusões e medidas corretivas.
Risco de terceiros: avaliações de fornecedores, riscos associados e revisões contínuas. O nosso guia sobre a gestão do risco de fornecedores aborda o que constitui uma boa prática.
Fluxos de trabalho e responsabilização: aprovações, notificações, histórico e acesso baseado em funções.
Relatórios: visualizações adequadas para profissionais, executivos e o conselho de administração.
Implementação: configuração, integrações, migração e suporte.
Adequação comercial: como está estruturado o licenciamento e quais os módulos ou serviços que implicam custos adicionais.
Para uma referência independente, o Gartner Peer Insights enumera funcionalidades como metodologias de avaliação de riscos, interoperabilidade, visualização de dados e elaboração de relatórios, bem como mapeamento de frameworks e controlos para este mercado. Utilizámo-lo como verificação cruzada, e não como um modelo de pontuação.
Uma nota sobre a metodologia: trata-se de uma comparação da adequação documentada dos produtos, não de um teste prático de todas as plataformas. O Formalize é o nosso próprio produto, pelo que nos limitámos ao que cada fornecedor publica sobre si próprio, indicando a fonte e a data para cada plataforma. As funcionalidades mudam rapidamente, por isso confirme tudo o que for relevante numa demonstração e veja por si mesmo como funciona o nosso sistema GRC integrado.
Comparação entre seis plataformas de GRC
Seleções rápidas por caso de uso. Trata-se de recomendações editoriais baseadas no que cada fornecedor publica, e não em resultados de testes:
Risco, conformidade e fornecedores interligados em diferentes frameworks europeus: Formalize
Fluxos de trabalho de TI e segurança já implementados no ServiceNow: ServiceNow IRM
Programas complexos de gestão de risco empresarial: Archer
Programas liderados pela auditoria interna: Optro
Operações de conformidade em vários frameworks: Hyperproof
Um primeiro relatório SOC 2 ou certificado ISO 27001: Vanta
Plataforma | Melhor para | Ponto forte principal | Foco em risco, conformidade e auditoria | Third-party oversight | Implementation support | Check in the demo |
|---|---|---|---|---|---|---|
Organizações de média dimensão e organizações sujeitas a regulamentação que operam no âmbito dos frameworks europeus | Riscos, controlos, evidências, fornecedores e aprovações num único sistema integrado | Principalmente em matéria de risco e conformidade com vários frameworks; módulo de auditoria para auditorias internas | Avaliações de fornecedores, contratos e documentação relacionada com riscos | Configuração guiada com os Blueprints de Conformidade, migração assistida de dados existentes | Integrações para a recolha de evidências, caso o objetivo seja a certificação SOC 2 | |
Organizações que já utilizam o ServiceNow | Risco e conformidade na mesma plataforma que os fluxos de trabalho de TI e segurança | Principalmente riscos informáticos e operacionais; gestão de auditorias disponível | Aplicação independente de gestão de riscos de terceiros | Especialistas e parceiros de implementação da ServiceNow | Esforço de licenciamento e configuração, caso ainda não utilize o ServiceNow | |
Grandes empresas com programas de gestão de riscos complexos | Risco empresarial nas áreas operacional, de TI e de terceiros | Principalmente riscos empresariais e regulamentares; gestão de auditorias disponível | Produto de governação de terceiros | A Archer e parceiros de implementação | Esforço de configuração e quem se encarrega da sua manutenção após a entrada em funcionamento | |
Optro (anteriormente AuditBoard) | Programas liderados pela auditoria interna | Planeamento da auditoria e documentos de trabalho relacionados com o risco e a conformidade | Principalmente auditoria interna e controlos do tipo SOX | Módulo TPRM | Sucesso e Serviços da Optro | Análise da gravidade do risco e dos fluxos de trabalho dos fornecedores fora do âmbito da auditoria interna |
Programas de conformidade e garantia que abrangem vários frameworks | Controlos partilhados num framework de grande dimensão | Principalmente conformidade e garantia; registos de riscos associados aos controlos | Módulo de gestão de risco de fornecedores | Equipa de apoio dedicada | Profundidade dos fluxos de trabalho relativos ao risco empresarial e à auditoria interna | |
Startups e empresas de SaaS que se preparam para a certificação SOC 2 ou ISO 27001 | Recolha automatizada de provas através de integrações | Principalmente conformidade de segurança | Identificação de fornecedores e avaliação de riscos | Apoio à integração; a Vanta refere semanas em vez de meses | Uma abordagem aprofundada sobre risco, auditoria e governação, para além da conformidade em matéria de segurança |
Todas as seis plataformas funcionam com base em orçamentos, e a Formalize também oferece um plano gratuito e um período de teste de 14 dias. Os dados dos fornecedores foram verificados a 22 de outubro de 2026 nos respetivos sites de cada um.
As principais plataformas de software de GRC
Cada perfil abaixo descreve a quem se destina a plataforma e as suas principais funcionalidades, com base no próprio site do fornecedor. O Formalize tem uma apresentação mais detalhada mais abaixo, com capturas de ecrã, uma vez que é o único produto que podemos mostrar por dentro.
Formalize: para fluxos de trabalho interligados nas áreas do risco, conformidade e governação
Ideal para: organizações de média dimensão e organizações reguladas, incluindo entidades financeiras, que gerem vários frameworks europeus, tais como a NIS2, o DORA, a ISO 27001 e o RGPD, e que precisam de demonstrar à liderança como as decisões foram tomadas.
Principais funcionalidades: Formaliza as ligações de cada risco aos sistemas, fornecedores, contratos, ativos e funções empresariais que este afeta, e atribui-lhe uma pontuação na sua própria matriz de risco inerente e residual. As tarefas de governação são executadas como fluxos de trabalho com responsáveis designados e aprovações com registo de data e hora. As avaliações de fornecedores, os contratos e as provas são apresentados ao lado dos riscos que introduzem. Os planos de conformidade abrangem a NIS2, o DORA, a ISO 27001, a ISO 22301, o RGPD e muito mais, e o módulo de auditoria realiza auditorias internas estruturadas de acordo com as Normas Globais de Auditoria Interna do IIA. O Formalize está alojado na UE (AWS Frankfurt).
Fonte: formalize.com/pt/grc
ServiceNow IRM: para organizações que já utilizam o ServiceNow
Ideal para: organizações que já utilizam a gestão de serviços de TI, operações de segurança ou outros fluxos de trabalho no ServiceNow e pretendem integrar a gestão de riscos e a conformidade na mesma plataforma.
Principais funcionalidades: O ServiceNow descreve a Gestão Integrada de Riscos (IRM) como a ligação entre "os riscos e a conformidade nas operações de TI, cibersegurança e negócios num único sistema de ação". Funciona na Plataforma de IA do ServiceNow. A gestão de auditorias e a gestão de políticas e conformidade são oferecidas no âmbito da sua família GRC, e uma aplicação de gestão de riscos de terceiros abrange o ciclo de vida dos fornecedores "desde a integração até à descontinuação”. Para os compradores da UE, a ServiceNow promove a gestão de riscos de terceiros e a elaboração de relatórios em conformidade com o DORA.
Fonte: servicenow.com: Gestão Integrada de Risco
Archer: para programas complexos de riscos empresariais
Ideal para: grandes empresas, nomeadamente nos setores dos serviços financeiros, da energia, da saúde e do setor público, onde uma função central de gestão de risco gere várias disciplinas de risco em simultâneo.
Principais capacidades: A Archer identifica o diretor de risco, o diretor de conformidade, o responsável pela auditoria interna e o CISO como as funções que apoia, e afirma que mais de 1 500 organizações utilizam a sua solução. O seu portfólio Archer Evolv abrange riscos operacionais, de TI, de terceiros e empresariais, com produtos para gestão de auditorias, governação de terceiros, resiliência operacional e alterações regulamentares. No que diz respeito às alterações regulamentares, a Archer afirma que monitoriza mais de 22 milhões de fontes regulamentares e mapeia as alterações aos controlos.
Fonte: archerirm.com: Produtos
Optro: para programas de GRC orientados para a auditoria
Ideal para: organizações em que a auditoria interna determina a escolha da plataforma, incluindo equipas que realizam testes ao abrigo da SOX ou testes exaustivos aos controlos internos.
Principais funcionalidades: Optro é o novo nome da AuditBoard, que mudou de marca em março de 2026. As suas funcionalidades de auditoria incluem a elaboração de "um plano baseado no risco para todo o seu universo de auditoria", documentos de trabalho redigidos por IA com provas citadas e relatórios prontos a apresentar ao conselho de administração. O CrossComply abrange a conformidade com uma biblioteca de mais de 30 frameworks, incluindo SOC 2, ISO 27001 e o RGPD, e um módulo de TPRM transforma as constatações relativas a fornecedores de alto risco em tarefas de correção. A Optro afirma que cada etapa apoiada pela IA necessita da aprovação de uma pessoa.
Fonte: optro.ai: Platform
Hyperproof: para programas de conformidade e garantia em múltiplos frameworks
Ideal para: equipas de conformidade e garantia, desde empresas de média dimensão até grandes empresas, que utilizam vários frameworks em paralelo.
Principais funcionalidades: A Hyperproof afirma que suporta mais de 160 frameworks, incluindo SOC 2, ISO 27001, DORA, NIS2 e RGPD, e permite que as equipas "padronizem as operações de controlo em vários frameworks para minimizar a redundância". Os dados sobre o estado dos controlos alimentam os registos de risco, e a gestão de risco de fornecedores faz parte da plataforma. As suas funcionalidades de IA recomendam mapeamentos de controlos e elaboram pedidos de comprovativos, com revisão humana.
Fonte: hyperproof.io: Product
Vanta: para a automatização da conformidade em matéria de segurança
Ideal para: startups e empresas de SaaS em crescimento cujo principal objetivo é obter um relatório SOC 2 ou uma certificação ISO 27001.
Principais funcionalidades: O núcleo do Vanta é a recolha automatizada de provas. A empresa afirma que "automatiza até 90% das provas necessárias para comprovar a conformidade" através de mais de 400 integrações, com testes automatizados que monitorizam os controlos de hora a hora. Inclui mais de 35 frameworks, incluindo SOC 2, ISO 27001, RGPD, NIS2 e DORA, e abrange também a identificação de fornecedores e a avaliação de riscos dos mesmos.
Fonte: vanta.com: Trust Management Platform
Os dados dos fornecedores foram verificados a 22 de outubro de 2026 nos respetivos websites. Para conhecer as perguntas que deve colocar a cada fornecedor, consulte a checklist de demonstração abaixo.
Qual é a plataforma de GRC mais adequada para a sua organização?
Startups e empresas de SaaS em crescimento
Se um cliente solicitar um relatório SOC 2 neste trimestre, a automatização da documentação comprovativa é a prioridade, e uma ferramenta concebida para esse fim é, normalmente, o caminho mais rápido. Nem todas as startups precisam de um pacote empresarial de GRC. O panorama muda à medida que a empresa cresce. Assim que obtiver a certificação ISO 27001, vender a clientes sujeitos a regulamentação ou tiver de cumprir as obrigações da NIS2, será necessário que os riscos, as políticas e as decisões de gestão estejam interligados com os seus controlos, e não se limite apenas a passar nos testes. Planeie essa etapa na altura da escolha, para não ter de migrar um ano mais tarde. A Formalize suporta as normas SOC 2 e ISO 27001, a par dos respetivos frameworks europeus.
Equipas de médio porte que gerem vários frameworks
Quando se implementa simultaneamente as normas SOC 2 e ISO 27001, ou a ISO 27001, a NIS2 e o RGPD, o principal risco é realizar o mesmo trabalho duas vezes. Procure controlos, evidências e responsáveis que sejam geridos uma única vez, num único sistema, com cada framework a apresentar a sua própria perspetiva sobre os mesmos. Veja o caso do tratamento de incidentes: o procedimento, o responsável e o registo de incidentes que mantém para a ISO 27001 são também o ponto de partida para a NIS2, e acrescenta-se o que a NIS2 exige, como os critérios de significância e o aviso prévio de 24 horas. A nossa análise de lacunas entre a ISO 27001 e a NIS2 mostra em que outros aspetos isso se aplica. Verifique a profundidade do framework, não apenas a lista de logótipos: uma biblioteca de frameworks pode significar um conjunto completo de requisitos com orientações ou uma lista de títulos. A supervisão de fornecedores faz parte do mesmo contexto, porque a maioria dos frameworks agora questiona como gere o risco de terceiros.
Grandes empresas com programas complexos de gestão de riscos e de auditoria
As empresas precisam de uma plataforma que reflita a sua estrutura: entidades jurídicas, unidades de negócio e regiões, cada uma com os seus próprios responsáveis, e relatórios que sejam agregados ao nível do grupo. Pergunte como a plataforma lida com a sua metodologia de risco, incluindo modelos de pontuação e apetite de risco, e como a auditoria interna utiliza os mesmos dados de risco, em vez de uma cópia própria. A configuração é o fator que determina se estes projetos têm sucesso ou ficam paralisados. Pergunte quem irá manter a plataforma após a entrada em funcionamento e que parte desse trabalho a sua própria equipa poderá realizar. Veja como a Formalize aborda o risco empresarial com as Informações de Risco
Equipas cuja principal necessidade é a gestão do risco de fornecedores ou a auditoria interna
Por vezes, um fluxo de trabalho é mais importante do que tudo o resto. Se as avaliações de fornecedores dominarem a sua carga de trabalho, por exemplo, o risco de terceiros em TIC ao abrigo do DORA, dê maior peso ao fluxo de trabalho relativo ao risco de fornecedores: integração, questionários, dados contratuais, monitorização e correção. Se o plano de auditoria for o motor do seu ano, uma plataforma orientada para a auditoria poderá ser mais adequada para si do que um conjunto abrangente de soluções de GRC. Seja como for, certifique-se de que o fluxo de trabalho especializado se integra aos seus dados mais amplos de risco e controlo; caso contrário, acabará por ter uma segunda folha de cálculo.
O que deve verificar numa demonstração de software de GRC?
Peça a cada fornecedor que demonstre estes aspetos com o seu próprio exemplo, e não com um guião pré-preparado:
Em que medida o nosso fluxo de trabalho funciona antes de qualquer configuração personalizada?
Os nossos controlos, registos e histórico existentes podem ser migrados, e quem se encarrega desse trabalho?
De que forma as permissões protegem os dados sensíveis relativos a riscos, incidentes e auditorias?
Que integrações estão incluídas e quais têm um custo adicional?
Como é calculado o preço de utilizadores, frameworks, entidades, fornecedores ou módulos adicionais?
Podemos exportar todos os nossos dados, incluindo o histórico de auditorias, caso decidamos sair?
Em que aspetos é que a IA presta apoio e quais são as decisões que ainda necessitam da aprovação de uma pessoa?
Para comparar o que é comparável, apresente o mesmo cenário a todos os fornecedores. Por exemplo: um novo fornecedor crítico obtém uma pontuação de risco elevada. Peça a cada fornecedor que siga todo o processo, desde a avaliação do fornecedor até à decisão de tratamento aprovada, e que termine com a visão que a vossa direção teria, incluindo quem aprovou o quê e quando.
Veja o Formalize com o seu próprio caso de utilização
Apresente um risco, um framework ou um fornecedor com o qual esteja a trabalhar. Vamos mostrar-lhe como funciona no Formalize, desde a primeira avaliação até ao relatório para a sua direção.

Veja como o Formalize estabelece a ligação entre riscos, controlos e evidências
Começa com uma avaliação de risco: o risco é classificado numa matriz própria, com valores inerentes e residuais, e associado aos fornecedores, sistemas e funções empresariais que afeta. É-lhe atribuído um responsável específico.
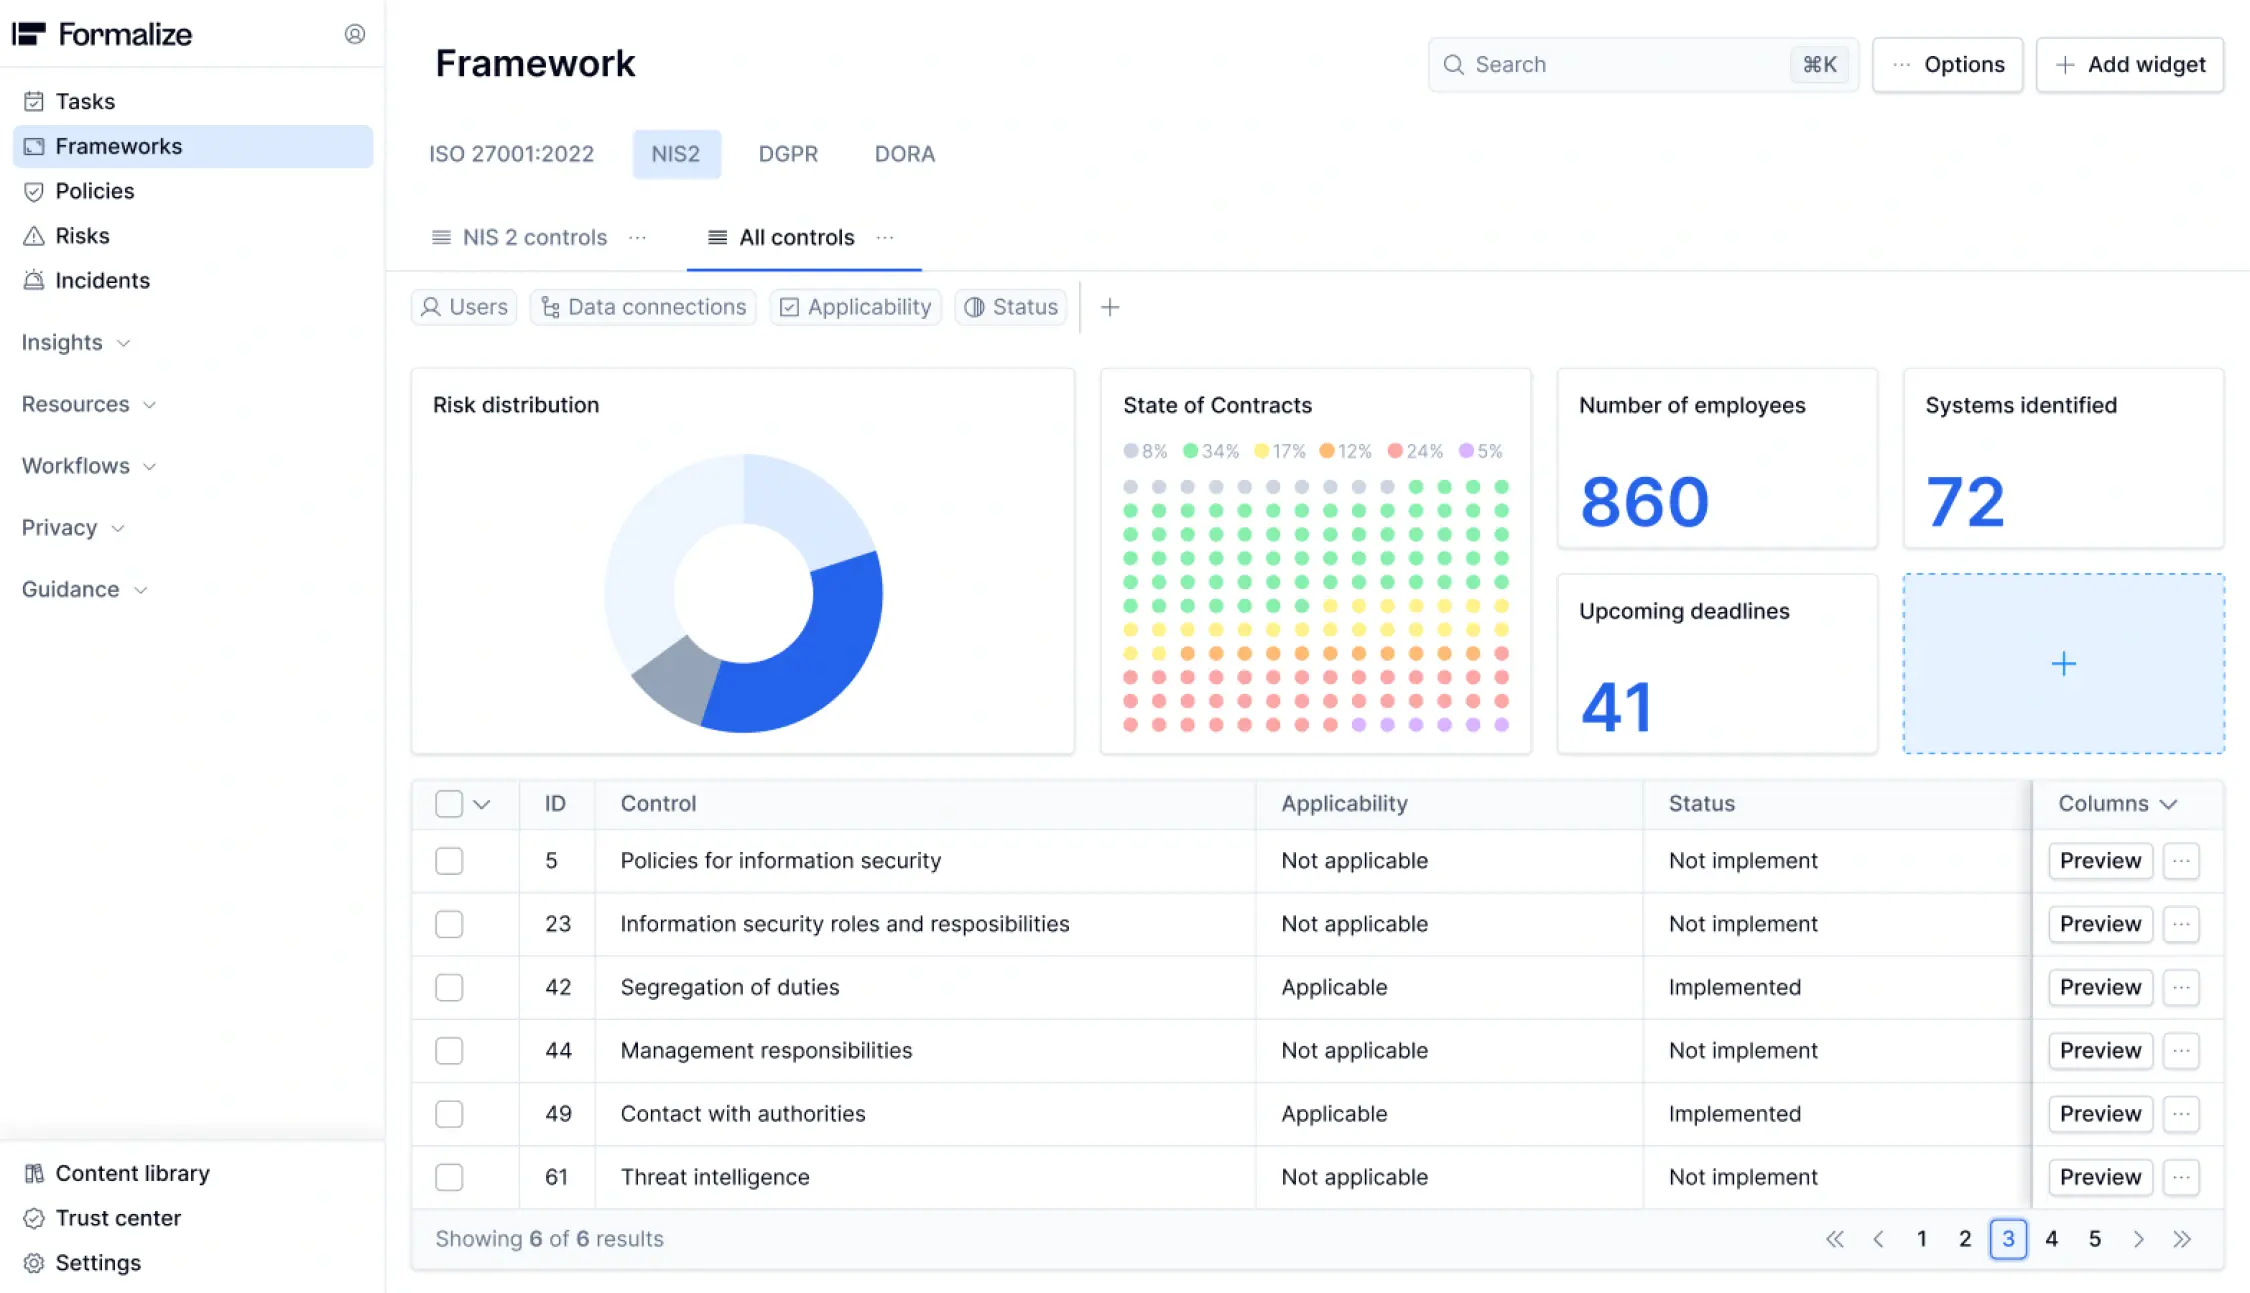 O responsável associa-o a um controlo, mapeado através do framework e da gestão de controlos para os requisitos que este suporta. As evidências são carregadas em relação a esse controlo, e a decisão de aceitar ou gerir o risco passa por um fluxo de trabalho de aprovação, com registo de data e hora e atribuição de responsabilidades. O estado aparece então no painel de controlo para análise pela liderança, acompanhado do registo de aprovações.
Com o Formalize, entramos em funcionamento praticamente logo no primeiro dia. Em dois meses, já tínhamos uma cobertura total das nossas necessidades em matéria de conformidade, mesmo durante a época festiva.
Fernando Sanz de Galdeano, CISO, Arcano Partners
Se quiser ver essa sequência com os seus próprios riscos e frameworks, explore a plataforma Formalize GRC ou marque uma sessão de apresentação.