Lo strumento di audit costruito sugli standard IIA
Una soluzione per la conformità al GDPR che offre una visione in tempo reale dei dati e dei livelli di rischio. I requisiti vengono classificati in ordine di priorità in base al rischio e mantenuti aggiornati grazie a contenuti normativi precompilati.




Internal audit today
Tre domande e le risposte più frequenti
"Quanti strumenti vengono utilizzati nell'audit?"
Excel per la pianificazione, l’e-mail per le domande, un drive condiviso per i documenti. A distanza di mesi, è difficile ricostruire il percorso che ha portato a una conclusione.
“Come dimostri che un controllo funziona?”
Conversazioni via e-mail, cartelle su Drive e un nuovo file esportato da un foglio di calcolo. Le prove esistono già, ma vengono raccolte nuovamente ogni volta.
"Come si fa a capire se un problema è stato risolto?"
Si devono contattare i responsabili e aggiornare lo stato manualmente. Non c’è alcuna conferma che il lavoro sia stato completato, quindi le pratiche rimangono aperte o vengono chiuse sulla fiducia.
La risposta migliore a tutte e tre le domande
Invece di fogli di calcolo, caselle di posta elettronica e attività di follow-up manuali, l’intero processo di revisione si svolge in un unico luogo. Ecco ciò che uno dei nostri partner ha notato per primo.
“Il modulo Audit ci permette di tracciare facilmente i collegamenti tra gli oggetti di audit, i requisiti, i controlli e le prove, fino al report finale di audit.”
Erhard Christelbauer
Conseiller principal GRC , Bonafide
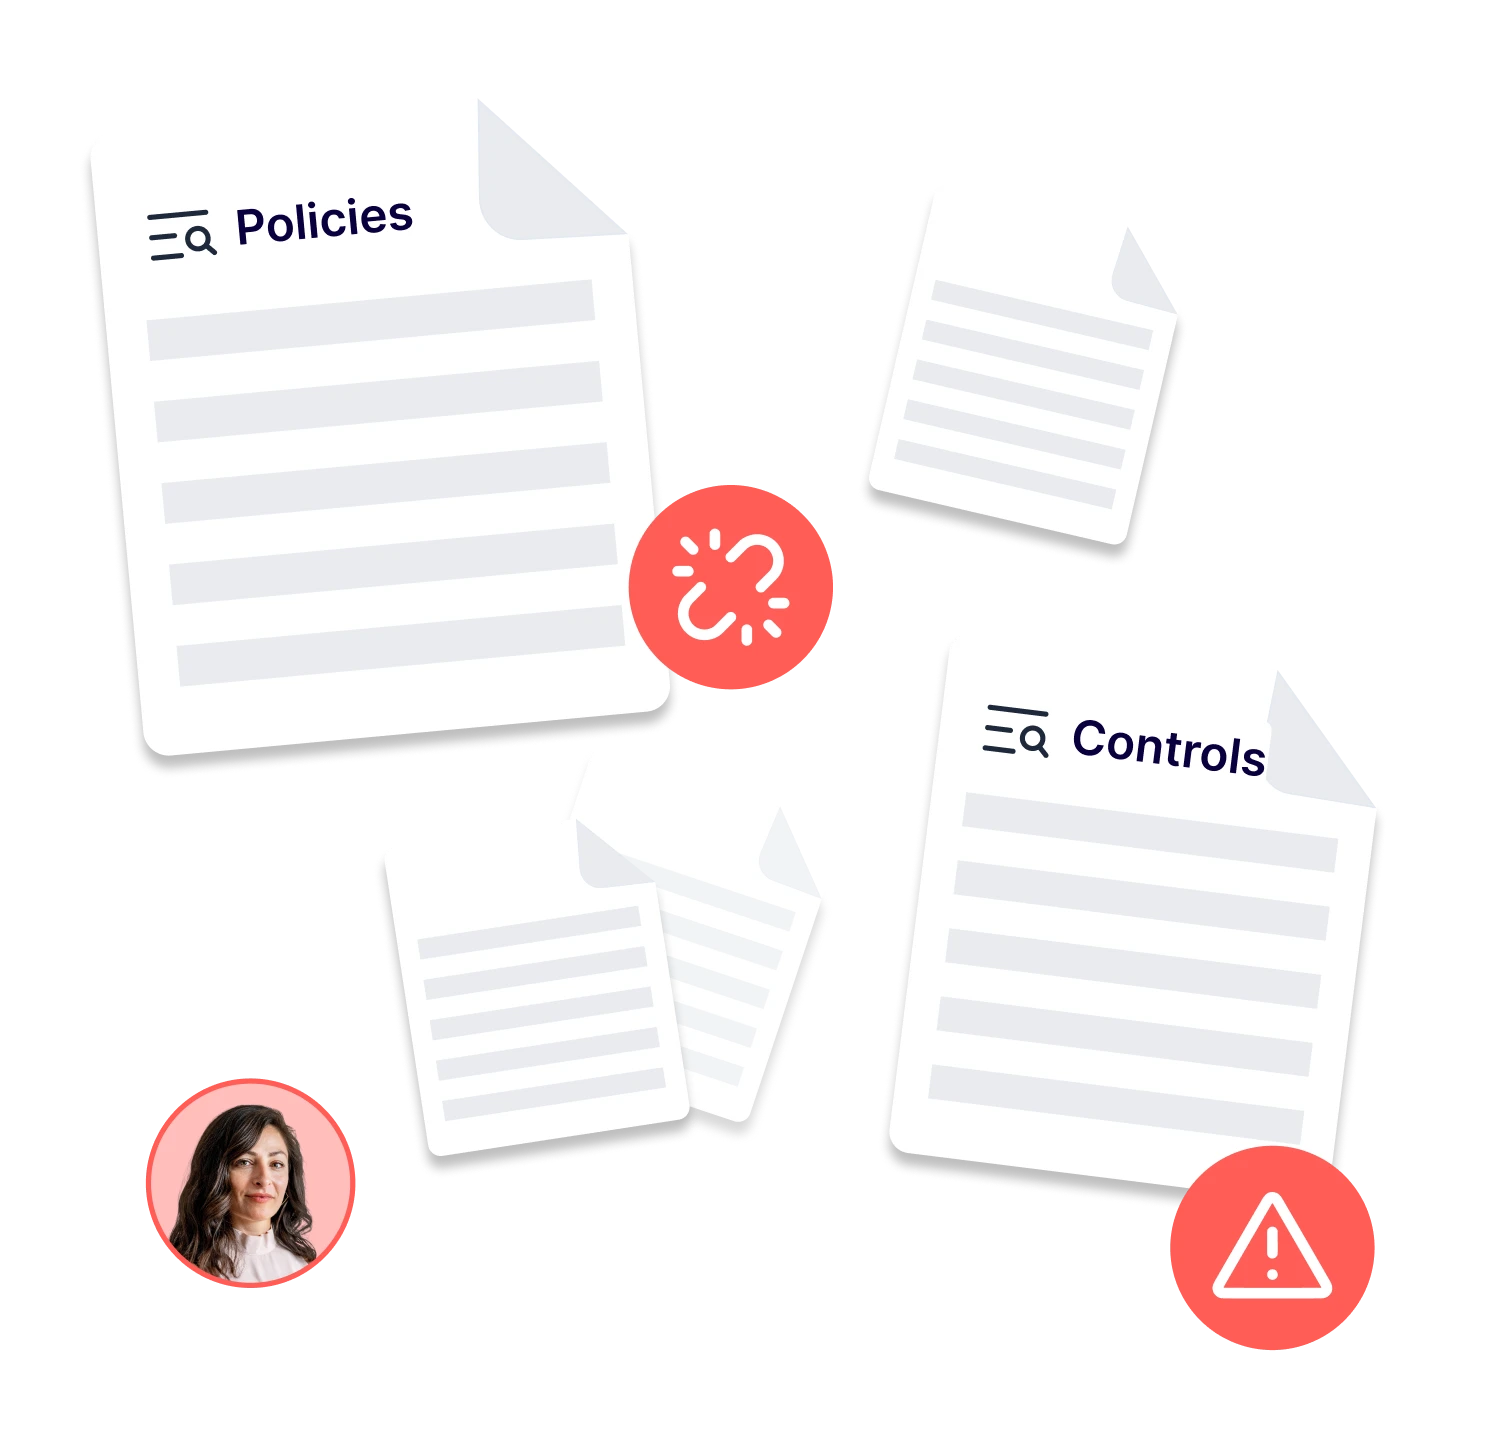
Il metodo manuale
-
Lo scopo è riportato in un lungo elenco su Excel, mentre la pianificazione è su un calendario o su una bacheca Kanban. Nulla collega le due cose.
-
Per ogni audit vengono raccolte nuovamente le evidenze, dalle caselle di posta in arrivo, dai drive condivisi e dai file esportati lo scorso anno.
-
I dati vengono registrati su un sistema di tracciamento. Qualcuno rintraccia i responsabili e chiunque può contrassegnare una segnalazione come risolta senza alcuna verifica.

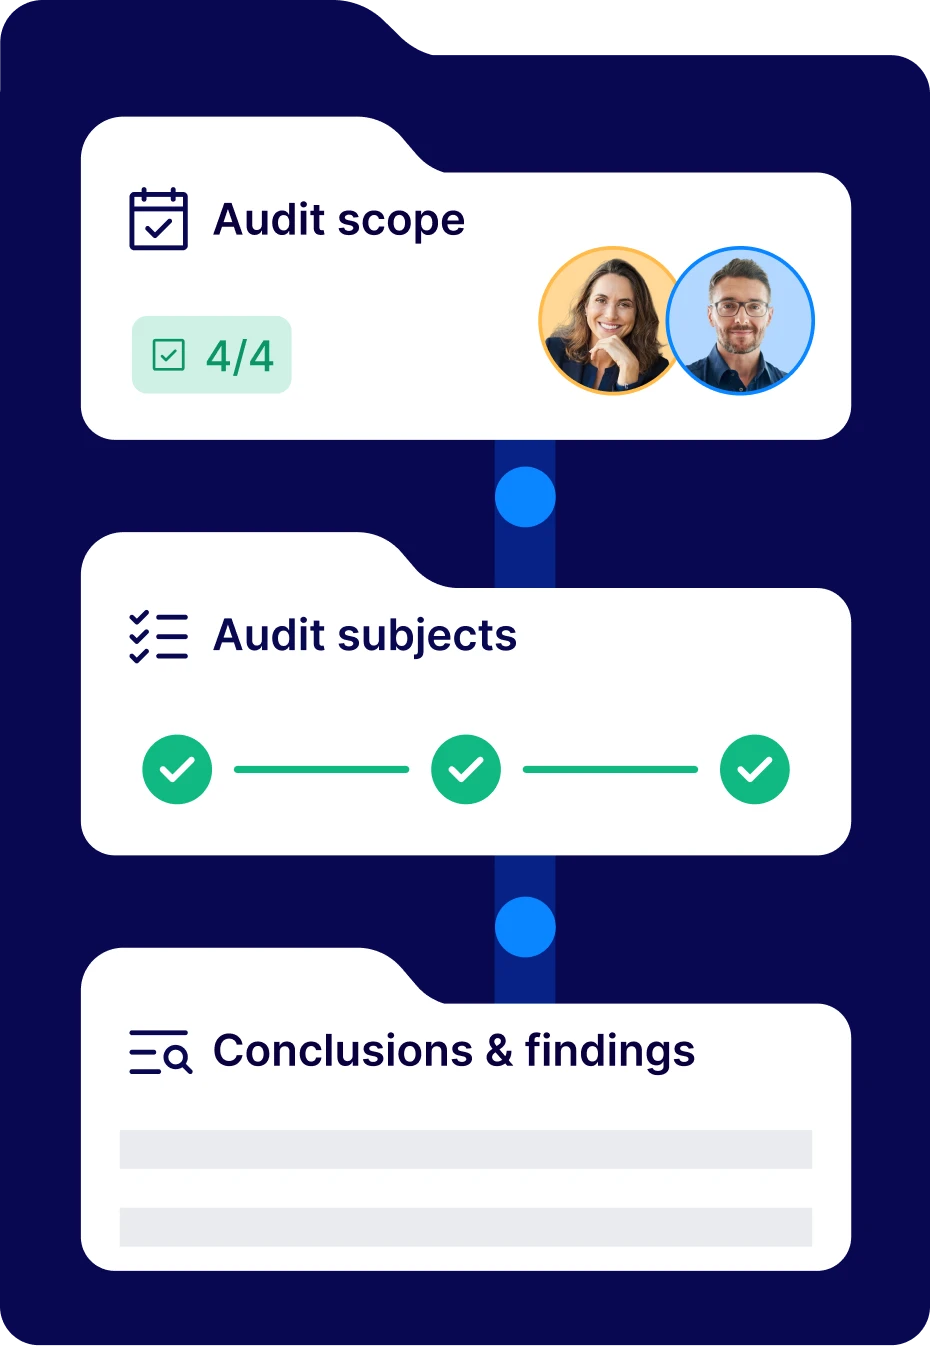
Il metodo Formalize
-
Un unico ciclo di vita, dalla pianificazione al follow-up, strutturato secondo gli standard dell’IIA. Ogni fase è tracciata nello stesso audit trail.
-
Le evidenze rimangono associate ai controlli, ai rischi e ai fornitori a cui si riferiscono. Nessuna informazione viene raccolta due volte.
-
I dati rimangono associati al controllo, al rischio o agli asset a cui si riferiscono, con un responsabile, una scadenza e un’approvazione indipendente.

Esegui l'audit dove si svolge già il tuo lavoro di conformità
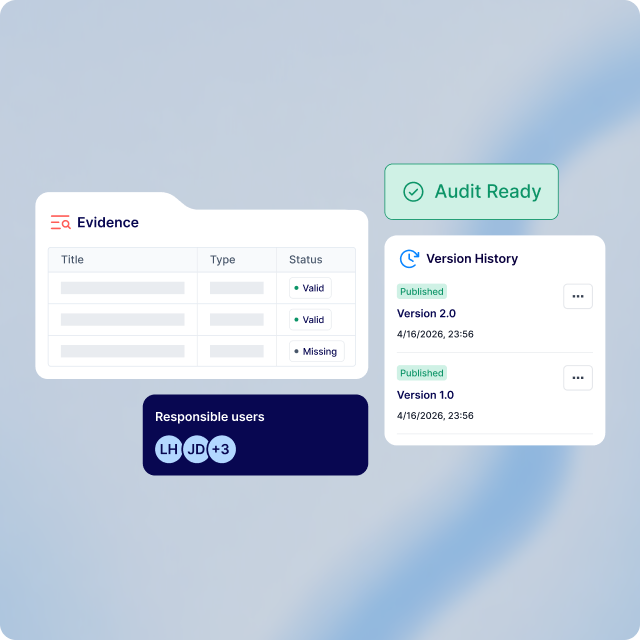
Ciclo di vita dell'audit
Una struttura che ogni auditor riconosce
Pianificazione, definizione dell’ambito, attività sul campo, conclusioni e follow-up sono gestiti in un unico luogo, secondo la struttura prevista dagli Standard globali di revisione interna dell’IIA. Quando qualcuno ti chiede come sei arrivato a quel risultato, il percorso è documentato.
-
Ruoli ben definiti: gli organizzatori dell’audit pianificano, i responsabili dell’audit gestiscono il processo e gli auditor sul campo effettuano la valutazione, ciascuno con i propri diritti di accesso.
-
Il tuo modo di lavorare: l'audit segue le fasi abituali del tuo team e il follow-up può iniziare mentre l'audit è ancora in corso.
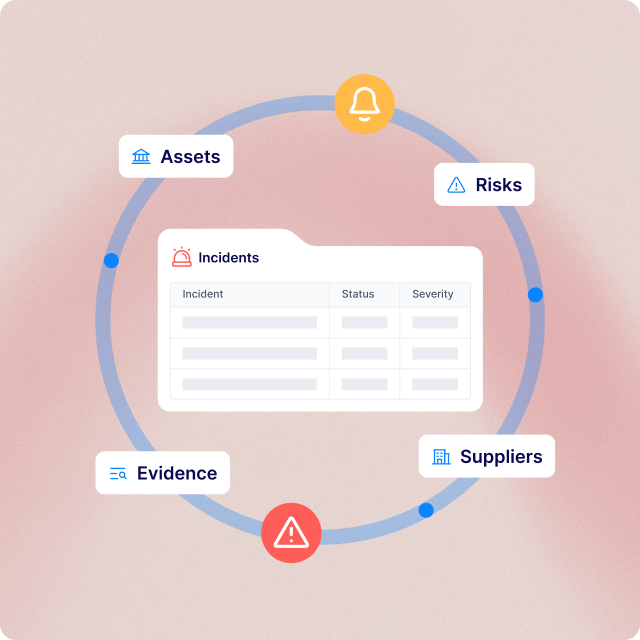
Dati interconnessi
Prove già esistenti prima ancora che qualcuno le richieda
Avvia un audit partendo da un framework, da una serie di rischi o dalle risorse e dai fornitori che gestisci, utilizzando dati in tempo reale anziché una copia. I risultati ottenuti confluiscono nel resto del tuo lavoro di conformità.
-
Direttamente dalla fonte: ogni elemento è collegato al controllo, al rischio o al record che supporta, senza necessità di ricaricare i dati.
-
Flessibilità: è possibile combinare diversi ambiti in un unico audit, ad esempio un dipartimento, un fornitore e i rischi ad essi associati.
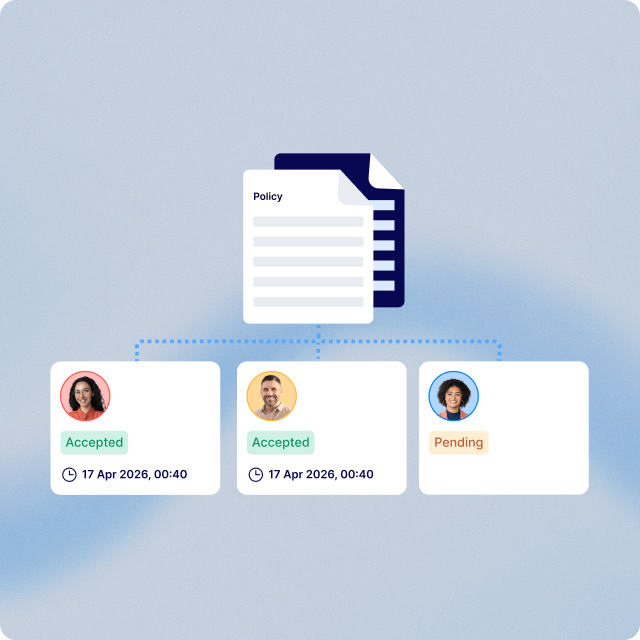
Rimediazione
Risultati che vengono chiusi, non solo registrati
Ciascuno di essi è collegata all’oggetto dell’audit a cui si riferisce e può trasformarsi in un piano d’azione. Il follow-up inizia mentre l’audit è ancora in corso e prosegue anche dopo la sua fine, in modo che nulla vada perso.
-
Strutturato per default: ogni record riporta il criterio, la condizione, la causa principale e l’effetto, come descritto dagli Standard dell’IIA.
-
Chiuso e verificato: a ogni correzione vengono assegnati un responsabile e una data di termine, ed è necessaria l'approvazione indipendente prima che possa essere considerata risolta.
Progettato per una realtà multi-framework
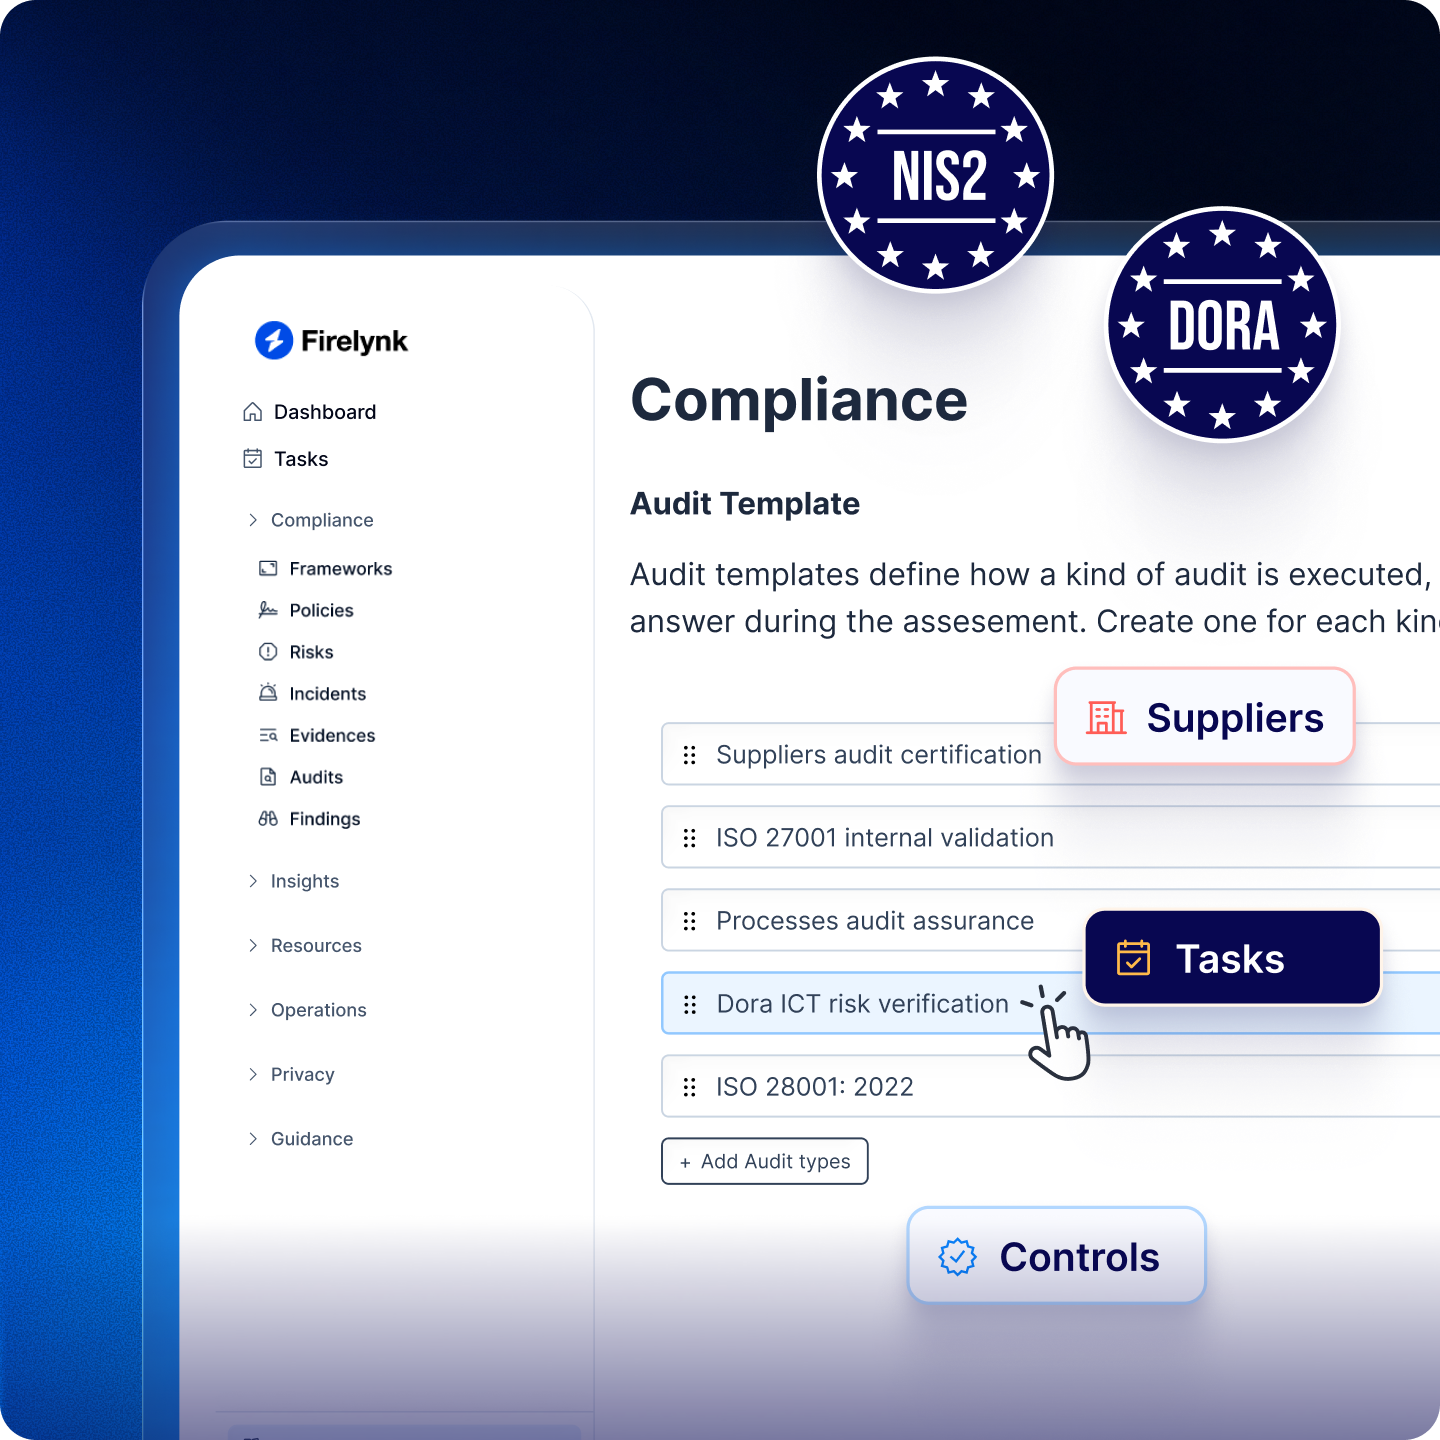
Regolamenti come GDPR, NIS2 e ISO 27001 non esistono in un vuoto. Formalize collega direttamente i tuoi flussi di lavoro di audit ai tuoi requisiti di conformità e sicurezza più ampi, mantenendo i tuoi controlli allineati su ogni framework da un'unica piattaforma.
1 / 4
I risultati dei vostri audit rimangono in buone mani
Un audit raccoglie dati e prove che non vuoi finiscano nella casella di posta sbagliata. Formalize è certificato ISO 27001, lo stesso standard in base al quale vengono sottoposti a audit molti dei nostri clienti. Tutti i dati sono archiviati nell'Unione Europea, a Francoforte e a Dublino, e l'accesso è regolato in base al ruolo, in modo che ogni persona veda solo la propria parte dell'audit, dalla pianificazione al lavoro sul campo fino all'approvazione finale.