Audit-værktøj baseret på IIA-standarder
En GDPR-compliance-løsning med realtidsoverblik over jeres data og risikoniveauer. Krav prioriteres efter risiko og holdes opdateret med forudfyldt regulatorisk indhold.




Intern audit i dag
Tre spørgsmål og de svar, vi hører igen og igen
"Hvor mange værktøjer berører jeres audit?"
Excel til planlægning, e-mail til spørgsmål, et delt drev til dokumentation. Måneder senere er sporet bag en konklusion svært at finde.
“Hvordan dokumenterer I, at en kontrol virker?”
E-mailtråde, Drive-mapper og en ny regnearkseksport. Dokumentationen eksisterer allerede, men den indsamles på ny hver gang.
”Hvordan ved I, at et observation er håndteret?”
Manuel opfølgning og statusrapportering. Der er ingen reel bekræftelse på, at arbejdet er udført, så opgaver forbliver åbne eller lukkes i stilhed på baggrund af tillid.
En bedre løsning på alle tre
I stedet for regneark, indbakker og manuel opfølgning afvikles hele auditten ét sted. Her er, hvad en af vores partnere først lagde mærke til.
"Audit-modulet gør det nemt for os at spore sammenhængene mellem audit-emner, krav, kontroller og dokumentation hele vejen til den endelige auditrapport."
Erhard Christelbauer
Conseiller principal GRC , Bonafide
Den manuelle måde
-
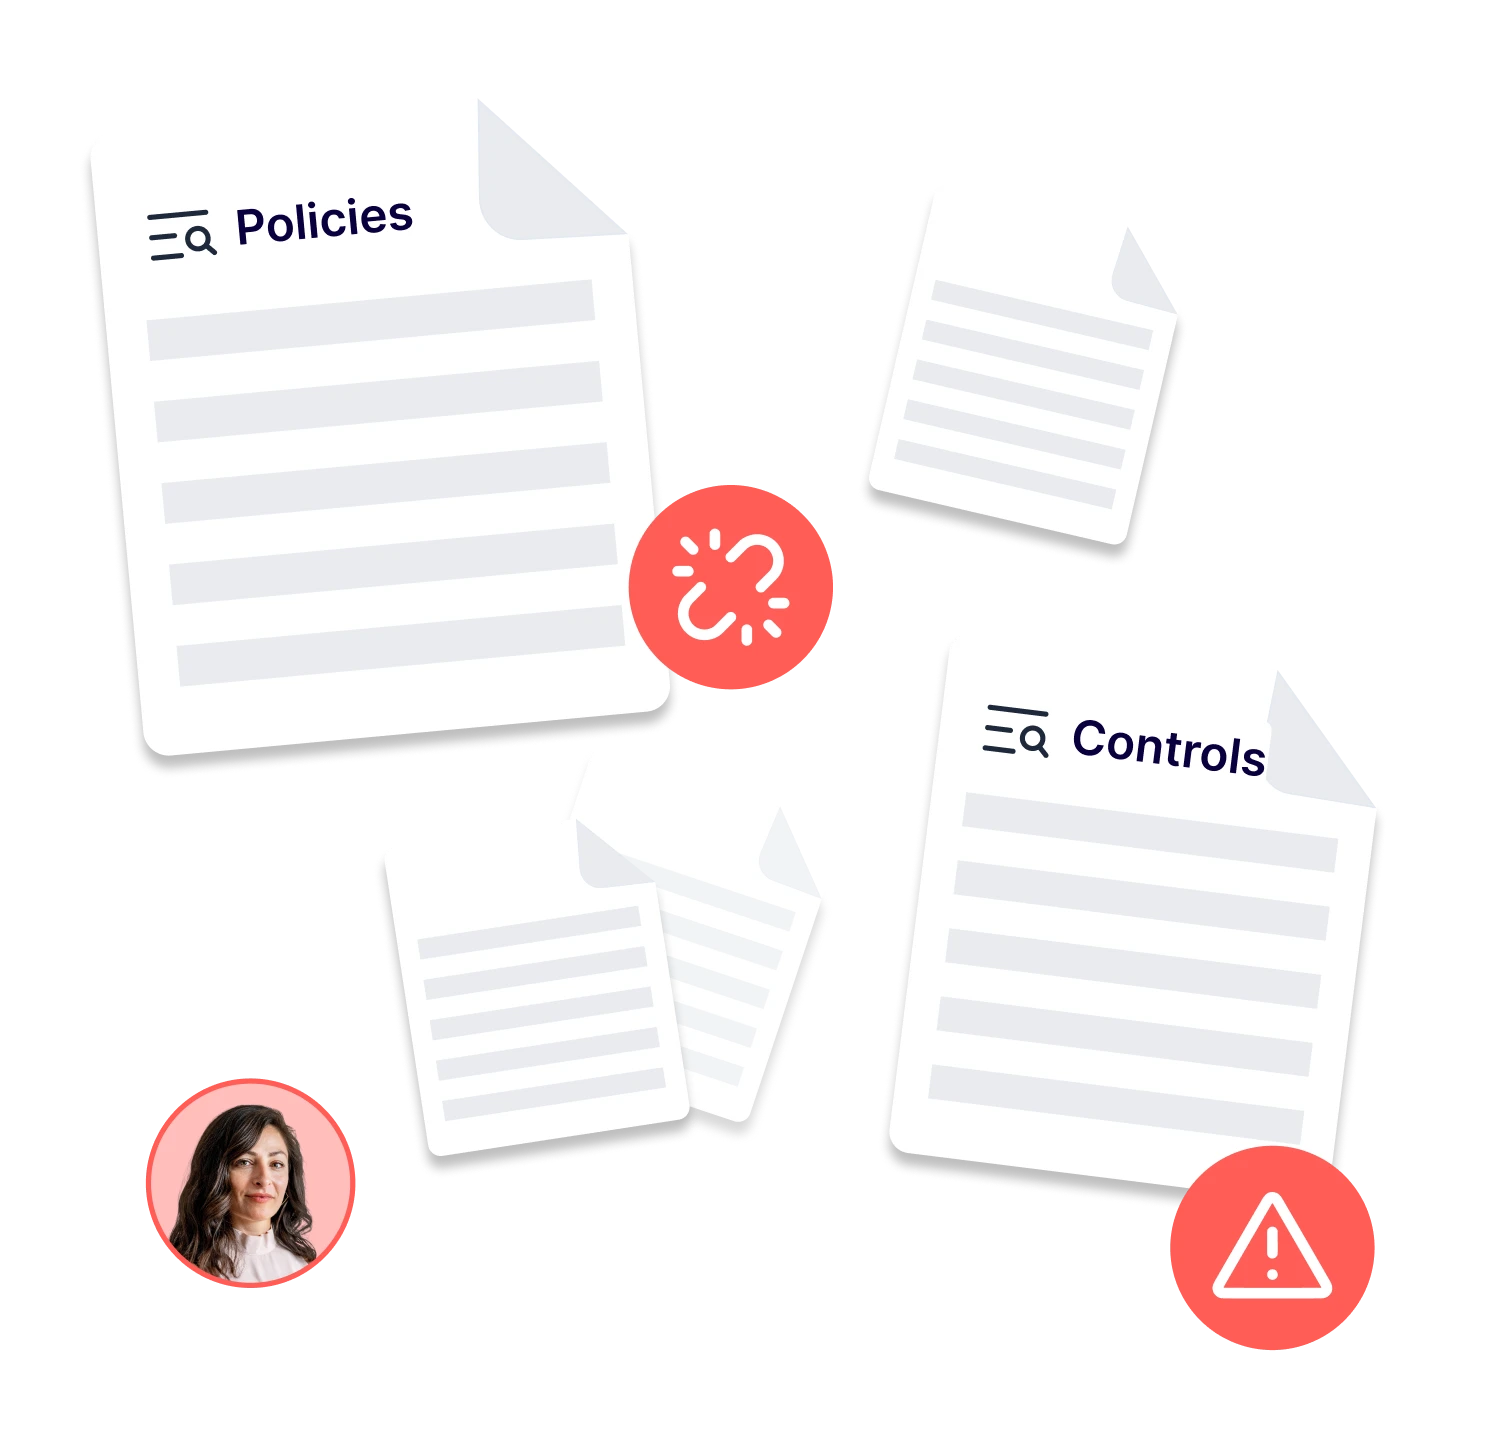
Planen lever i Excel, spørgsmålene i e-mail, konklusionerne i en separat rapport. Intet forbinder dem.
-
Dokumentation indsamles på ny ved hver audit, fra indbakker, fællesdrev og eksporter fra sidste år.
-
Fund ender i en tracker. Nogen rykker de ansvarlige, og hvem som helst kan markere en rettelse som udført uden kontrol.

Med Formalize
-
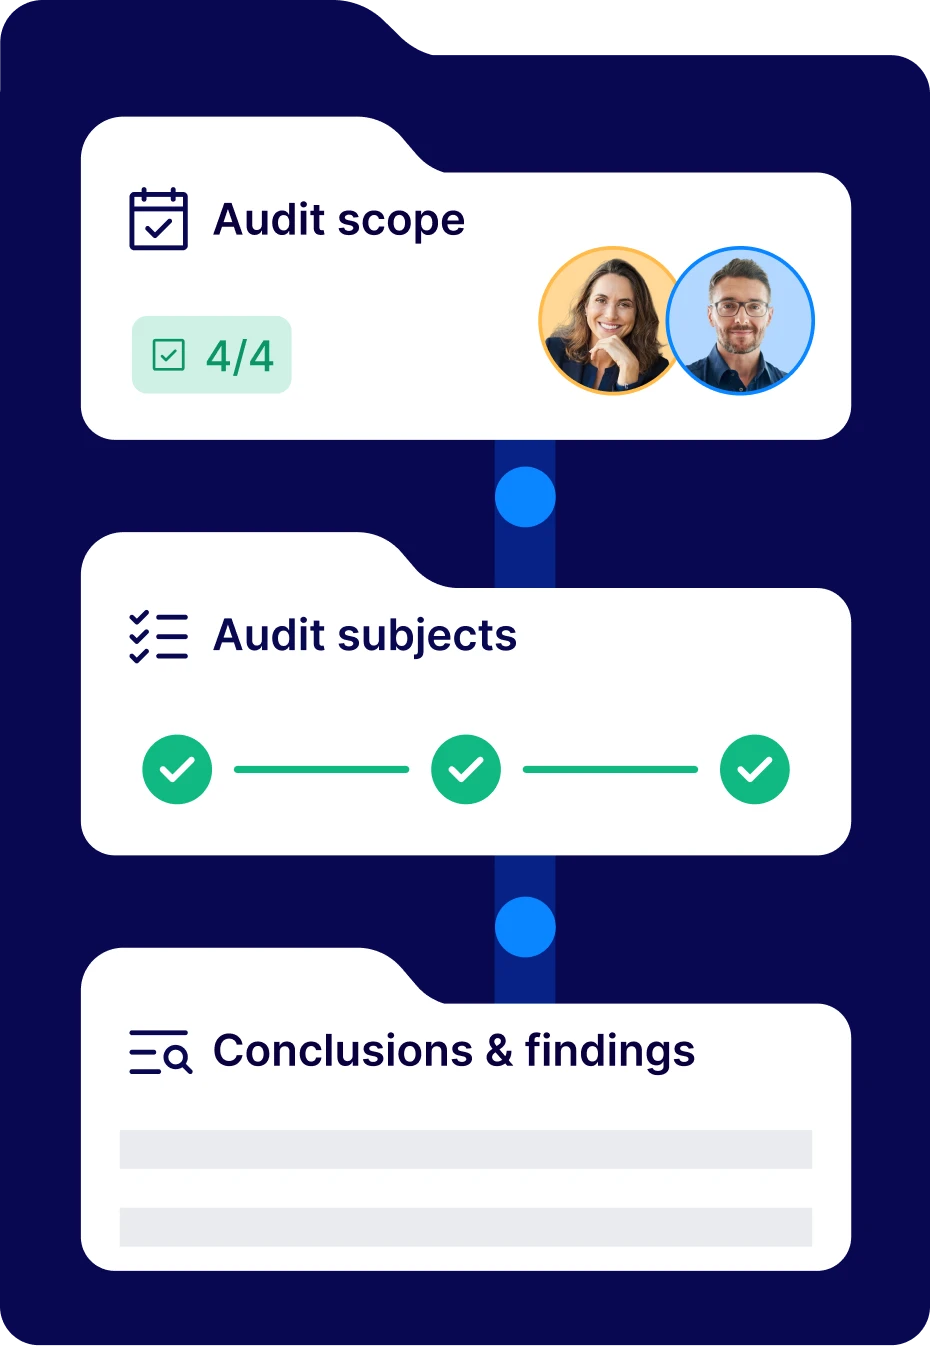
Én livscyklus fra planlægning til opfølgning, struktureret efter IIA-standarder. Hvert trin i det samme audit trail.
-
Dokumentation forbliver knyttet til de kontroller, risici og leverandører, den tilhører. Intet indsamles to gange.
-
Hvert fund forbliver knyttet til den kontrol, det påvirker, med en ansvarlig, en deadline og en uafhængig godkendelse for at afslutte sagen.

Gennemfør auditten der, hvor jeres compliance-arbejde allerede ligger
Audit-livscyklus
En struktur, enhver auditor genkender
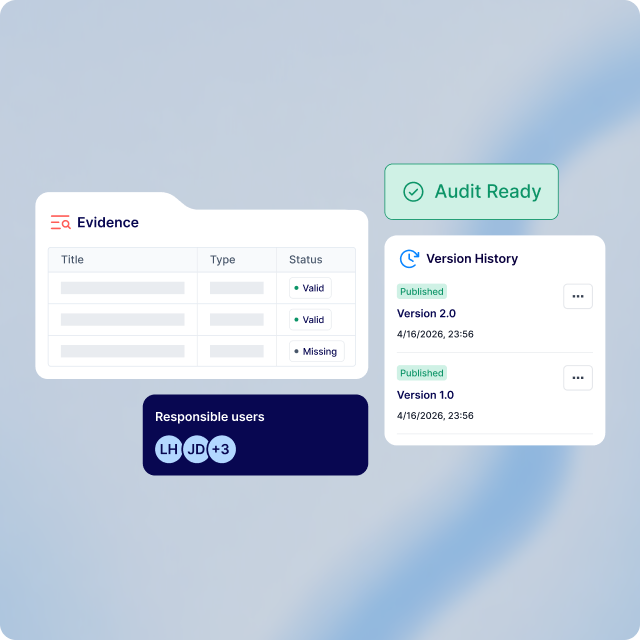
Planlægning, feltarbejde, konklusioner og opfølgning afvikles ét sted, struktureret efter IIA Global Internal Audit Standards. Når nogen spørger, hvordan I nåede dertil, er forløbet dokumenteret.
-
Tydelige roller: Audit-arrangører planlægger, lead-auditorer ejer processen, og felt-auditorer foretager vurderingen, hver med deres egen adgang.
-
Jeres arbejdsgang: tilpas faserne til jeres teams metodik, og start opfølgningen, mens auditten stadig er i gang.
Forbundet data
Dokumentation, der ligger klar, før nogen spørger
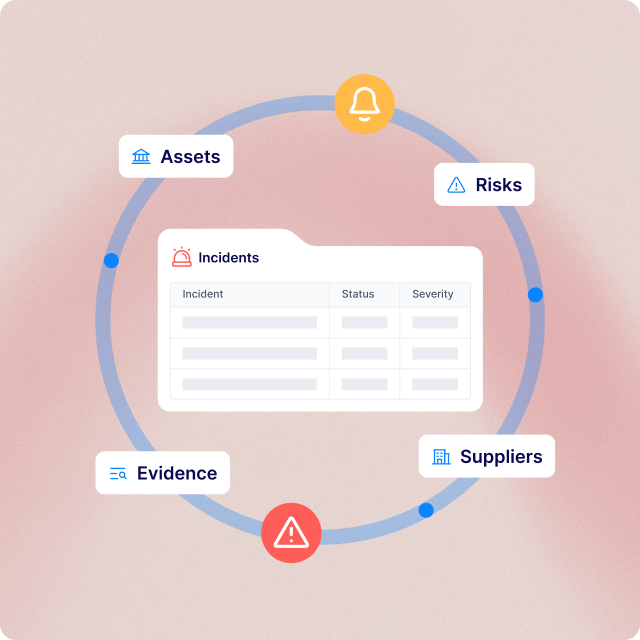
En audit trækker på de kontroller, risici, leverandører og politikker, I administrerer i Formalize, og bruger live-data i stedet for en kopi. Det, I finder, føres tilbage til resten af jeres compliance-arbejde.
-
Direkte fra kilden: hvert element linker direkte til den kontrol, det understøtter, uden eksport eller gen-upload undervejs.
-
Fleksibelt omfang: én audit kan dække flere emner, fra en enkelt afdeling til en leverandør eller et komplet rammeværk.
Afhjælpning
Fund, der bliver lukket – ikke bare registreret
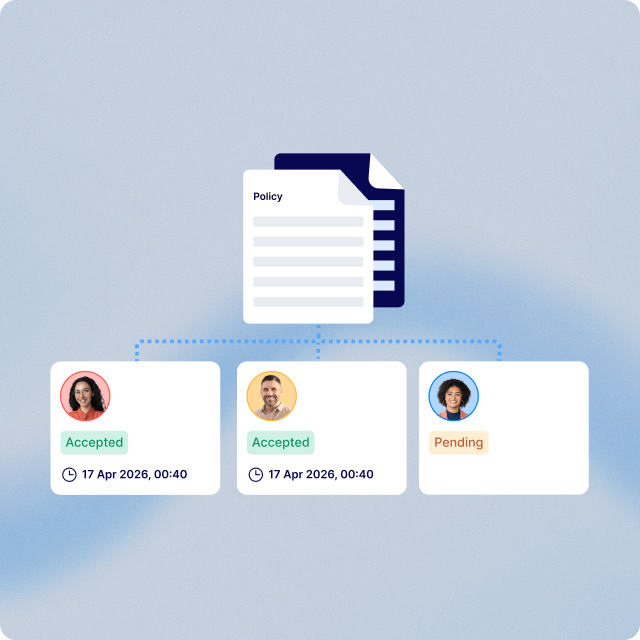
Hvert fund er knyttet til den kontrol eller risiko, det påvirker, og kan omdannes til en handlingsplan. Opfølgningen starter, mens auditten stadig er i gang, og fortsætter efter den er afsluttet, så intet går tabt.
-
Struktureret som standard: Hver registrering indeholder kriterium, tilstand, rodårsag og virkning, som IIA-standarderne beskriver.
-
Lukket med et tjek: Hver rettelse får en ansvarlig og en tidsfrist og kræver uafhængig godkendelse, før den betragtes som løst.
Bygget til en multi-framework virkelighed
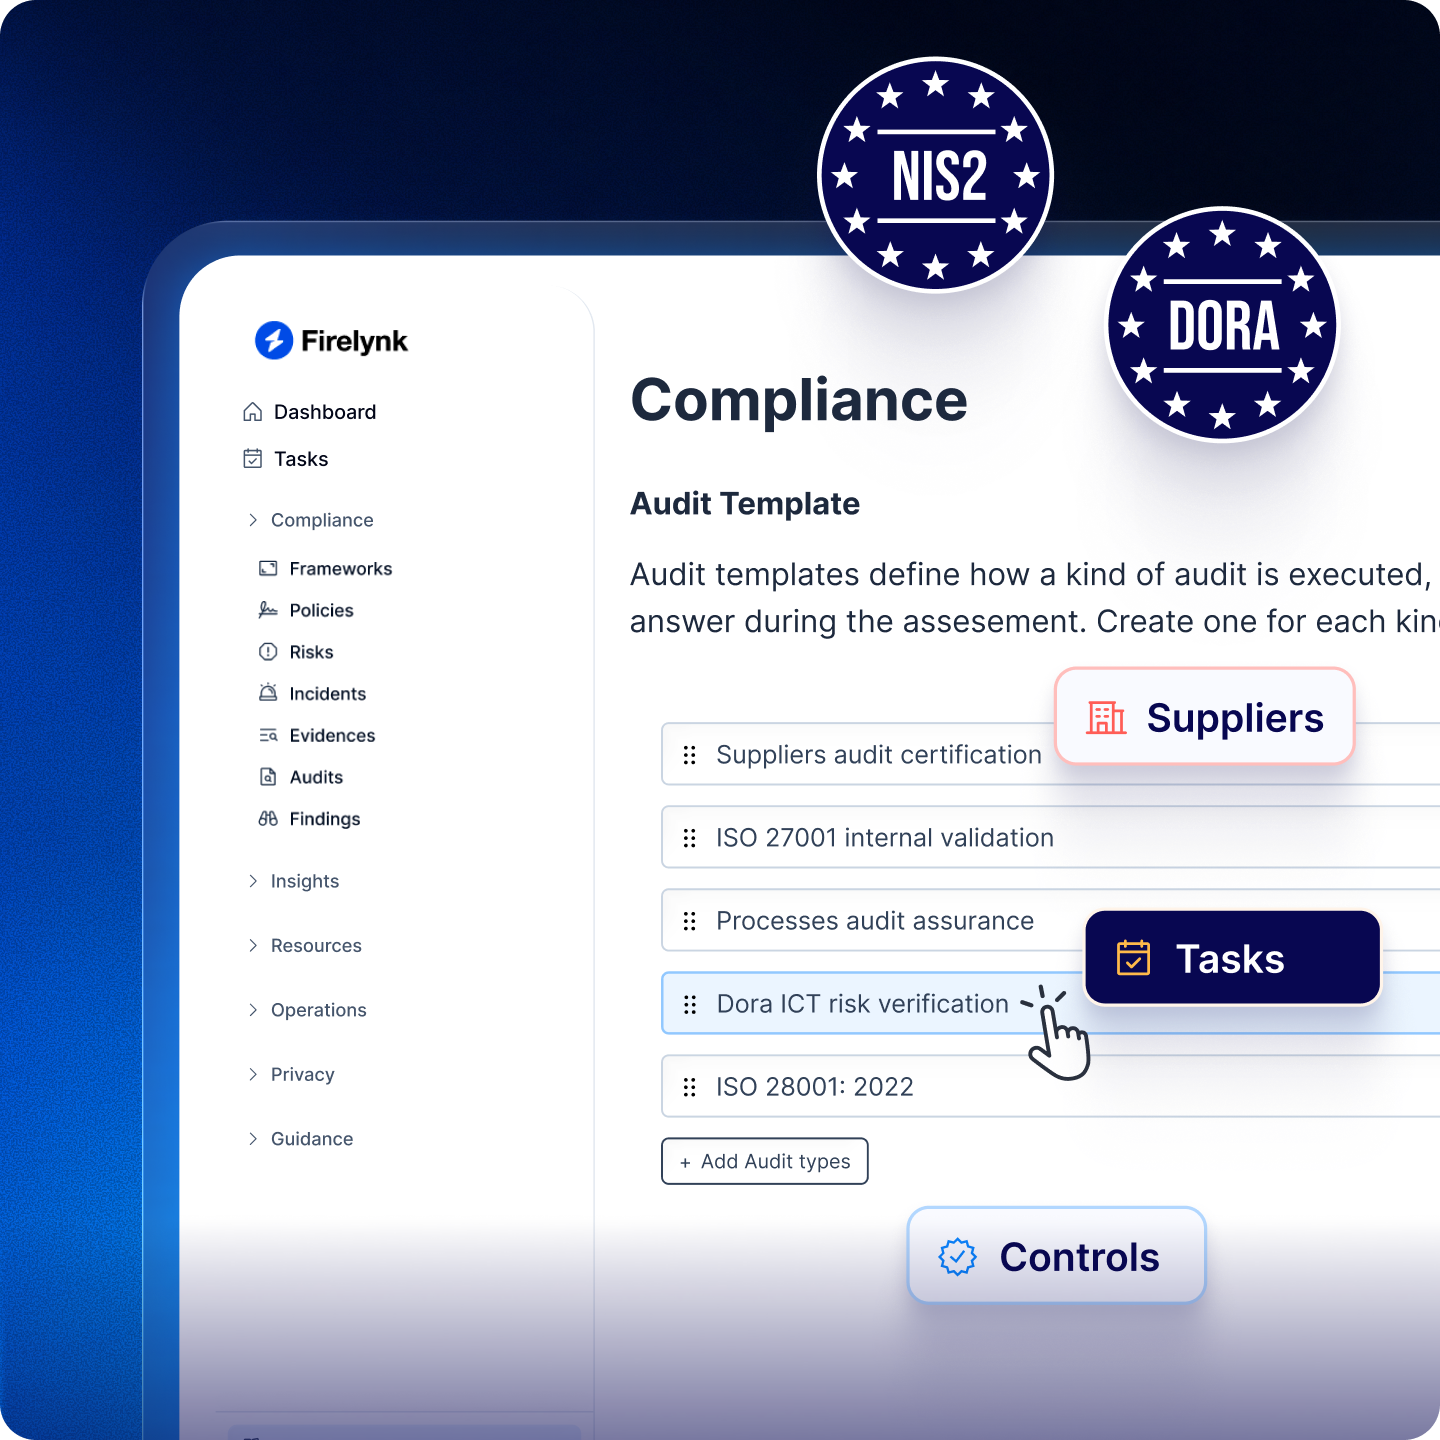
Regulativer som GDPR, NIS2 og ISO 27001 eksisterer ikke i et vakuum. Formalize forbinder dine audit-workflows direkte med dine bredere compliance- og sikkerhedskrav, så dine kontroller holdes tilpasset på tværs af ethvert framework fra én enkelt platform.
1 / 4
Jeres audit-fund forbliver i de rette hænder
En audit samler fund og dokumentation, som man ikke ønsker ligger i den forkerte indbakke. Formalize er ISO 27001-certificeret – den samme standard, som mange af vores kunder bliver auditeret i henhold til. Alle data hostes i EU, i Frankfurt og Dublin, og adgangen styres efter rolle, så hver person kun ser sin del af auditten, fra planlægning til feltarbejde og godkendelse.